


90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

Более 90 вредоносных приложений для мобильных устройств на Android пробрались более чем на 5,5 млн смартфонов пользователей. Все они были загружены из официального магазина Google Play.

Попав на девайс, эти программы устанавливали адваре и другой вредоносный софт, включая банковский троян Anatsa (он же Teabot).

Задача Anatsa — вытащить учётные данные от онлайн-банкинга и предоставить операторам возможность выводить или тратить деньги владельца мобильного устройства на Android.

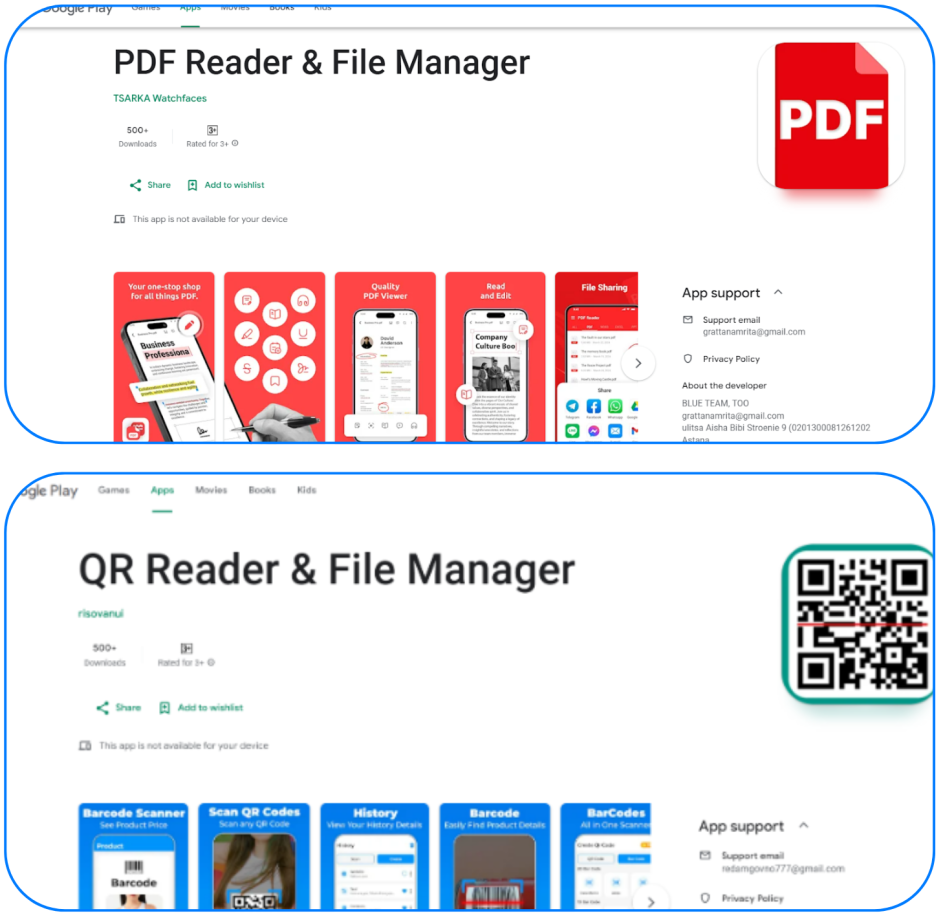
Как отмечают в отчёте исследователи из Zscaler, банковский троян вернулся в официальный магазин приложений. Теперь он маскируется под программы «PDF Reader & File Manager» и «QR Reader & File Manager».


По данным специалистов, число установок этих двух приложений уже перевалило за 70 тысяч. Такая статистика в очередной раз демонстрирует серьёзную опасность, которую представляют вредоносы-дропперы.

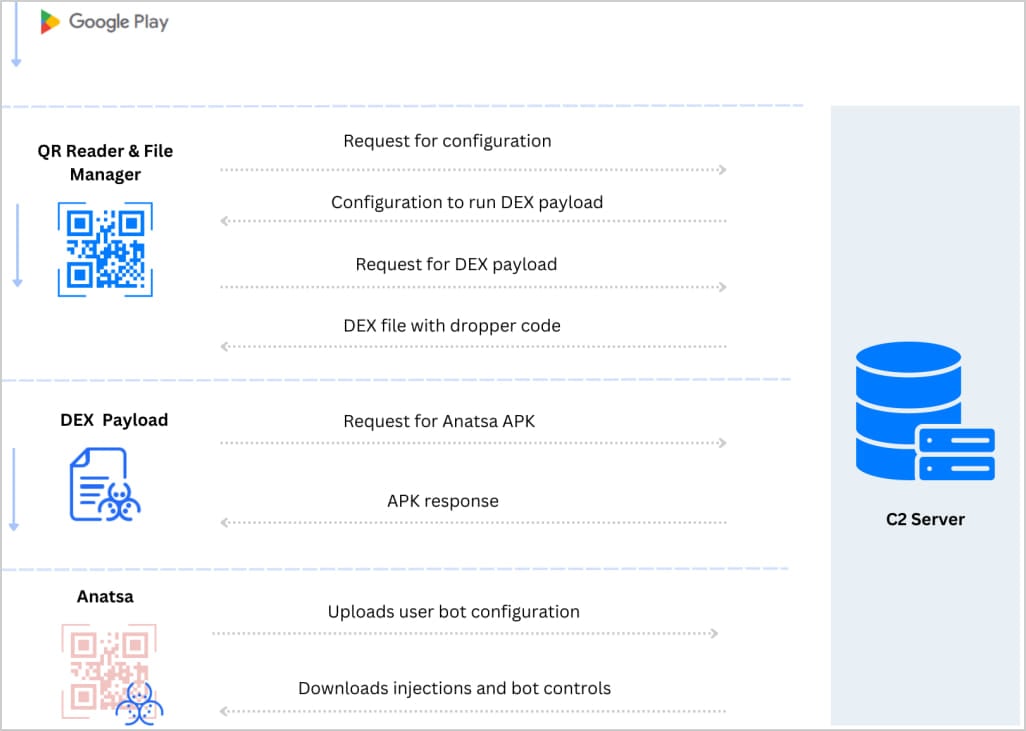
Чтобы избежать детектирования, Anatsa применяет многоступенчатый механизм подгрузки пейлоада:

  • сначала дроппер получает конфигурацию и определённые строки от C2-сервера;
  • файл в формате DEX, содержащий вредоносный код дроппера, загружается и запускается на устройстве;
  • далее загружается файл конфигурации, в котором содержится ссылка на пейлоад Anatsa;
  • DEX-файл фетчит и инсталлирует вредоносный APK, завершающий процесс заражения.


DEX-файл также проверяет, в какой среде он запускается, чтобы избежать попадания в песочницы. После старта Anatsa подгружает настройки бота и результаты сканирования устройства, а затем подстраивается под геолокацию и профиль жертвы.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru