


Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Новая вредоносная рекламная кампания, использующая Google Ads, взяла в оборот тему выхода браузера Arc для Windows. Клюнувшие пользователи получают троянизированный установщик.

Arc — сравнительно недавно появившийся на рынке браузер, который в первую очередь выделяется необычным интерфейсом и способом управления вкладками.

В июле 2023 года разработчики запустили версию Arc для macOS, а совсем недавно — подготовили релиз и для любителей Windows.

На злонамеренную рекламную кампанию обратили внимание исследователи из Malwarebytes. Киберпреступники заранее подготовились к запуску Windows-версии Arc и начали крутить рекламу в поисковой выдаче Google.

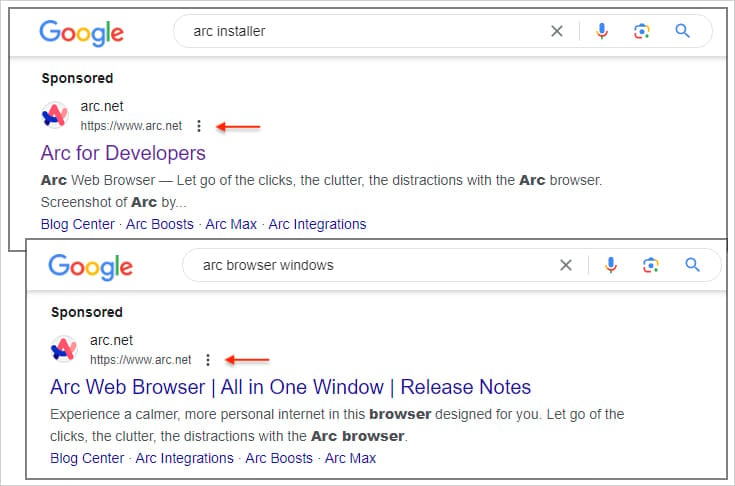
Как известно, у рекламной платформы Google есть серьезная проблема: злоумышленники могут маскировать в выдаче рекламу ссылками на легитимные сайты. В текущей кампании специалисты Malwarebytes зафиксировали объявления по запросу «arc installer» и «arc browser windows», отображающие URL на корректные ресурсы.


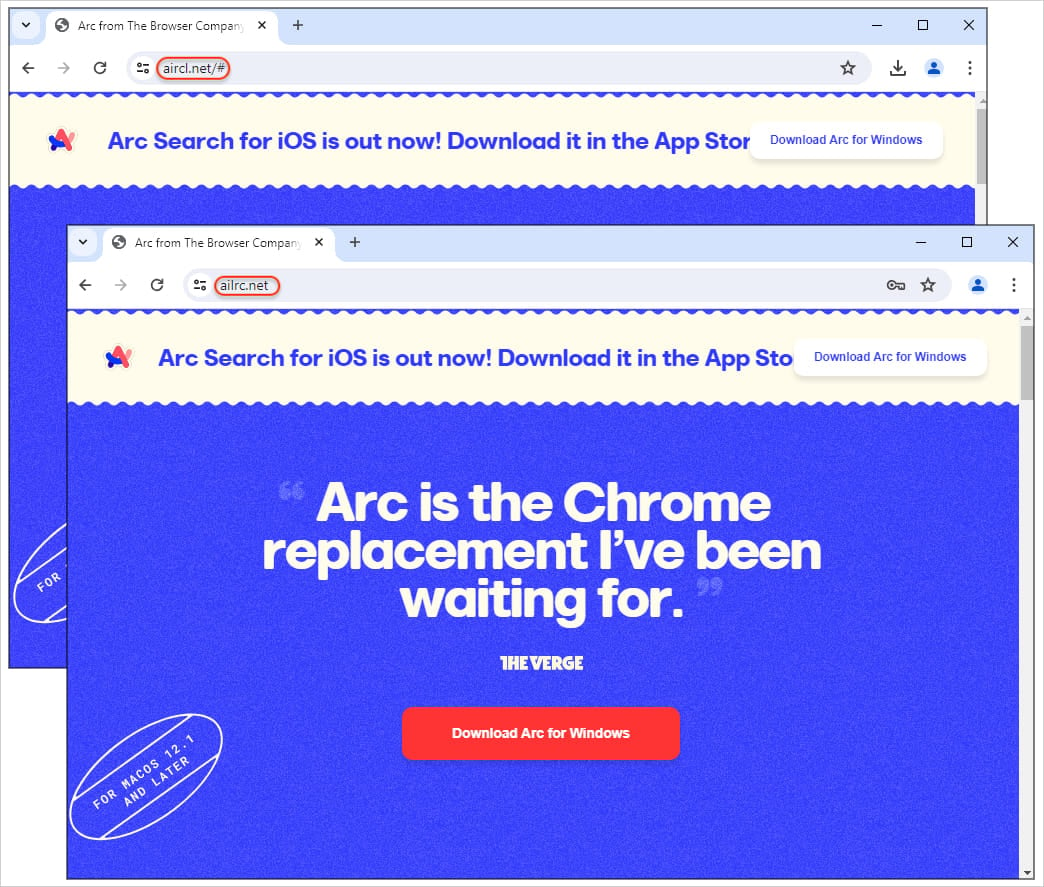
Однако после того как пользователь пройдет по такой ссылке, его перебрасывают на вредоносные сайты, замаскированные под легитимные.


Если нажать на кнопку «Download», с хостинговой платформы MEGA загрузится троянизированная версия установщика. Последняя подгружает со стороннего ресурса другой пейлоад — «bootstrap.exe».


Более того, API сервиса MEGA используется для отправки команд вредоносу и получения данных (функциональность C2). Далее установщик фетчит изображение в формате PNG, содержащее вредоносный код и сбрасывающее конечный пейлоад — JRWeb.exe.

Поскольку жертва действительно получает установленный браузер Arc, а вся вредоносная активность происходит в фоне, вряд ли она догадается о присутствии трояна.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru