


Новый вымогатель ShrinkLocker использует BitLocker в атаках на Windows

Новый вымогатель ShrinkLocker использует BitLocker в атаках на Windows

Новый вымогатель ShrinkLocker использует BitLocker в атаках на Windows

Специалисты команды Kaspersky GERT зафиксировали кибератаки на корпоративные устройства, в которых фигурирует новая программа-вымогатель. Этот вредонос отличается использованием легитимной функциональности Windows — BitLocker.

Заметим, что это не первый зловред, применяющий BitLocker для шифрования. Например, в 2022 году мы рассказывали о кибератаках группировки DEV-0270 (Nemesis Kitten), в которых также использовалась BitLocker.

Новый шифровальщик, о котором рассказала «Лаборатория Касперского, получил имя ShrinkLocker. Его операторы атакуют преимущественно промышленные и фармацевтические предприятия. Иногда целью становятся и государственные учреждения.

Киберпреступники написали под свои задачи скрипт на VBScript, который обычно используется для автоматизации задач на Windows-компьютерах. Код проверяет версию установленной Windows и, опираясь на нее, активирует BitLocker. По словам исследователей, ShrinkLocker может атаковать как старые, так и актуальные версии ОС.

Сначала вредоносный скрипт меняет параметры загрузки системы, а затем — шифрует разделы жесткого диска с помощью BitLocker. Чтобы зараженное устройство могло загрузиться, вредонос создает новый загрузочный раздел.

Кроме того, операторы вымогателя удаляют защитные инструменты, которые должны обеспечивать безопасность ключа шифрования BitLocker, чтобы пользователь не смог впоследствии его восстановить.

На подконтрольный злоумышленникам сервер отправляется информация о системе и ключ шифрования, сгенерированный на скомпрометированном устройстве. Далее удаляются логи и файлы, которые могут вывести специалистов на операторов ShrinkLocker.

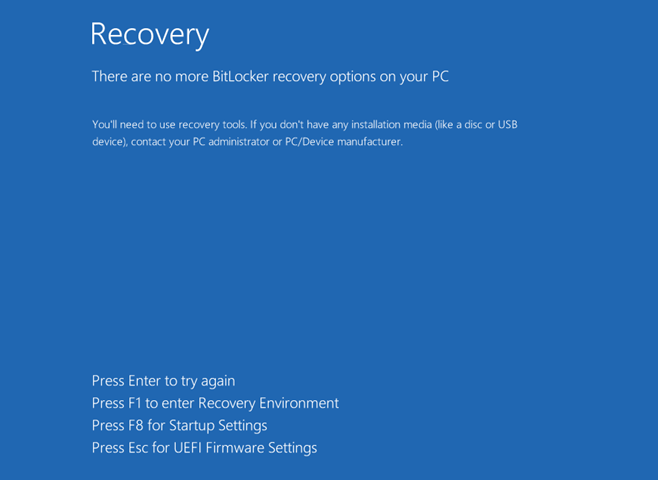
Последним этапом программа-вымогатель принудительно блокирует вход в ОС, а пользователь видит сообщение следующего содержания:

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru