


Новый вымогатель ShrinkLocker использует BitLocker в атаках на Windows

Новый вымогатель ShrinkLocker использует BitLocker в атаках на Windows

Новый вымогатель ShrinkLocker использует BitLocker в атаках на Windows

Специалисты команды Kaspersky GERT зафиксировали кибератаки на корпоративные устройства, в которых фигурирует новая программа-вымогатель. Этот вредонос отличается использованием легитимной функциональности Windows — BitLocker.

Заметим, что это не первый зловред, применяющий BitLocker для шифрования. Например, в 2022 году мы рассказывали о кибератаках группировки DEV-0270 (Nemesis Kitten), в которых также использовалась BitLocker.

Новый шифровальщик, о котором рассказала «Лаборатория Касперского, получил имя ShrinkLocker. Его операторы атакуют преимущественно промышленные и фармацевтические предприятия. Иногда целью становятся и государственные учреждения.

Киберпреступники написали под свои задачи скрипт на VBScript, который обычно используется для автоматизации задач на Windows-компьютерах. Код проверяет версию установленной Windows и, опираясь на нее, активирует BitLocker. По словам исследователей, ShrinkLocker может атаковать как старые, так и актуальные версии ОС.

Сначала вредоносный скрипт меняет параметры загрузки системы, а затем — шифрует разделы жесткого диска с помощью BitLocker. Чтобы зараженное устройство могло загрузиться, вредонос создает новый загрузочный раздел.

Кроме того, операторы вымогателя удаляют защитные инструменты, которые должны обеспечивать безопасность ключа шифрования BitLocker, чтобы пользователь не смог впоследствии его восстановить.

На подконтрольный злоумышленникам сервер отправляется информация о системе и ключ шифрования, сгенерированный на скомпрометированном устройстве. Далее удаляются логи и файлы, которые могут вывести специалистов на операторов ShrinkLocker.

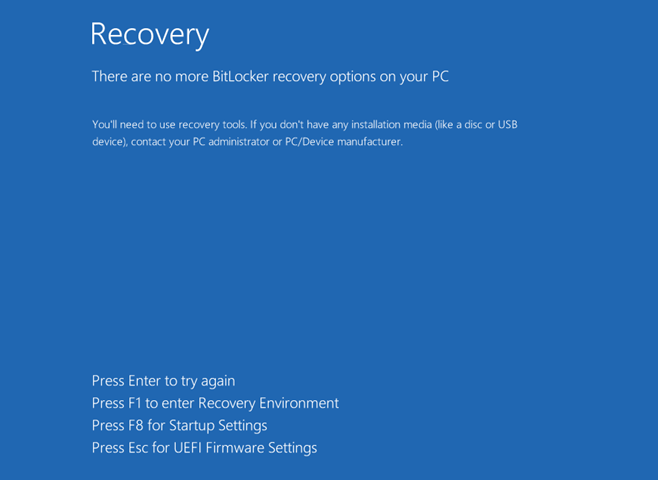
Последним этапом программа-вымогатель принудительно блокирует вход в ОС, а пользователь видит сообщение следующего содержания:

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru