


Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Злоумышленники используют несовершенства всплывающих предупреждений Foxit PDF Reader для доставки вредоноса пользователям через зараженные PDF-файлы. Foxit PDF Reader насчитывает более 700 миллионов юзеров по всему миру, у компании есть клиенты в правительственном и технологическом секторах.

Исследователи из Check Point провели анализ некоторых кампаний, применяющих данную схему атак, и пришли к выводу, что хакеры используют различные конструкторы эксплойтов .NET и Python, наиболее популярным из которых является «PDF Exploit Builder». 

Он применяется для создания PDF-документов с макросами, выполняющими команды-скрипты, которые загружают и исполняют вредоносные программы (Agent Tesla, Remcon RAT, Xworm, NanoCore RAT и другие).

Специалисты пояснили, что в используемом для эксплойта шаблоне PDF содержится текст-заполнитель, который должен быть заменен, когда пользователь введет URL-адрес для загрузки вредоносного файла.

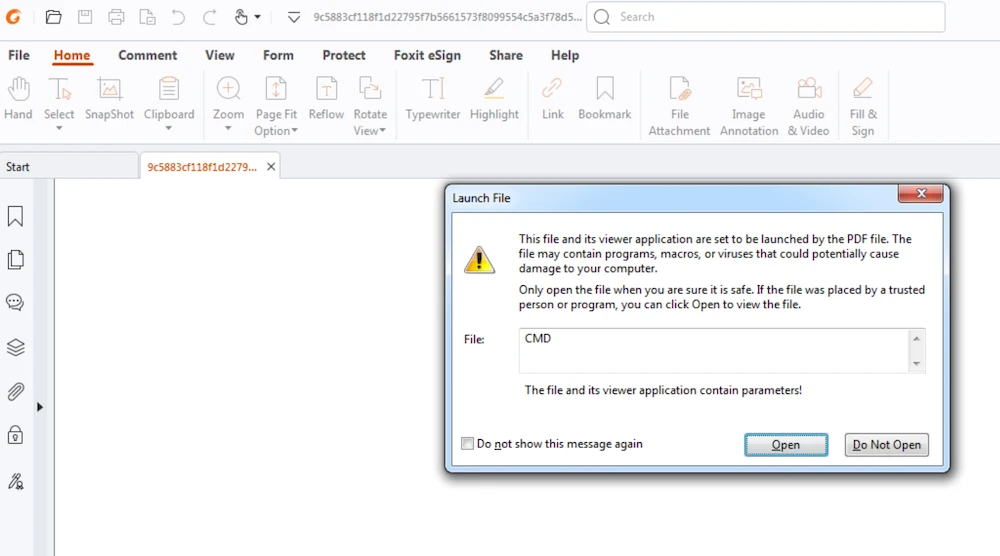
Некоторые всплывающие предупреждения при открытии файлов-ловушек в Foxit Reader делают вредоносную опцию выбором по умолчанию, а хакеры активно этим пользуются.

Перед пользователем последовательно открываются два всплывающих окна. Первое предупреждает об отключении функций во избежание потенциальных рисков безопасности, просит пользователя либо доверять этому документу только один раз, либо всегда (первый вариант является вариантом по умолчанию, а также более безопасным).

После нажатия кнопки «ОК» всплывает еще одно предупреждение:


Если пользователь, не прочитав текст предупреждения, примет опции по умолчанию, он позволит Foxit выполнить вредоносную команду.

Специалисты утверждают, что данный эксплойт уже много лет популярен среди киберпреступников благодаря успешности заражения и низкому проценту обнаружения из-за использования Adobe большинством AV и песочниц.

Исследователи Check Point сообщили Foxit о проблеме. Компания пообещала, что устранит ее в версии 2024 3.

Антонис Терефос, инженер по реверсингу из Check Point Research, предположил, что надежнее всего было бы обнаружить и отключить эти типы выполнения CMD. По его мнению, Foxit, скорее всего, просто изменят опции по умолчанию на "Не открывать".

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru