


Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Злоумышленники используют несовершенства всплывающих предупреждений Foxit PDF Reader для доставки вредоноса пользователям через зараженные PDF-файлы. Foxit PDF Reader насчитывает более 700 миллионов юзеров по всему миру, у компании есть клиенты в правительственном и технологическом секторах.

Исследователи из Check Point провели анализ некоторых кампаний, применяющих данную схему атак, и пришли к выводу, что хакеры используют различные конструкторы эксплойтов .NET и Python, наиболее популярным из которых является «PDF Exploit Builder». 

Он применяется для создания PDF-документов с макросами, выполняющими команды-скрипты, которые загружают и исполняют вредоносные программы (Agent Tesla, Remcon RAT, Xworm, NanoCore RAT и другие).

Специалисты пояснили, что в используемом для эксплойта шаблоне PDF содержится текст-заполнитель, который должен быть заменен, когда пользователь введет URL-адрес для загрузки вредоносного файла.

Некоторые всплывающие предупреждения при открытии файлов-ловушек в Foxit Reader делают вредоносную опцию выбором по умолчанию, а хакеры активно этим пользуются.

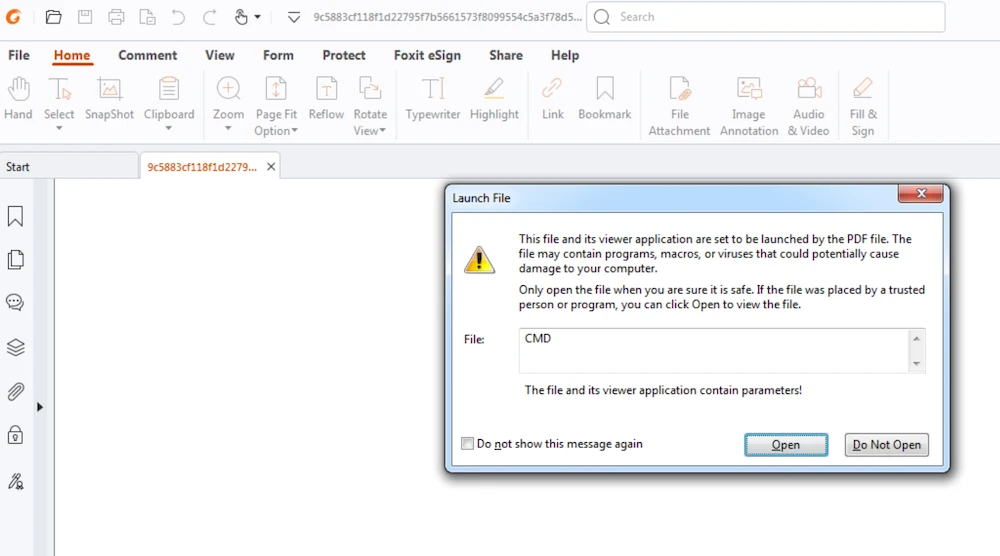
Перед пользователем последовательно открываются два всплывающих окна. Первое предупреждает об отключении функций во избежание потенциальных рисков безопасности, просит пользователя либо доверять этому документу только один раз, либо всегда (первый вариант является вариантом по умолчанию, а также более безопасным).

После нажатия кнопки «ОК» всплывает еще одно предупреждение:


Если пользователь, не прочитав текст предупреждения, примет опции по умолчанию, он позволит Foxit выполнить вредоносную команду.

Специалисты утверждают, что данный эксплойт уже много лет популярен среди киберпреступников благодаря успешности заражения и низкому проценту обнаружения из-за использования Adobe большинством AV и песочниц.

Исследователи Check Point сообщили Foxit о проблеме. Компания пообещала, что устранит ее в версии 2024 3.

Антонис Терефос, инженер по реверсингу из Check Point Research, предположил, что надежнее всего было бы обнаружить и отключить эти типы выполнения CMD. По его мнению, Foxit, скорее всего, просто изменят опции по умолчанию на "Не открывать".

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru