


Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Киберпреступники доставляют эксплойт пользователям Foxit PDF Reader

Злоумышленники используют несовершенства всплывающих предупреждений Foxit PDF Reader для доставки вредоноса пользователям через зараженные PDF-файлы. Foxit PDF Reader насчитывает более 700 миллионов юзеров по всему миру, у компании есть клиенты в правительственном и технологическом секторах.

Исследователи из Check Point провели анализ некоторых кампаний, применяющих данную схему атак, и пришли к выводу, что хакеры используют различные конструкторы эксплойтов .NET и Python, наиболее популярным из которых является «PDF Exploit Builder». 

Он применяется для создания PDF-документов с макросами, выполняющими команды-скрипты, которые загружают и исполняют вредоносные программы (Agent Tesla, Remcon RAT, Xworm, NanoCore RAT и другие).

Специалисты пояснили, что в используемом для эксплойта шаблоне PDF содержится текст-заполнитель, который должен быть заменен, когда пользователь введет URL-адрес для загрузки вредоносного файла.

Некоторые всплывающие предупреждения при открытии файлов-ловушек в Foxit Reader делают вредоносную опцию выбором по умолчанию, а хакеры активно этим пользуются.

Перед пользователем последовательно открываются два всплывающих окна. Первое предупреждает об отключении функций во избежание потенциальных рисков безопасности, просит пользователя либо доверять этому документу только один раз, либо всегда (первый вариант является вариантом по умолчанию, а также более безопасным).

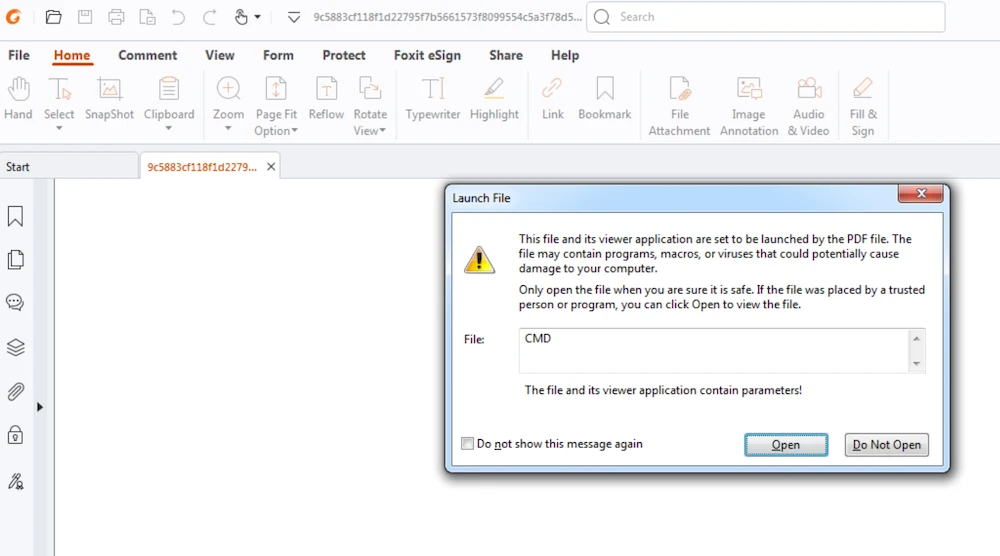
После нажатия кнопки «ОК» всплывает еще одно предупреждение:


Если пользователь, не прочитав текст предупреждения, примет опции по умолчанию, он позволит Foxit выполнить вредоносную команду.

Специалисты утверждают, что данный эксплойт уже много лет популярен среди киберпреступников благодаря успешности заражения и низкому проценту обнаружения из-за использования Adobe большинством AV и песочниц.

Исследователи Check Point сообщили Foxit о проблеме. Компания пообещала, что устранит ее в версии 2024 3.

Антонис Терефос, инженер по реверсингу из Check Point Research, предположил, что надежнее всего было бы обнаружить и отключить эти типы выполнения CMD. По его мнению, Foxit, скорее всего, просто изменят опции по умолчанию на "Не открывать".

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru