


Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

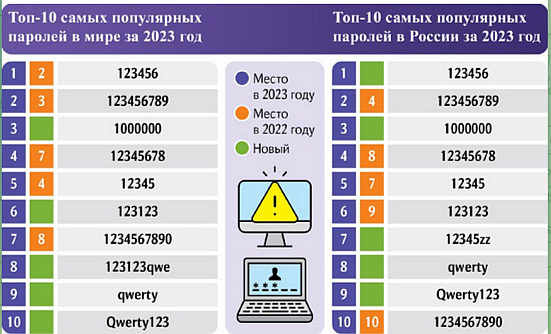
Проведенный в DLBI анализ 44 млн скомпрометированных учеток, найденных в открытом доступе в 2023 году, показал, что пароли «123456» и «123456789» по-прежнему очень популярны, в том числе в зонах RU и РФ.

В выборку в числе прочих попали результаты крупных утечек (свыше 10 млн записей): с игрового сервера lsbg.net, из аналитической компании Zacks Investment Research, сети медлабораторий «Хеликс», российского сервиса Qzaem, мобильного приложения оплаты ParkMobile (используется в Северной Америке).

Список наиболее распространенных юзернеймов возглавили info, admin, mail, office, contact. Из имейл, используемых в качестве логинов, в ТОП-5 вошли адреса Gmail, Yahoo, Hotmail, Mail.ru и Рамблер-почты.

Новые рейтинги популярности паролей, составленные исследователями, выглядят следующим образом:


Ведущая десятка кириллических паролей, как оказалось, большим разнообразием не отличается. Русскоязычные пользователи особо себя не утруждают и чаще всего жмут по очереди буквы верхнего ряда на клавиатуре:

  1. йцукен
  2. подружка
  3. пароль
  4. 12345Е
  5. ЙЦУКЕН123
  6. привет
  7. 123йцу
  8. марина
  9. йцукен12345
  10. йцукенгшщз

Несколько лет назад россияне при выборе логина проявляли больше фантазии: на тот момент, кроме «йцукен» и тупого «пароль», в моде были имена друзей-подруг, признания в любви и уменьшительно-ласкательные прозвища.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru