


Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

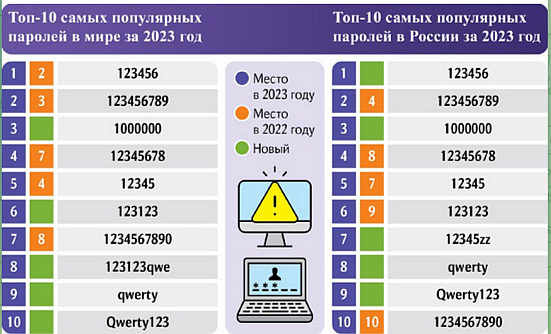
Проведенный в DLBI анализ 44 млн скомпрометированных учеток, найденных в открытом доступе в 2023 году, показал, что пароли «123456» и «123456789» по-прежнему очень популярны, в том числе в зонах RU и РФ.

В выборку в числе прочих попали результаты крупных утечек (свыше 10 млн записей): с игрового сервера lsbg.net, из аналитической компании Zacks Investment Research, сети медлабораторий «Хеликс», российского сервиса Qzaem, мобильного приложения оплаты ParkMobile (используется в Северной Америке).

Список наиболее распространенных юзернеймов возглавили info, admin, mail, office, contact. Из имейл, используемых в качестве логинов, в ТОП-5 вошли адреса Gmail, Yahoo, Hotmail, Mail.ru и Рамблер-почты.

Новые рейтинги популярности паролей, составленные исследователями, выглядят следующим образом:


Ведущая десятка кириллических паролей, как оказалось, большим разнообразием не отличается. Русскоязычные пользователи особо себя не утруждают и чаще всего жмут по очереди буквы верхнего ряда на клавиатуре:

  1. йцукен
  2. подружка
  3. пароль
  4. 12345Е
  5. ЙЦУКЕН123
  6. привет
  7. 123йцу
  8. марина
  9. йцукен12345
  10. йцукенгшщз

Несколько лет назад россияне при выборе логина проявляли больше фантазии: на тот момент, кроме «йцукен» и тупого «пароль», в моде были имена друзей-подруг, признания в любви и уменьшительно-ласкательные прозвища.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru