


В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

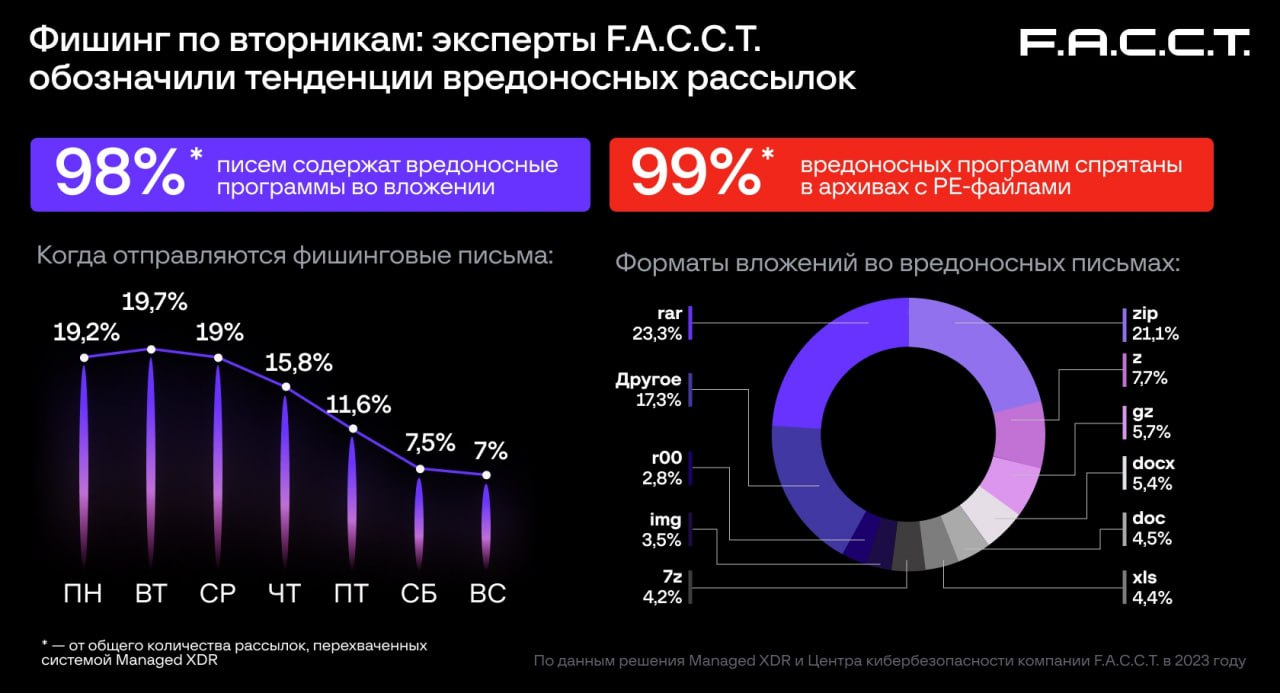
Согласно статистике F.A.С.С.T., более 98% вредоносных программ, обнаруженных в письмах в 2023 году, распространялись в виде вложений. В половине случаев такие экзешники скрывались в архивных файлах.

Примечательно, что наибольшее количество вредоносных сообщений обычно рассылалось в начале недели. Пик приходился на вторник, со среды намечался спад, и к выходным имейл-активность злоумышленников стихала.

Эксперты также отметили высокое качество массово распространяемых писем-приманок, которым ранее могли похвастаться лишь APT-группы.

Размер вредоносных вложений составлял от 32 Кбайт до 2 Мбайт; более 36% файлов весили от 512 Кбайт до 1 Мбайт. В качестве аттачей злоумышленники предпочитали использовать архивы RAR (23,3%), ZIP (21,1%) или Z (7,7%) и обычно скрывали в них PE-экзешник.

Форматы офисных документов явно утратили свою популярность как средство маскировки: доля вложений в формате .xls сократилась с 15,8 до 4,4%, .doc — c 11,2 до 4,5%. Из вредоносов в письмах наиболее часто встречались шпион Agent Tesla (39,4%) и инфостилеры FormBook/Formgrabber (22,4%) и Loki PWS (7,4%).


«Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе правительственные, в рамках проведения целевых атак, — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности F.A.С.С.T. — Сейчас всё чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников».

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru