


В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

В 98% случаев вредоносы приходят по почте в виде вложений

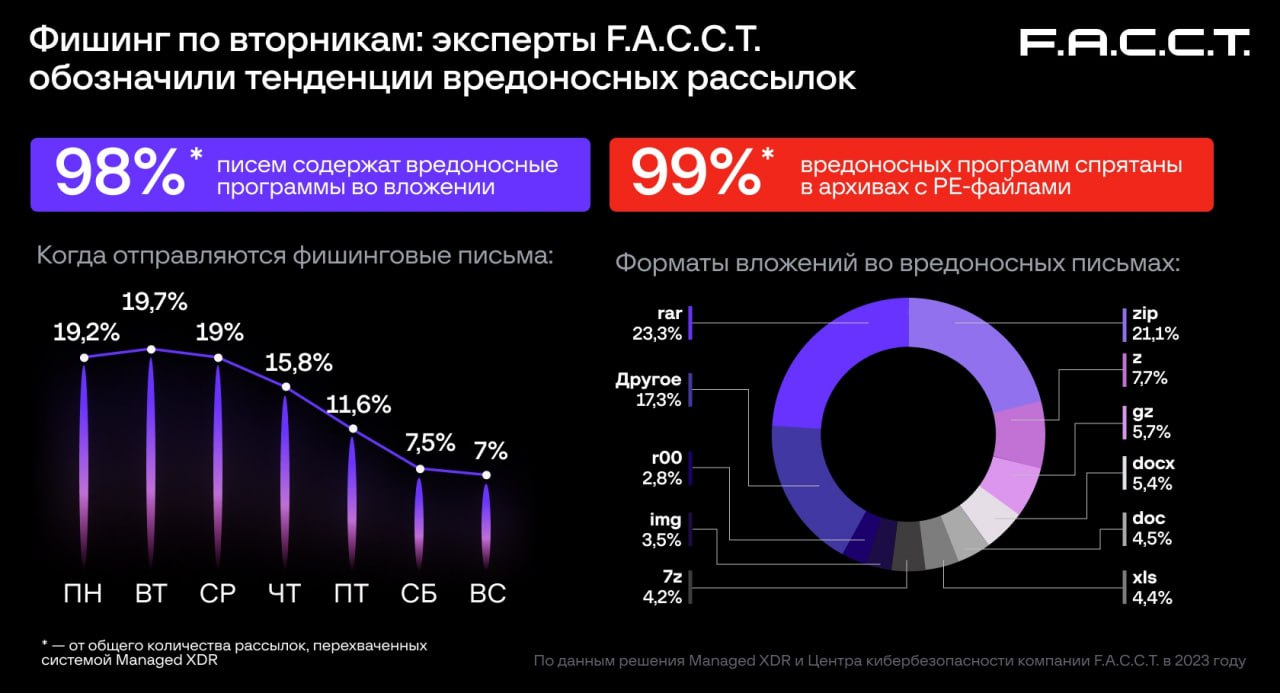
Согласно статистике F.A.С.С.T., более 98% вредоносных программ, обнаруженных в письмах в 2023 году, распространялись в виде вложений. В половине случаев такие экзешники скрывались в архивных файлах.

Примечательно, что наибольшее количество вредоносных сообщений обычно рассылалось в начале недели. Пик приходился на вторник, со среды намечался спад, и к выходным имейл-активность злоумышленников стихала.

Эксперты также отметили высокое качество массово распространяемых писем-приманок, которым ранее могли похвастаться лишь APT-группы.

Размер вредоносных вложений составлял от 32 Кбайт до 2 Мбайт; более 36% файлов весили от 512 Кбайт до 1 Мбайт. В качестве аттачей злоумышленники предпочитали использовать архивы RAR (23,3%), ZIP (21,1%) или Z (7,7%) и обычно скрывали в них PE-экзешник.

Форматы офисных документов явно утратили свою популярность как средство маскировки: доля вложений в формате .xls сократилась с 15,8 до 4,4%, .doc — c 11,2 до 4,5%. Из вредоносов в письмах наиболее часто встречались шпион Agent Tesla (39,4%) и инфостилеры FormBook/Formgrabber (22,4%) и Loki PWS (7,4%).


«Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе правительственные, в рамках проведения целевых атак, — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности F.A.С.С.T. — Сейчас всё чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru