



Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

Новый вектор атаки на владельцев iPhone имитирует Режим блокировки

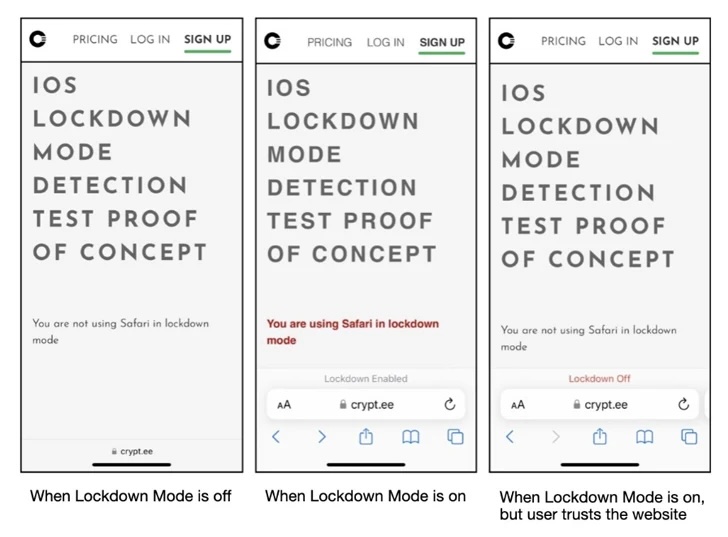
Киберпреступники могут использовать новую технику для обмана владельцев iPhone: визуально всё представляется так, будто на устройстве активирован «Режим блокировки» (Lockdown Mode), чтобы усыпить бдительность жертвы, а в этом время разворачивается кибератака.

На вектор указали исследователи из компании Jamf Threat Labs. В отчёте специалисты отмечают, что условный атакующий после взлома смартфона может обойти «Режим блокировки».

Для этого используется фейковый Lockdown Mode, что потребует для начала проникновения на устройство, например, с помощью эксплуатации непропатченных уязвимостей, допускающих выполнение кода.

Напомним, Apple представила Lockdown Mode осенью 2022 года. В нашей статье мы анализировали, как нововведение будет защищать от шпионов в iOS, iPadOS и macOS.

Весной этого года, кстати, исследователи зафиксировали первые успехи «Режима блокировки»: он справился с отражением реальной целевой атаки.

«Если смартфон уже заражён, нет никаких механизмов, которые бы запретили вредоносной программе работать в фоновом режиме. Режим Lockdown не исключение, даже если пользователь активирует его, будет поздно», — подчёркивают тем временем эксперты.


Фейковый «Режим блокировки» можно демонстрировать с помощью перехвата функций setLockdownModeGloballyEnabled, lockdownModeEnabled и isLockdownModeEnabledForSafari. Эти функции задействуются при активации настройки: создаётся файл «/fakelockdownmode_on», а пользовательское пространство перезагружается.

В этом случае завершаются все процессы, ОС перезапускается, не затрагивая при этом ядро.

На днях мы писали, что опция Contact Poster, которую ввели на iPhone с выходом iOS 17, облегчает задачу мошенникам.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru