



Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Проведенный в NCC Group анализ банковского Android-трояна Hook показал, что зловред создан на базе исходников ERMAC. Набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

О появлении банкера Hook стало известно в начале года; в ThreatFabric разобрали образец и сочли его форком ERMAC. Через несколько месяцев новый вредоносный проект свернули, а исходные коды, со слов его участников, были выставлены на продажу.

Согласно результатам нового исследования, Hook действительно является наследником трояна двухлетней давности. Все 30 команд, поддерживаемых ERMAC, сохранились и реализованы почти так же, однако новый список содержит еще 38 позиций.

Основные функции предшественника тоже остались прежними: отправка СМС на заданный номер телефона, переадресация звонков, кража СМС-сообщений, составление списка установленных приложений, проведение фишинговых атак с помощью оверлеев, поиск сид-фраз, открывающих доступ к криптокошелькам.

Из новых возможностей аналитики особо отметили умение делать скриншоты, в том числе в потоковом режиме, и функциональность, позволяющую оператору взаимодействовать с пользовательским интерфейсом зараженного устройства. Троян Hook также умеет проводить СМС-рассылки, фотографировать жертву, используя фронтальную камеру, и собирать куки сеансов регистрации на сервисах Google.

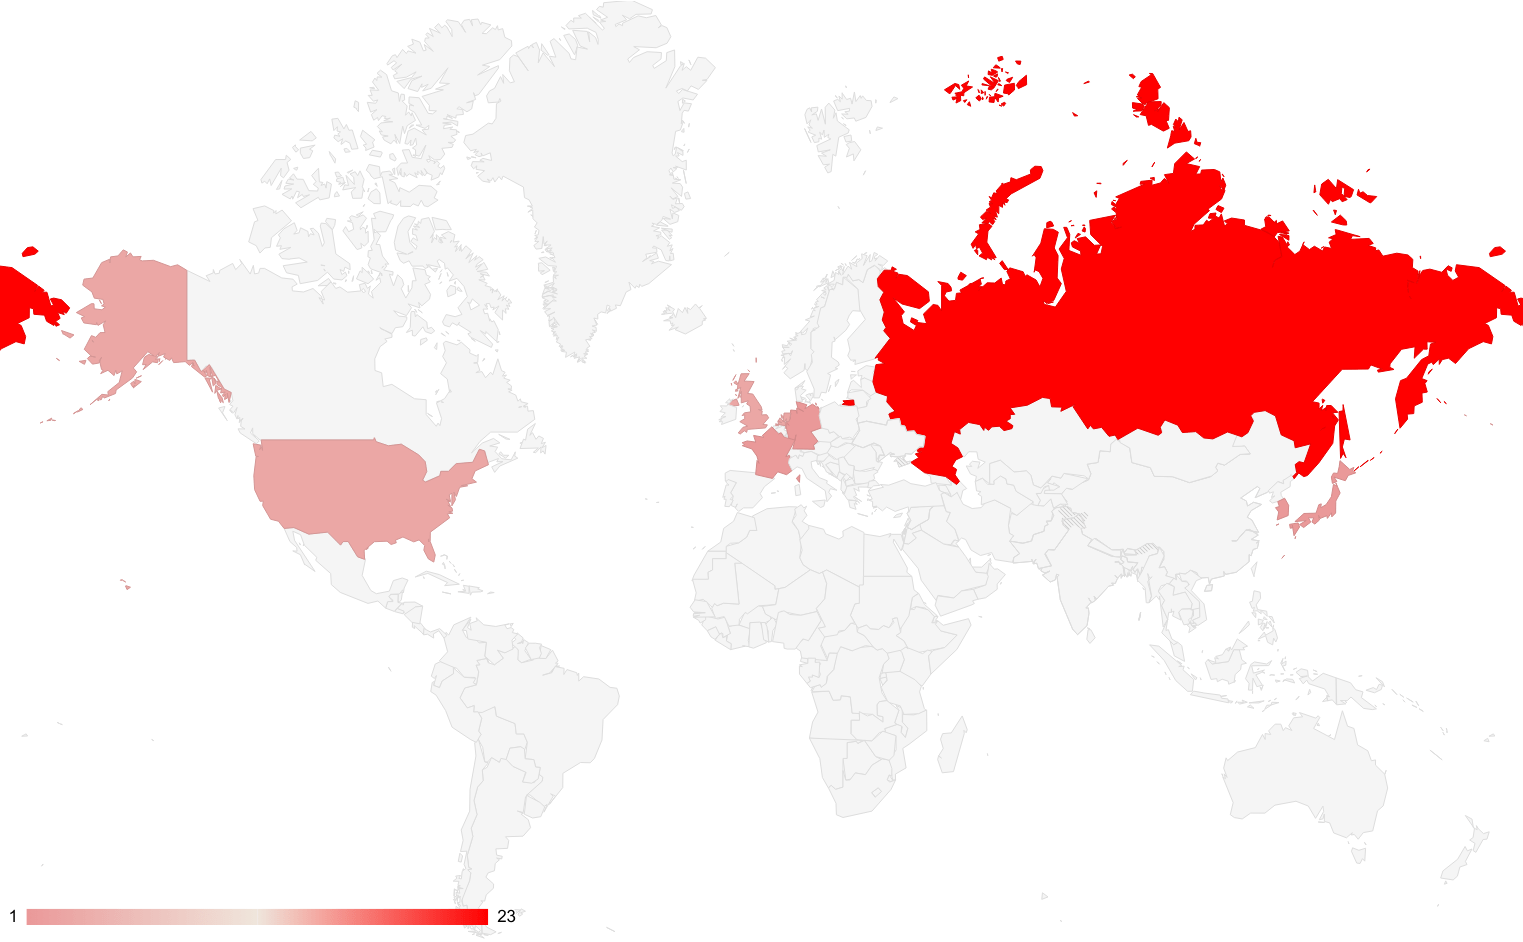
Большинство командных серверов Hook и ERMAC расположены в России (23). Выявлены также C2 в странах Западной Европы, США, Корее и Японии.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru