



Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Подтверждено: Android-троян Hook — наследник ERMAC с новыми возможностями

Проведенный в NCC Group анализ банковского Android-трояна Hook показал, что зловред создан на базе исходников ERMAC. Набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

О появлении банкера Hook стало известно в начале года; в ThreatFabric разобрали образец и сочли его форком ERMAC. Через несколько месяцев новый вредоносный проект свернули, а исходные коды, со слов его участников, были выставлены на продажу.

Согласно результатам нового исследования, Hook действительно является наследником трояна двухлетней давности. Все 30 команд, поддерживаемых ERMAC, сохранились и реализованы почти так же, однако новый список содержит еще 38 позиций.

Основные функции предшественника тоже остались прежними: отправка СМС на заданный номер телефона, переадресация звонков, кража СМС-сообщений, составление списка установленных приложений, проведение фишинговых атак с помощью оверлеев, поиск сид-фраз, открывающих доступ к криптокошелькам.

Из новых возможностей аналитики особо отметили умение делать скриншоты, в том числе в потоковом режиме, и функциональность, позволяющую оператору взаимодействовать с пользовательским интерфейсом зараженного устройства. Троян Hook также умеет проводить СМС-рассылки, фотографировать жертву, используя фронтальную камеру, и собирать куки сеансов регистрации на сервисах Google.

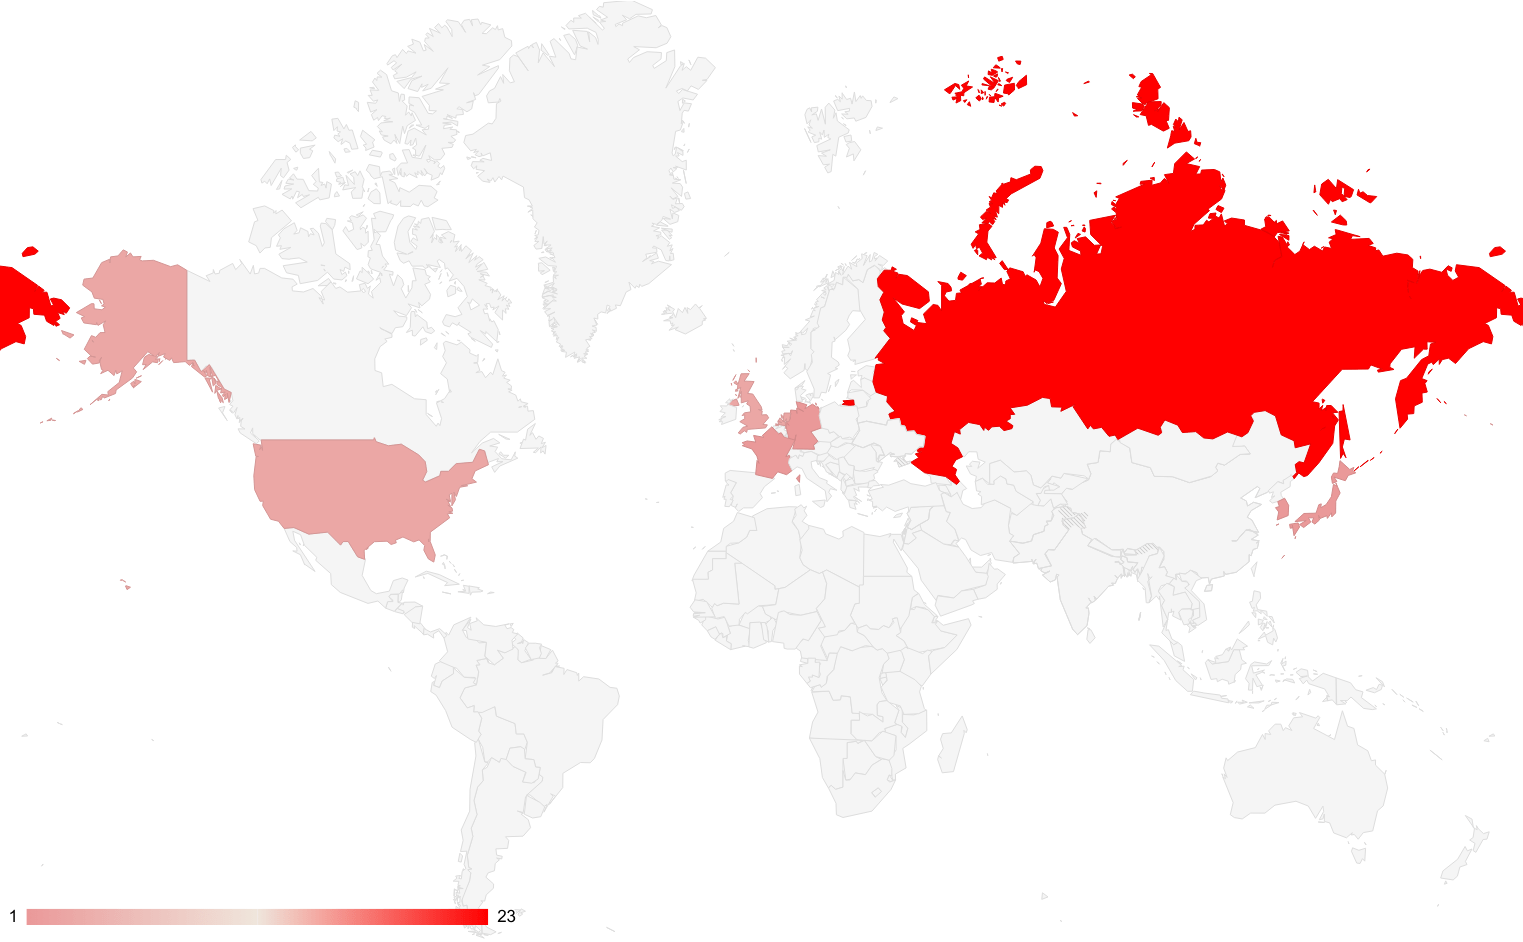
Большинство командных серверов Hook и ERMAC расположены в России (23). Выявлены также C2 в странах Западной Европы, США, Корее и Японии.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru