



Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Киберпреступная группировка RedGolf, которую связывают с китайскими властями, запустила кампанию, основным инструментом в которой выступает кастомный бэкдор KEYPLUG. Вредонос способен атаковать как Windows, так и Linux.

По словам специалистов, RedGolf уже давно орудует в цифровом пространстве, а её целями становятся организации из самых разных отраслей по всему миру. Группировка ранее уже демонстрировала способность оперативно задействовать эксплойты для новых уязвимостей (примером могут выступить Log4Shell и ProxyLogon).

RedGolf также имеет репутацию хорошо подготовленной группы, которая разрабатывает и использует собственные вредоносные программы под разные цели.

Бэкдор KEYPLUG впервые попался исследователям в марте 2022 года. Тогда его выловили в атаках на государственные сети США. В октябре 2022-го Malwarebytes сообщила о новой волне атак зловреда, тогда пострадал госсектор Шри-Ланки.

Тем не менее использование KEYPLUG на тот момент приписывали группировке Winnti (она же — APT41, Barium, Bronze Atlas и Wicked Panda). Однако исследование Recorded Future показало, что атаки KEYPLUG тесно связаны с RedGolf.

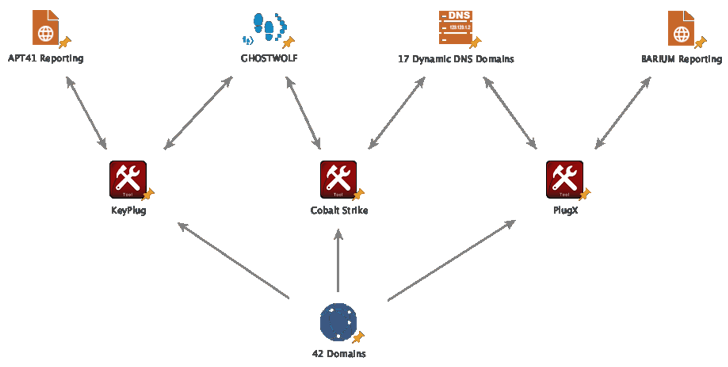
Специалисты обозначили кодовым именем GhostWolf образцы и вредоносную инфраструктуру кибергруппы. Есть также предположение, что эти же преступники задействуют в атаках Cobalt Strike и PlugX.


Инфраструктура GhostWolf состоит из 42 IP-адресов, которые вместе обеспечивают бэкдор KEYPLUG командным центром (C2). Участники RedGolf не будут сбавлять темп в ближайшее время, считают специалисты.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru