



Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Группировка RedGolf подключила кастомный бэкдор для Windows и Linux

Киберпреступная группировка RedGolf, которую связывают с китайскими властями, запустила кампанию, основным инструментом в которой выступает кастомный бэкдор KEYPLUG. Вредонос способен атаковать как Windows, так и Linux.

По словам специалистов, RedGolf уже давно орудует в цифровом пространстве, а её целями становятся организации из самых разных отраслей по всему миру. Группировка ранее уже демонстрировала способность оперативно задействовать эксплойты для новых уязвимостей (примером могут выступить Log4Shell и ProxyLogon).

RedGolf также имеет репутацию хорошо подготовленной группы, которая разрабатывает и использует собственные вредоносные программы под разные цели.

Бэкдор KEYPLUG впервые попался исследователям в марте 2022 года. Тогда его выловили в атаках на государственные сети США. В октябре 2022-го Malwarebytes сообщила о новой волне атак зловреда, тогда пострадал госсектор Шри-Ланки.

Тем не менее использование KEYPLUG на тот момент приписывали группировке Winnti (она же — APT41, Barium, Bronze Atlas и Wicked Panda). Однако исследование Recorded Future показало, что атаки KEYPLUG тесно связаны с RedGolf.

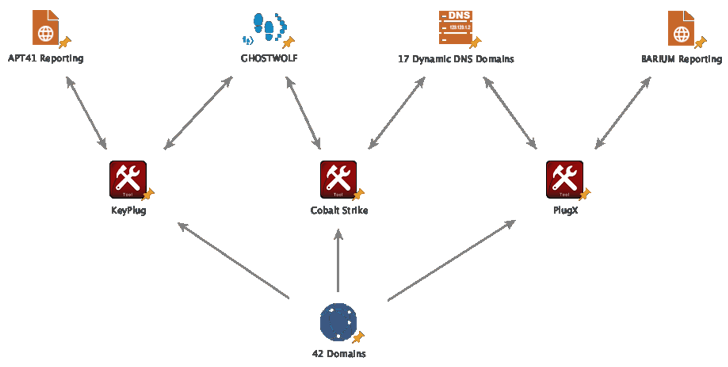
Специалисты обозначили кодовым именем GhostWolf образцы и вредоносную инфраструктуру кибергруппы. Есть также предположение, что эти же преступники задействуют в атаках Cobalt Strike и PlugX.


Инфраструктура GhostWolf состоит из 42 IP-адресов, которые вместе обеспечивают бэкдор KEYPLUG командным центром (C2). Участники RedGolf не будут сбавлять темп в ближайшее время, считают специалисты.

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru