



Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Исследователи из Zimperium выявили новую вредоносную кампанию, ориентированную на пользователей Android-устройств. Мошенники крадут данные с помощью специально созданных приложений для займов, а затем вымогают деньги, угрожая опубликовать конфиденциальную информацию.

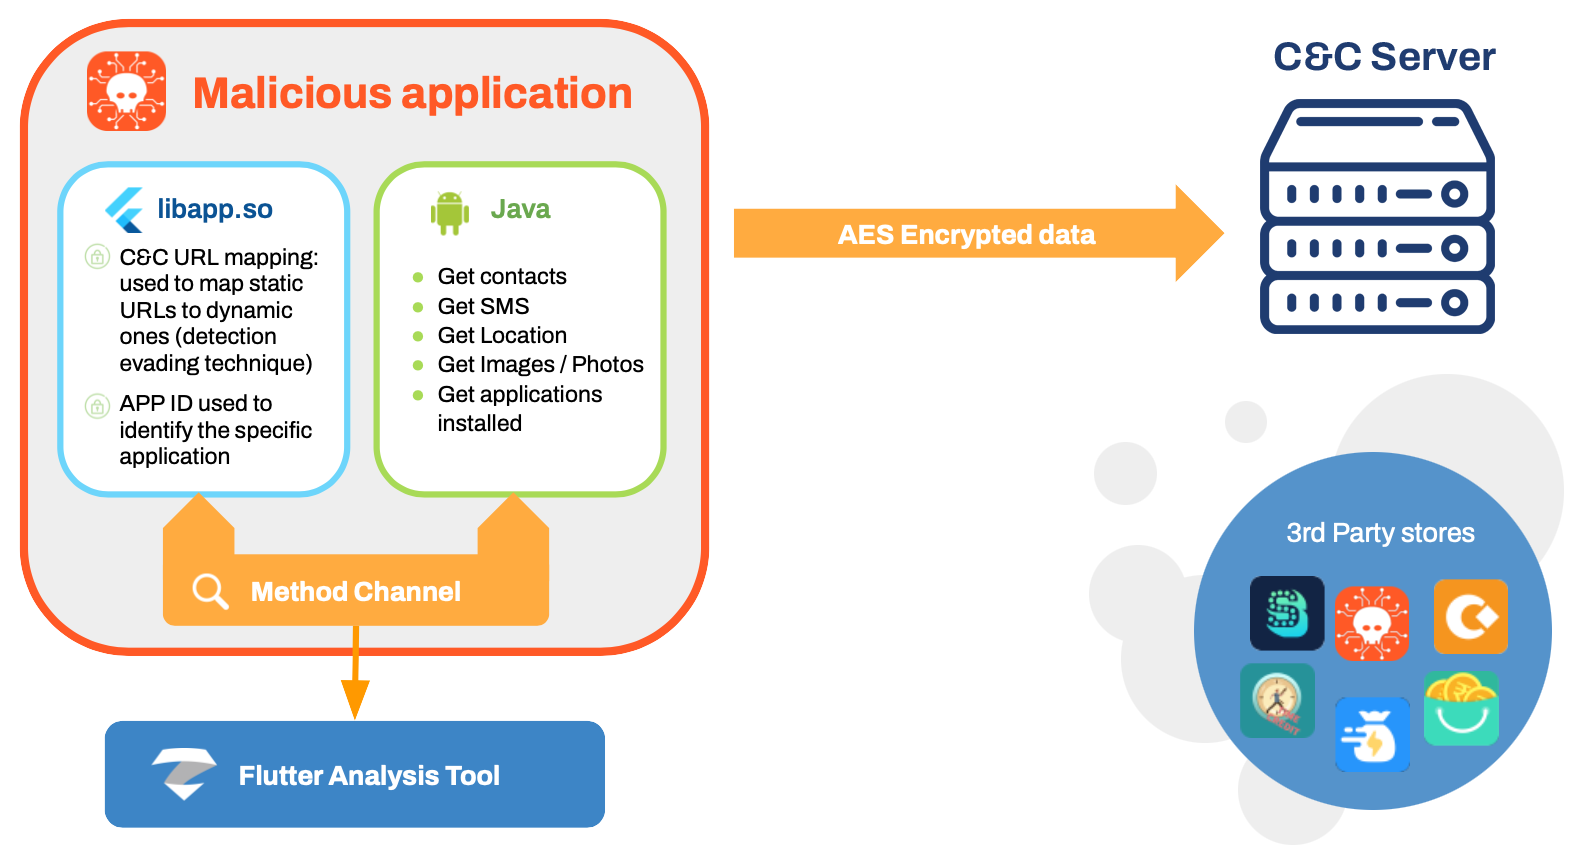
Киберкампания, которой было присвоено кодовое имя MoneyMonger, продолжается уже восьмой месяц. Используемые злоумышленниками приложения созданы на основе фреймворка Flutter с открытым исходным кодом; его присутствие в данном случае помогает скрыть вредоносные функции и затруднить статический анализ.

По данным Zimperium, ни одна из 33 программ, обнаруженных в рамках текущей Android-кампании, не распространялась через Google Play. С этой целью операторы зловредов используют неофициальные магазины или раздают свой софт с помощью смишинга, drive-by-загрузок, вредоносной рекламы либо спама в соцсетях.

При установке вредонос запрашивает уйму разрешений, якобы необходимых для гарантированного займа. На самом деле расширенный доступ ему нужен для сбора разнообразных данных: геолокации, СМС-сообщений, списка контактов, журнала вызовов, файлов, фото, аудиозаписей.


Украденная информация впоследствии используется для оказания давления на жертву: злоумышленники повышают процентные ставки, требуют повторного возврата, взимают пени и штрафы — даже в тех случаях, когда жертва все вернула вовремя и с лихвой. Если она упрямится, шантаж приобретает угрожающие размеры; вымогатели грозят публикацией данных, обзвоном контактов, рассылкой личных фото и сообщений.

Масштабы данной киберкампании определить трудно — из-за способов распространения вредоносных программ. По оценкам экспертов, на счету MoneyMonger должно быть не менее 100 тыс. загрузок; признаки заражения обнаружены в Индии и Перу.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru