


Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Исследователи из Zimperium выявили новую вредоносную кампанию, ориентированную на пользователей Android-устройств. Мошенники крадут данные с помощью специально созданных приложений для займов, а затем вымогают деньги, угрожая опубликовать конфиденциальную информацию.

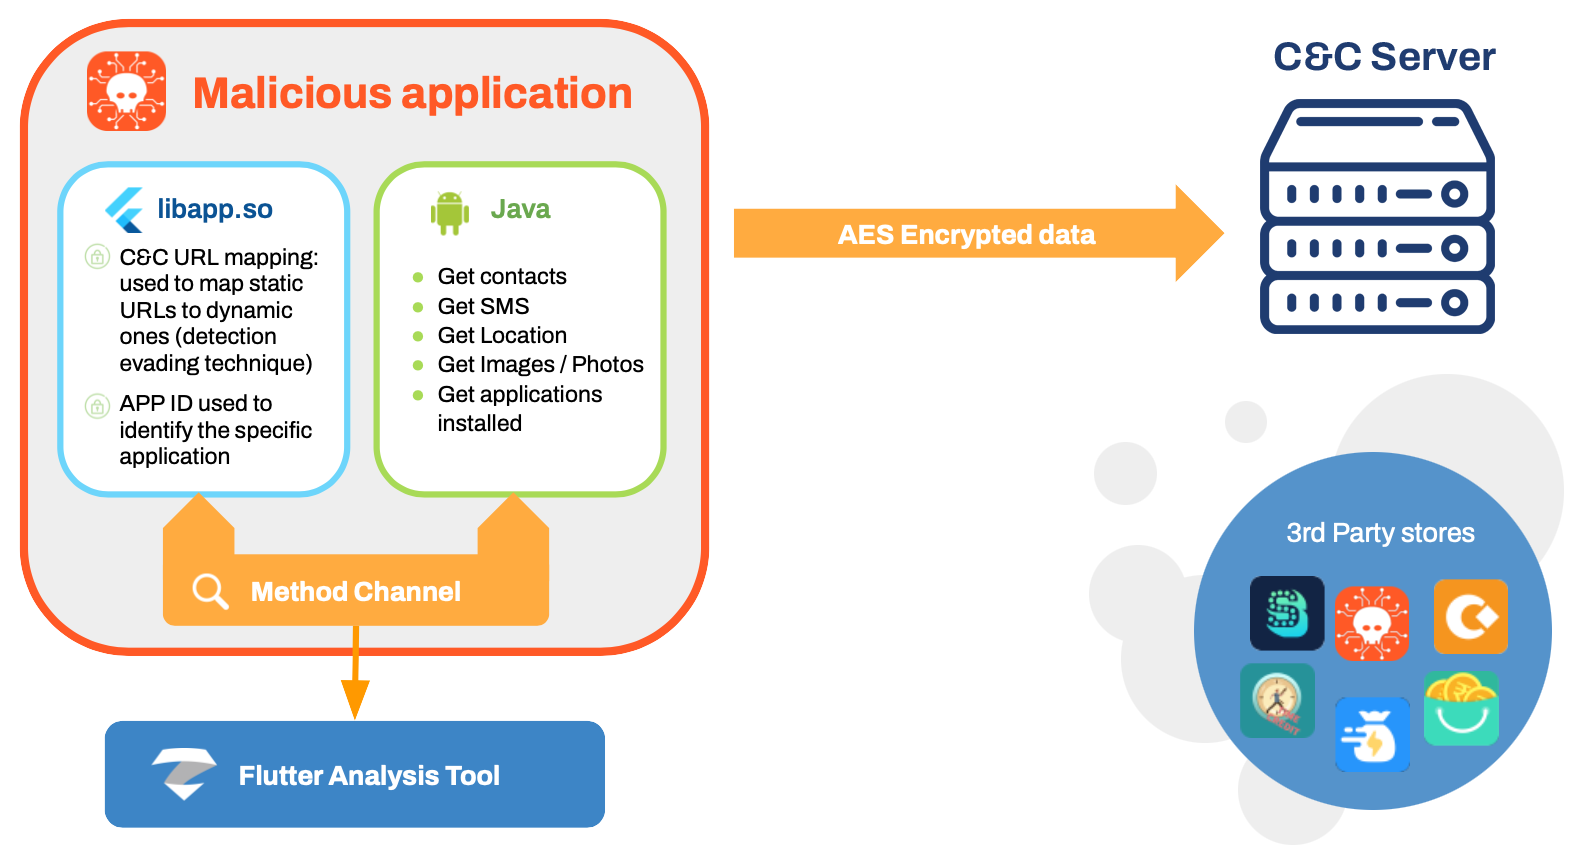
Киберкампания, которой было присвоено кодовое имя MoneyMonger, продолжается уже восьмой месяц. Используемые злоумышленниками приложения созданы на основе фреймворка Flutter с открытым исходным кодом; его присутствие в данном случае помогает скрыть вредоносные функции и затруднить статический анализ.

По данным Zimperium, ни одна из 33 программ, обнаруженных в рамках текущей Android-кампании, не распространялась через Google Play. С этой целью операторы зловредов используют неофициальные магазины или раздают свой софт с помощью смишинга, drive-by-загрузок, вредоносной рекламы либо спама в соцсетях.

При установке вредонос запрашивает уйму разрешений, якобы необходимых для гарантированного займа. На самом деле расширенный доступ ему нужен для сбора разнообразных данных: геолокации, СМС-сообщений, списка контактов, журнала вызовов, файлов, фото, аудиозаписей.


Украденная информация впоследствии используется для оказания давления на жертву: злоумышленники повышают процентные ставки, требуют повторного возврата, взимают пени и штрафы — даже в тех случаях, когда жертва все вернула вовремя и с лихвой. Если она упрямится, шантаж приобретает угрожающие размеры; вымогатели грозят публикацией данных, обзвоном контактов, рассылкой личных фото и сообщений.

Масштабы данной киберкампании определить трудно — из-за способов распространения вредоносных программ. По оценкам экспертов, на счету MoneyMonger должно быть не менее 100 тыс. загрузок; признаки заражения обнаружены в Индии и Перу.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru