


Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

...
Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Исследователи из Zimperium выявили новую вредоносную кампанию, ориентированную на пользователей Android-устройств. Мошенники крадут данные с помощью специально созданных приложений для займов, а затем вымогают деньги, угрожая опубликовать конфиденциальную информацию.

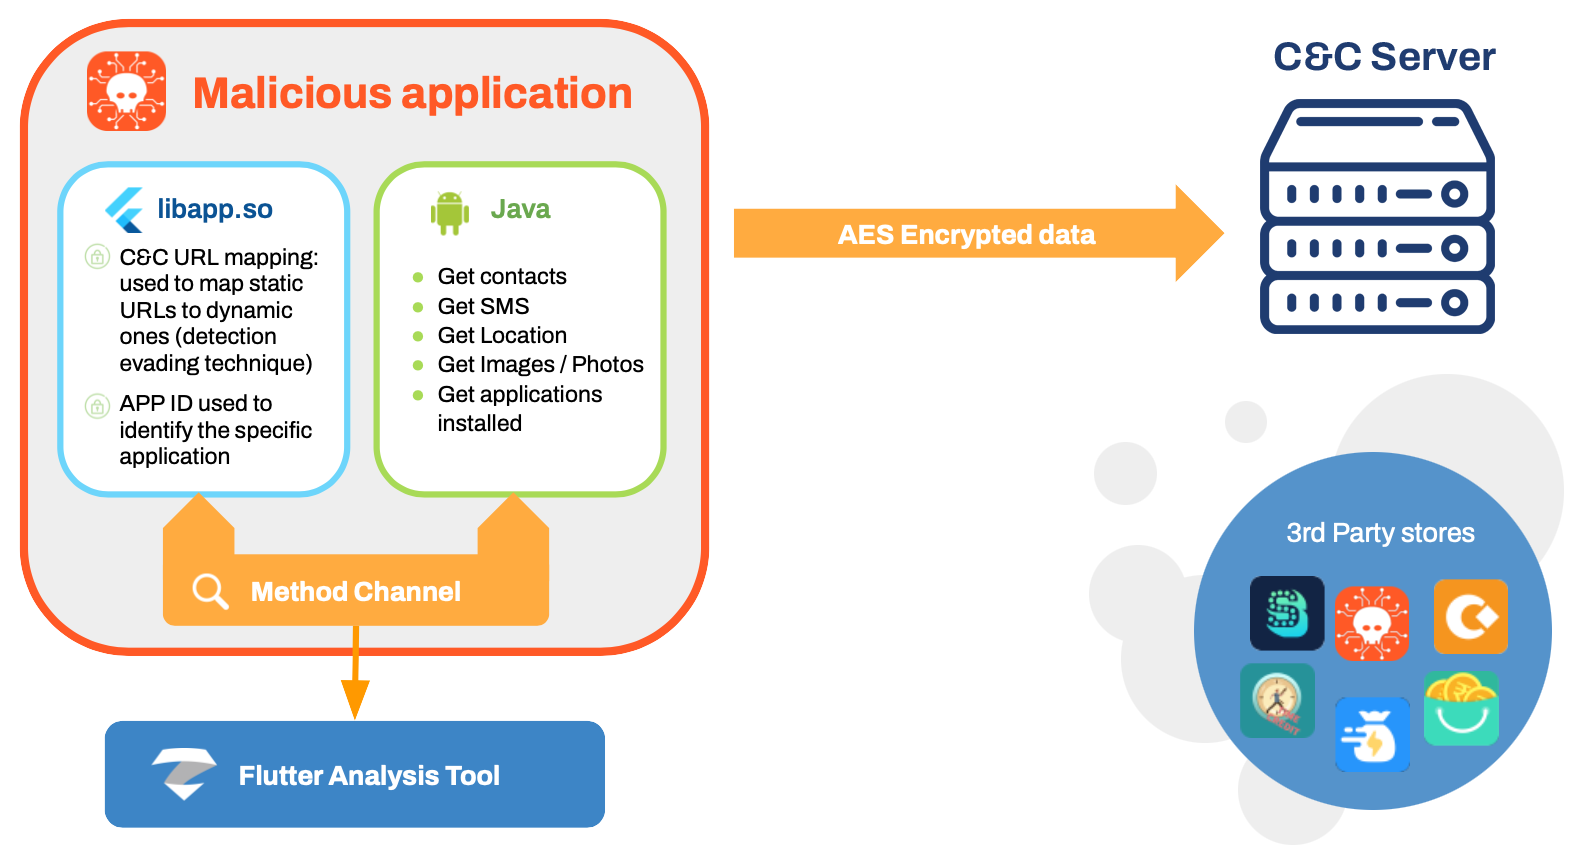
Киберкампания, которой было присвоено кодовое имя MoneyMonger, продолжается уже восьмой месяц. Используемые злоумышленниками приложения созданы на основе фреймворка Flutter с открытым исходным кодом; его присутствие в данном случае помогает скрыть вредоносные функции и затруднить статический анализ.

По данным Zimperium, ни одна из 33 программ, обнаруженных в рамках текущей Android-кампании, не распространялась через Google Play. С этой целью операторы зловредов используют неофициальные магазины или раздают свой софт с помощью смишинга, drive-by-загрузок, вредоносной рекламы либо спама в соцсетях.

При установке вредонос запрашивает уйму разрешений, якобы необходимых для гарантированного займа. На самом деле расширенный доступ ему нужен для сбора разнообразных данных: геолокации, СМС-сообщений, списка контактов, журнала вызовов, файлов, фото, аудиозаписей.


Украденная информация впоследствии используется для оказания давления на жертву: злоумышленники повышают процентные ставки, требуют повторного возврата, взимают пени и штрафы — даже в тех случаях, когда жертва все вернула вовремя и с лихвой. Если она упрямится, шантаж приобретает угрожающие размеры; вымогатели грозят публикацией данных, обзвоном контактов, рассылкой личных фото и сообщений.

Масштабы данной киберкампании определить трудно — из-за способов распространения вредоносных программ. По оценкам экспертов, на счету MoneyMonger должно быть не менее 100 тыс. загрузок; признаки заражения обнаружены в Индии и Перу.

Подпишитесь на новости

В УФСБ предложили отслеживать стройматериалы по QR-паспортам

Стройматериалы предлагают вывести из режима неопределенности. В УФСБ по Челябинской области считают, что электронный учет с QR-паспортами поможет бороться с хищениями при строительстве социальных объектов. Главным инструментом системы должны стать уникальные QR-коды партий продукции.

Такое мнение высказала ТАСС официальный представитель регионального управления Татьяна Соснина.

Предлагается сверять поступающие на стройплощадку материалы с проектом и бюджетом. Цифровой след должен помогать выявлять расхождения между закупками и фактическим использованием, а заказчикам и контролирующим органам — быстрее замечать подозрительные операции.

Соснина считает, что такой подход способен сделать мошенничество практически невозможным.

В доступном сообщении не названы сроки запуска и стоимость реализации. QR-код, конечно, сам по себе кирпич не охраняет. Польза будет зависеть от того, насколько достоверно система фиксирует реальное движение материалов, а не только красивые записи об их доставке.

RSS: Новости на портале Anti-Malware.ru