



Сезон распродаж: троянские атаки множатся, треть сайтов Magento под ударом

Сезон распродаж: троянские атаки множатся, треть сайтов Magento под ударом

Сезон распродаж: троянские атаки множатся, треть сайтов Magento под ударом

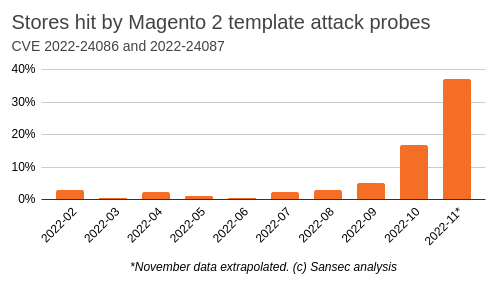
По оценке Sansec, доля сайтов Magento и Adobe Commerce, атакованных через эксплойт, в этом месяце возрастет до 38%. Это в десять раз больше, чем показатели предыдущих 10 месяцев, вместе взятых.

По данным экспертов, в настоящее время в интернете активны как минимум семь Magecart-групп, которые пытаются внедрить на серверы RAT-трояна посредством эксплуатации февральских уязвимостей в CMS (CVE-2022-24086 и CVE-2022-24087). Соответствующие патчи, согласно наблюдениям, отсутствуют как минимум в трети магазинов, использующих Magento и Adobe Commerce.


Атака при этом происходит следующим образом. Злоумышленники проверяют сайт на уязвимость, пытаясь заставить систему отослать имейл с эксплойт-кодом в одном из полей. Отправку сообщения можно спровоцировать, оформив заказ, создав новый аккаунт или расшарив список избранного.

Положительный результат проверки означает возможность захвата контроля над сайтом. После взлома хакеры внедряют трояна, обеспечивающего постоянный доступ; этот бэкдор обычно скрывается в файле health_check.php, легитимном компоненте Magento. Текущие атаки на интернет-магазины в Sansec нарекли TrojanOrders — «троянские заказы».

Исследователи также отметили резкий рост количества сканов, нацеленных на поиск забэкдоренных файлов. По всей видимости, группировки Magecart пытаются завладеть добычей конкурентов.

Причина возросшей активности хакеров очевидна: предпраздничные распродажи в разгаре, интернет-магазины завалены заказами и не успевают следить за чистотой своих сайтов, не говоря уже об обновлении софта. Тем временем на черном рынке множатся дешевые эксплойт-паки, в состав которых включен CVE-2022-24086 — эксперты нашли четыре таких предложения, притом с обещанием успеха в 56% случаев.

Признаком TrojanOrders может служить появление новых аккаунтов с именем system или pwd, а также заказы, оформленные с указанием почты jarhovichbig@protonmail.com. Для проверки систем рекомендуется использовать бэкенд-антивирус: официальный Magento Security Scan, по словам экспертов, способен выявить угрозу только на стороне клиента.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru