



Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы программы-вымогателя Bl00Dy оперативно взяли в оборот недавно слитый билдер знаменитого вредоноса LockBit. Теперь с его помощью киберпреступники запустили новую волну атак на организации.

Напомним, что на прошлой неделе один из недовольных разработчиков шифровальщика LockBit слил в Сеть последнюю версию. Об утечке стало известно благодаря пользователям Twitter. Речь идёт о релизе LockBit 3.0, состоявшемся в конце июня 2022 года.

Фактически слитый билдер позволяет любому сконструировать полностью функциональный вымогатель вместе с дешифратором к нему. Это значительно упрощает жизнь злоумышленникам, которые хотят быстрее организовать атаки.

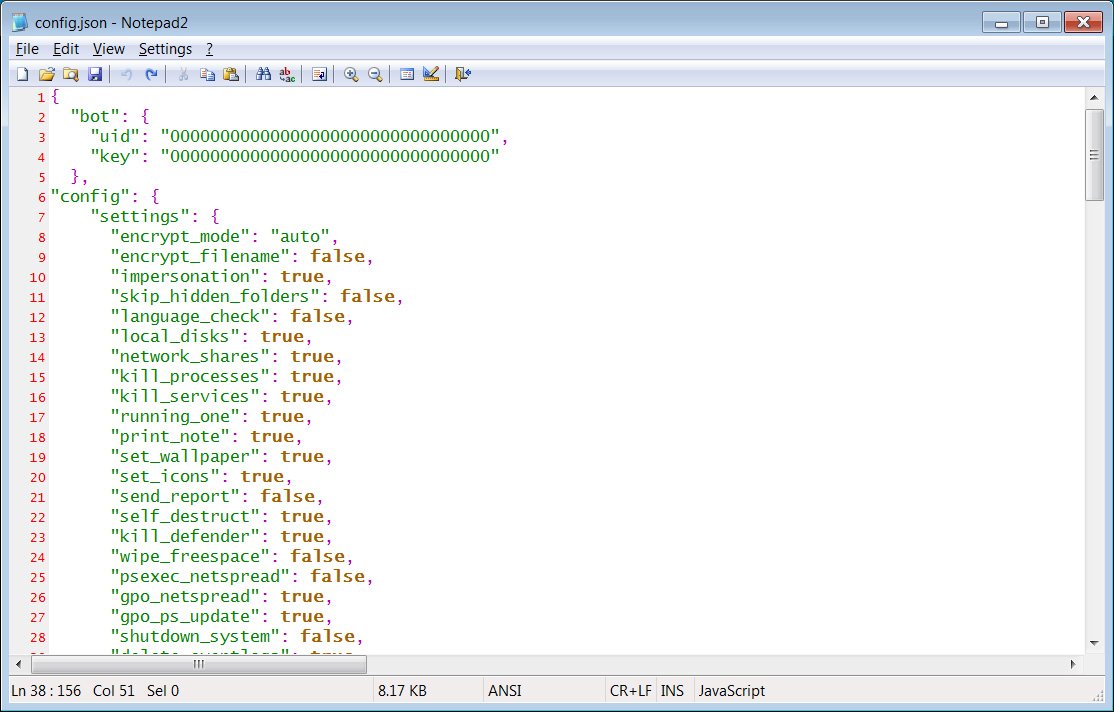
Билдер включает файл конфигурации, позволяющий легко подстроить записки с требованием выкупа под каждую жертву.


По данным ресурса DataBreaches.net, группировка Bl00Dy начала свои кампании в мае 2022 года, то есть её можно назвать относительно молодой. Первыми целями злоумышленников стали медицинские учреждения в Нью-Йорке.

Управляя программой-вымогателем, атакующие взламывали сети, вытаскивали корпоративные данные и шифровали устройства. Для публикации скомпрометированной информации группа Bl00Dy использовала Telegram-канал.

На первых порах операторы тоже использовали слитые ранее исходные коды шифровальщиков Babuk (детекты на VirusTotal) и Conti (детекты на VirusTotal). И вот в понедельник исследователь Владислав Радетский сообщил о новых атаках Bl00Dy.

Команда MalwareHunterTeam проанализировала эти атаки и пришла к выводу, что злоумышленники уже вовсю используют слитый билдер LockBit 3.0. Сканирование Intezer также показало сходство Bl00dy и LockBit 3.0.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru