



Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы Bl00dy вовсю используют слитый билдер шифровальщика LockBit 3.0

Операторы программы-вымогателя Bl00Dy оперативно взяли в оборот недавно слитый билдер знаменитого вредоноса LockBit. Теперь с его помощью киберпреступники запустили новую волну атак на организации.

Напомним, что на прошлой неделе один из недовольных разработчиков шифровальщика LockBit слил в Сеть последнюю версию. Об утечке стало известно благодаря пользователям Twitter. Речь идёт о релизе LockBit 3.0, состоявшемся в конце июня 2022 года.

Фактически слитый билдер позволяет любому сконструировать полностью функциональный вымогатель вместе с дешифратором к нему. Это значительно упрощает жизнь злоумышленникам, которые хотят быстрее организовать атаки.

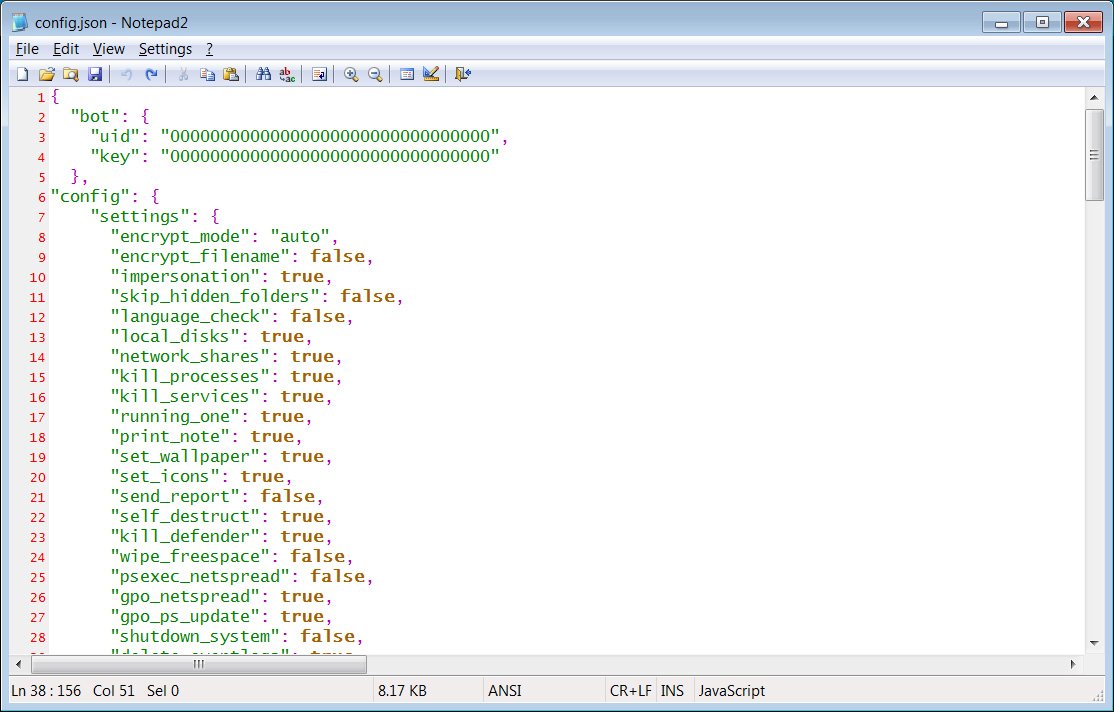
Билдер включает файл конфигурации, позволяющий легко подстроить записки с требованием выкупа под каждую жертву.


По данным ресурса DataBreaches.net, группировка Bl00Dy начала свои кампании в мае 2022 года, то есть её можно назвать относительно молодой. Первыми целями злоумышленников стали медицинские учреждения в Нью-Йорке.

Управляя программой-вымогателем, атакующие взламывали сети, вытаскивали корпоративные данные и шифровали устройства. Для публикации скомпрометированной информации группа Bl00Dy использовала Telegram-канал.

На первых порах операторы тоже использовали слитые ранее исходные коды шифровальщиков Babuk (детекты на VirusTotal) и Conti (детекты на VirusTotal). И вот в понедельник исследователь Владислав Радетский сообщил о новых атаках Bl00Dy.

Команда MalwareHunterTeam проанализировала эти атаки и пришла к выводу, что злоумышленники уже вовсю используют слитый билдер LockBit 3.0. Сканирование Intezer также показало сходство Bl00dy и LockBit 3.0.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru