



APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

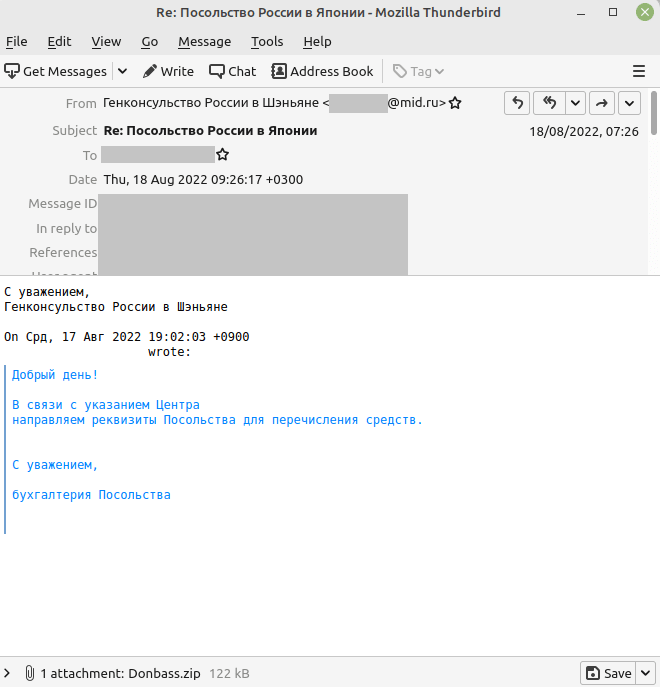
В Fortinet проанализировали недавнюю имейл-атаку, в ходе которой на машины Windows загружался RAT-инструмент Konni. Вредоносные сообщения были написаны на русском языке и имитировали переписку между российскими дипломатами.

Инструмент удаленного администрирования Konni зачастую использует APT37, она же Ricochet Chollima, InkySquid, ScarCruft, Reaper и Group123. Для его засева северокорейские хакеры и ранее использовали спам-рассылки и похожую схему доставки, поэтому аналитики с большой долей уверенности приписали новую атаку этой APT-группе.

Вредоносные письма незамысловаты и призваны создать видимость официальной переписки. С этой целью злоумышленники сфальсифицировали адрес отправителя и использовали форму ответа на некое предыдущее послание.


Примечательно, что вложение поименовано с использованием латиницы. Анализ показал, что zip-архив содержит два файла — Pyongyang in talks with Moscow on access to Donbass.pptx и Donbass.ppam.

Первый служит ширмой: в набор слайдов включены сообщения о встрече высокопоставленных представителей КНДР, ДНР и ЛНР, которая состоялась в прошлом месяце в Москве. Все новости взяты из открытых англоязычных источников, два слайда содержат только текст на русском языке. Все ссылки в этих новостях ведут на легитимные сайты; подозрительного контента в pptx-файле не обнаружено.

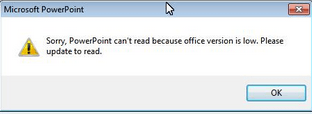
Вредоносным оказался Donbass.ppam (файл плагина Microsoft PowerPoint). При его открытии запускается макрос, который прежде всего выводит диалоговое окно с сообщением об ошибке:


Используя приглашение командной строки, вредонос помещает большой фрагмент шифротекста (base64) в файл oup.dat и сохраняет его в папке %TMP%. Расшифровка осуществляется с помощью Certutil, итог записывается в файл oup.vbs, с сохранением в %LOCALAPPDATA%\Microsoft\Office.

Скрипт VBS выполняет две задачи: создает запланированное задание Office Updatev2.2, чтобы обеспечить свой запуск каждые пять минут, и выполняет PowerShell-команду на сбор и отправку системных данных в домен gg1593[.]c1[.]biz. Командный сервер злоумышленников, расположенный в Болгарии, уже недоступен, поэтому добыть образец Konni для анализа специалистам не удалось.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru