



В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В официальном магазине приложений для Android — Google Play Store нашли очередную порцию вредоносного софта. На этот раз общее число таких программ составило 35, а установили их более двух миллионов раз.

Об угрозе сообщили специалисты румынской антивирусной компании Bitdefender, которые использовали интересный метод анализа, основанный на поведении. Именно так эксперты выявляют потенциально опасные приложения.

Новая связка вредоносов использовала для распространения старые приёмы. Пользователей привлекали богатой функциональностью, обещали полезный софт. На деле же сразу после установки программа меняла имя и иконку, что затрудняло её поиск и удаление.

После этого владельцу мобильного устройства начинали демонстрировать навязчивую рекламу, используя WebView. Кстати, для загрузки объявлений вредоносы задействовали собственный фреймворк, что также открывает возможность для загрузки дополнительных пейлоадов на скомпрометированный девайс.

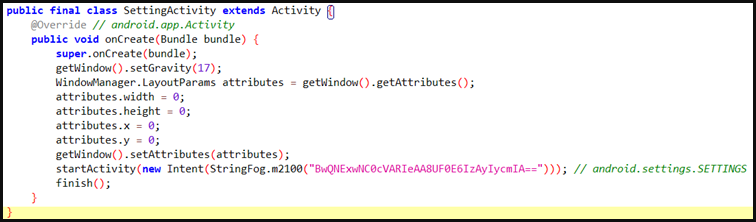
В отчёте Bitdefender исследователи описывают несколько способов, которыми пользуются новые Android-зловреды для сокрытия своего присутствия в системе. Например, после инсталляции программа переименовывается в “Settings“. Если пользователь нажимает на иконку вредоноса, тот запускает окно с нулевым размером, после чего открывает уже реальное системное приложение «Настройки».


Адваре может маскироваться под системный софт на устройствах от Motorola, Oppo или Samsung. Можно также отметить серьёзную обфускацию и шифрование, благодаря которым прячется главный пейлоад на Java (внутри двух зашифрованных DEX-файлов).

Помимо этого, вредоносы удаляют себя из списка недавно открытых приложений, что тоже затрудняет их обнаружение. Наиболее популярные из 35 адваре имеют следующие имена, так что будьте начеку:

  • Walls light – Wallpapers Pack (gb.packlivewalls.fournatewren)
  • Big Emoji – Keyboard 5.0 (gb.blindthirty.funkeyfour)
  • Grand Wallpapers – 3D Backdrops 2.0 (gb.convenientsoftfiftyreal.threeborder)
  • Engine Wallpapers (gb.helectronsoftforty.comlivefour)
  • Stock Wallpapers (gb.fiftysubstantiated.wallsfour)
  • EffectMania – Photo Editor 2.0 (gb.actualfifty.sevenelegantvideo)
  • Art Filter – Deep Photoeffect 2.0 (gb.crediblefifty.editconvincingeight)
  • Fast Emoji Keyboard APK (de.eightylamocenko.editioneights)
  • Create Sticker for Whatsapp 2.0 (gb.convincingmomentumeightyverified.realgamequicksix)
  • Math Solver – Camera Helper 2.0 (gb.labcamerathirty.mathcamera)
  • Photopix Effects – Art Filter 2.0 (gb.mega.sixtyeffectcameravideo)
  • Led Theme – Colorful Keyboard 2.0 (gb.theme.twentythreetheme)
  • Animated Sticker Master 1.0 (am.asm.master)
  • Sleep Sounds 1.0 (com.voice.sleep.sounds)
  • Personality Charging Show 1.0 (com.charging.show)
  • Image Warp Camera
  • GPS Location Finder (smart.ggps.lockakt)
Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru