



В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В Google Play нашли ещё 35 Android-вредоносов, их установили 2 млн юзеров

В официальном магазине приложений для Android — Google Play Store нашли очередную порцию вредоносного софта. На этот раз общее число таких программ составило 35, а установили их более двух миллионов раз.

Об угрозе сообщили специалисты румынской антивирусной компании Bitdefender, которые использовали интересный метод анализа, основанный на поведении. Именно так эксперты выявляют потенциально опасные приложения.

Новая связка вредоносов использовала для распространения старые приёмы. Пользователей привлекали богатой функциональностью, обещали полезный софт. На деле же сразу после установки программа меняла имя и иконку, что затрудняло её поиск и удаление.

После этого владельцу мобильного устройства начинали демонстрировать навязчивую рекламу, используя WebView. Кстати, для загрузки объявлений вредоносы задействовали собственный фреймворк, что также открывает возможность для загрузки дополнительных пейлоадов на скомпрометированный девайс.

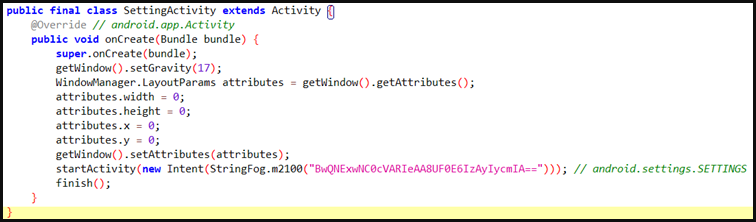
В отчёте Bitdefender исследователи описывают несколько способов, которыми пользуются новые Android-зловреды для сокрытия своего присутствия в системе. Например, после инсталляции программа переименовывается в “Settings“. Если пользователь нажимает на иконку вредоноса, тот запускает окно с нулевым размером, после чего открывает уже реальное системное приложение «Настройки».


Адваре может маскироваться под системный софт на устройствах от Motorola, Oppo или Samsung. Можно также отметить серьёзную обфускацию и шифрование, благодаря которым прячется главный пейлоад на Java (внутри двух зашифрованных DEX-файлов).

Помимо этого, вредоносы удаляют себя из списка недавно открытых приложений, что тоже затрудняет их обнаружение. Наиболее популярные из 35 адваре имеют следующие имена, так что будьте начеку:

  • Walls light – Wallpapers Pack (gb.packlivewalls.fournatewren)
  • Big Emoji – Keyboard 5.0 (gb.blindthirty.funkeyfour)
  • Grand Wallpapers – 3D Backdrops 2.0 (gb.convenientsoftfiftyreal.threeborder)
  • Engine Wallpapers (gb.helectronsoftforty.comlivefour)
  • Stock Wallpapers (gb.fiftysubstantiated.wallsfour)
  • EffectMania – Photo Editor 2.0 (gb.actualfifty.sevenelegantvideo)
  • Art Filter – Deep Photoeffect 2.0 (gb.crediblefifty.editconvincingeight)
  • Fast Emoji Keyboard APK (de.eightylamocenko.editioneights)
  • Create Sticker for Whatsapp 2.0 (gb.convincingmomentumeightyverified.realgamequicksix)
  • Math Solver – Camera Helper 2.0 (gb.labcamerathirty.mathcamera)
  • Photopix Effects – Art Filter 2.0 (gb.mega.sixtyeffectcameravideo)
  • Led Theme – Colorful Keyboard 2.0 (gb.theme.twentythreetheme)
  • Animated Sticker Master 1.0 (am.asm.master)
  • Sleep Sounds 1.0 (com.voice.sleep.sounds)
  • Personality Charging Show 1.0 (com.charging.show)
  • Image Warp Camera
  • GPS Location Finder (smart.ggps.lockakt)
Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru