



Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

Госдеп США предлагает $10 млн за информацию о ключевых операторах Conti

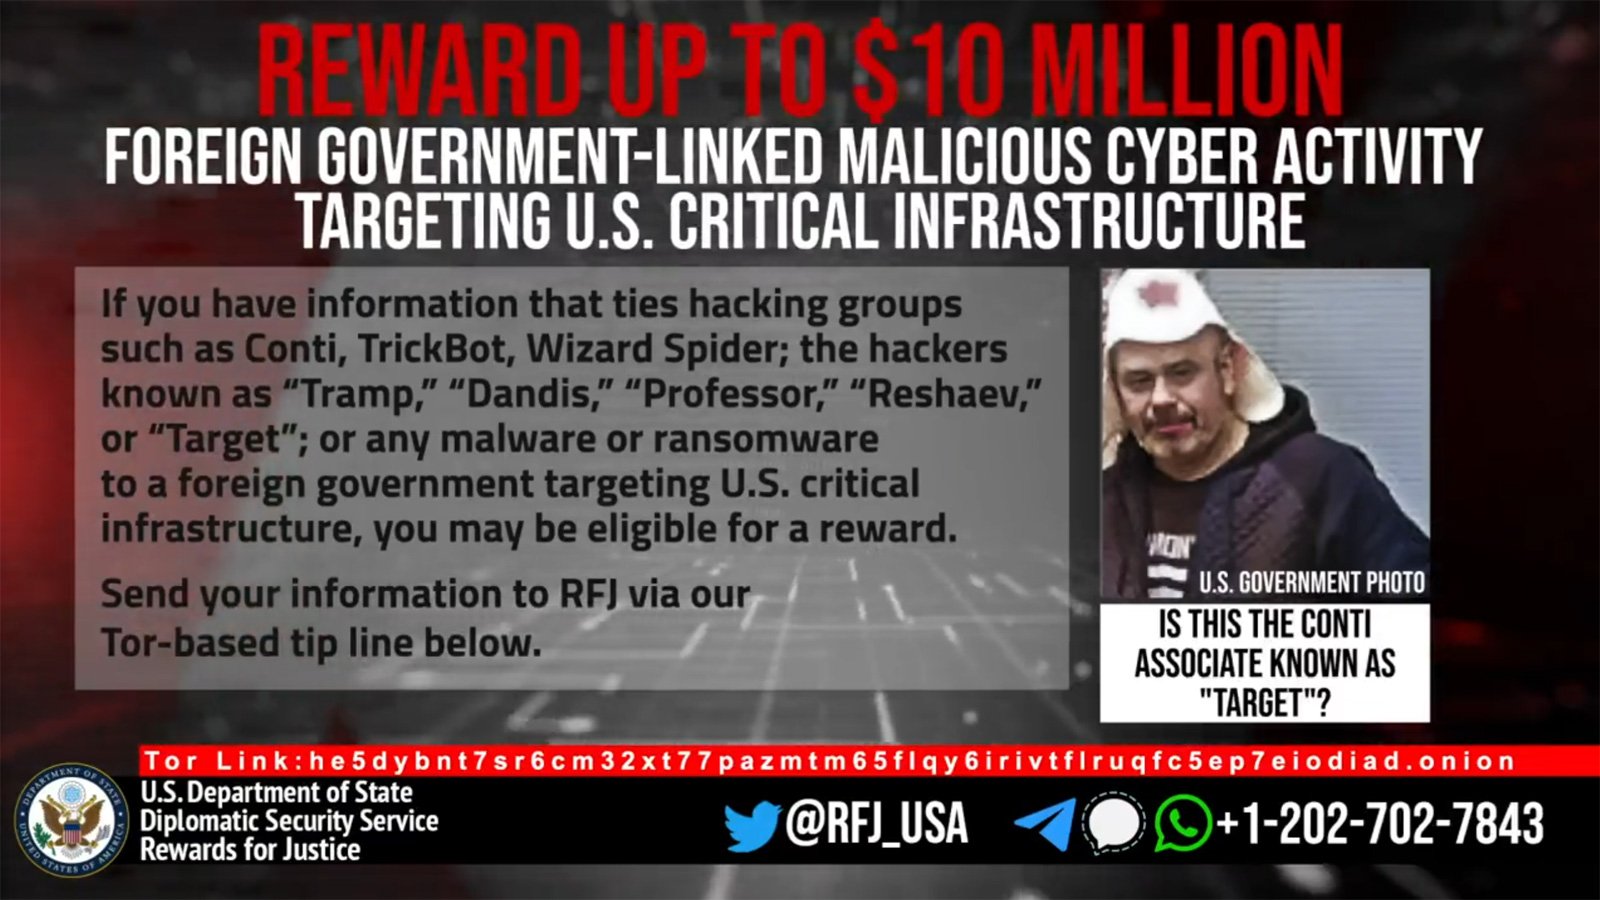
Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые могут достаться тому, кто предоставит информацию хотя бы об одном из пяти ключевых участников кибергруппировки, распространявшей программу-вымогатель Conti.

Всё это в рамках программы «Награды справедливости», которую Госдеп организовал с целью выявления членов киберпреступных групп, угрожающих национальной безопасности США.

Одновременно с объявлением о вознаграждении Госдеп впервые раскрыл лицо одного из операторов Conti, действующего под псевдонимом “Target“. Другие четверо киберпреступников проходят под кличками “Tramp“, “Dandis“, “Professor“ и “Reshaev“.


Виталий Кремец, глава AdvIntel, немного подробнее рассказал изданию BleepingComputer о тех ролях, которые играют разыскиваемые члены группировки:

  • Tramp — главный в операциях шифровальщика BlackBasta и один из главных в группе Conti. Помимо этого, он выполняет роль владельца и администратора инфраструктуры командного центра знаменитого Qbot.
  • Dandis — технарь, отвечающий за пентест и управление операциями вымогателя.
  • Professor — один из лидеров банды, распространявшей Ryuk, отвечает за тактику атак Conti.
  • Reshaev — ключевой разработчик в операциях Ryuk / Conti, создавший веб-билдер для пейлоада. Также обеспечивает поддержку фронтенда и бэкенда для кампаний шифровальщика.
  • Target — некий офис-менеджер с опытом юриста.
Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru