



Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Исследователи из Cyble обратили внимание на новый инструмент, помогающий киберпреступникам создавать вредоносные файлы-ярлыки в формате .LNK. Далее эти ярлыки используются для доставки пейлоадов на начальных этапах кибератаки.

Все уже давно знают, что LNK-файлы могут содержать вредоносный код, использующий для загрузки легитимные инструменты Windows (по-другому — LOLBins) вроде PowerShell или MSHTA.

Ряд киберпреступников любит использовать ярлыки, особенно это касается фишинговых кампаний. Например, с помощью LNK-файлов распространялись в своё время Emotet, Bumblebee, Qbot и IcedID.

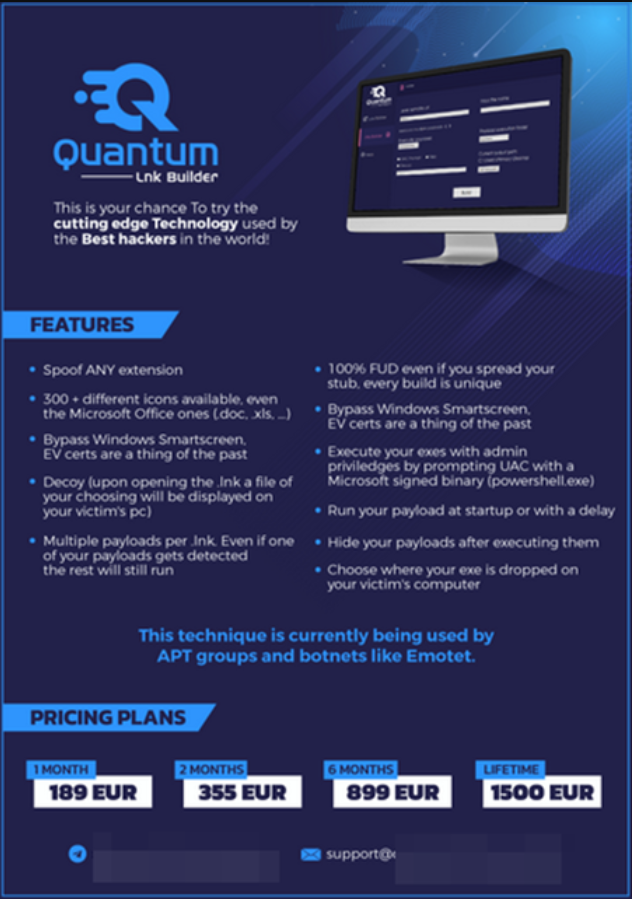
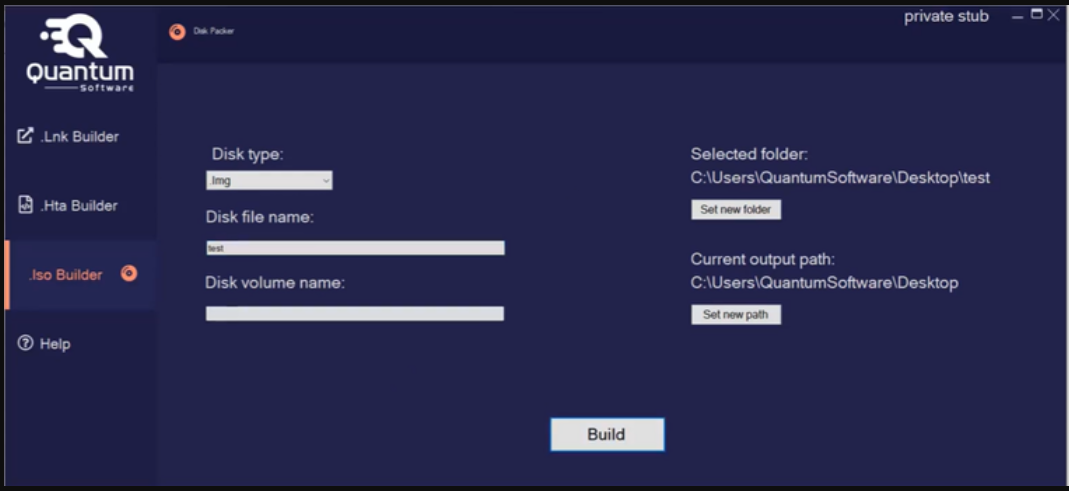
Специалисты компании Cyble наткнулись на новый инструмент-билдер, позволяющий злоумышленникам создавать вредоносные LNK-файлы. Билдер получил имя Quantum, авторы оснастили его графическим интерфейсом и набором полезных для создания файлов функций.

Так, Quantum позволяет выбрать иконку файла из 300 вариантов и установить любое расширение по вкусу пользователя. Месяц использования обойдётся в 189 евро, два месяца — 899 евро, а «пожизненная лицензия» будет стоить 1500 евро.


Кроме того, Quantum позволяет обходить контроль учётных записей (UAC) и Windows Smartscreen, а также загружать сразу несколько пейлоадов в LNK-файл. Злоумышленник может также настроить маскировку в системе и установить выполнение с загрузкой компьютера или отложенный запуск.


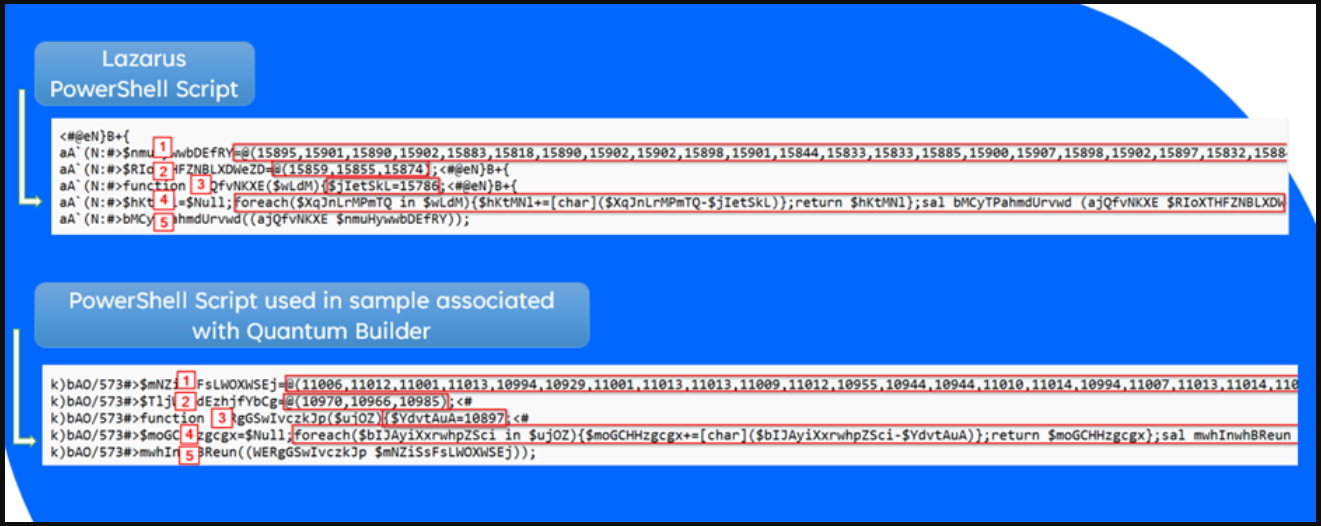
Более того, авторы билдера даже утверждают, что Quantum создаёт файлы, которые «на 100% не детектируется антивирусными программами» и самой операционной системой. Анализ специалистов Cyble показал, что Quantum может быть связан с известной киберпреступной группировкой Lazarus.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru