



Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

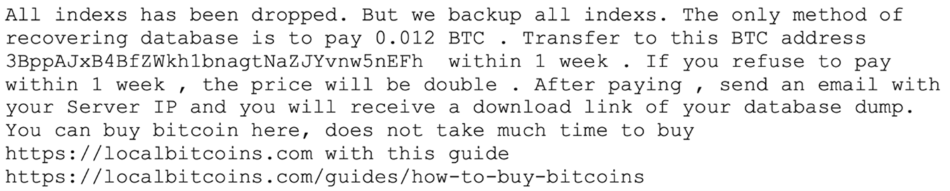
Эксперты Secureworks (входит в состав Dell Technologies) выявили масштабную вымогательскую кампанию. Злоумышленники получают доступ к плохо защищенным серверам Elasticsearch и заменяют данные в каталоге запиской с требованием выкупа.

Наблюдатели насчитали более 1200 баз данных, уже взятых в заложники, и свыше 450 уникальных предложений заплатить выкуп — суммарно $280 тыс. в биткоинах. Выбранный хакерами способ вымогательства пока не принес успеха: оба используемых Bitcoin-кошелька пока пусты.

Исследователи выявили также четыре email-адреса, предоставляемых жертвам в качестве контактных данных. Текст записки с требованием выкупа (read_me_to_recover_database) во всех случаях сохраняется в поле message индекса, а контактные адреса — в поле email.


Не исключено, что злоумышленники используют какой-то скрипт для автоматизации взлома и порчи каталогов. Вывод данных в этом случае эксперты считают маловероятным: хранение бэкапа для тысячи с лишним баз Elasticsearch было бы слишком затратным, поэтому надежда на возврат потерь через выкуп ничтожна.

Количество жертв вымогательства определить не удалось, так как почти все атакованные базы данных хостятся в сетях облачных провайдеров.

Исследователи не преминули отметить, что текущая киберкампания еще раз показала, насколько рискуют те, кто подключает серверы базы данных к интернету, не уделяя внимания настройкам и защите. К сожалению, такие ошибки, грозящие утечками, нередки, и хакеры охотно пользуются этим, проводя массовые атаки на MongoDB, Elasticsearch, Hadoop, в том числе с целью вымогательства.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru