



Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Эксперты предупреждают о новой вредоносной кампании: злоумышленники раздают замаскированный под обновление браузера RAT, используя новую систему распределения трафика (в Avast ее нарекли Parrot TDS). Провайдер полагается на взломанные серверы, где суммарно хостятся 16,5 тыс. сайтов госструктур, ВУЗов, частных блогеров и поставщиков порноконтента.

Системы TDS (traffic distribution/direction/delivery system) можно использовать и в легитимных целях — например, для проведения рекламных и маркетинговых кампаний. В случае абьюза возможность разделять и перенаправлять трафик значительно облегчает злоумышленникам выбор мишеней определенного профиля (на основании географического местоположения, используемого языка, типа ОС или браузера).

Криминальные редирект-сервисы встречаются нечасто. Так в 2016 году благодаря очередной кампании по распространению шифровальщика CryptXXX экспертам удалось выявить Blackhat TDS, а в 2017 году наблюдалась повышенная активность Seamless.

В данном случае провайдер внедрил на скомпрометированные серверы с уязвимой CMS (WordPress и Joomla) скрипт PHP, обладающий функциями бэкдора. Вредоносный код работает как фильтр: извлекает информацию о клиенте (содержимое строки User-Agent, реферер-запись, куки), перенаправляет запрос на C2-сервер Parrot и возвращает полученный ответ — JavaScript, исполняемый на стороне клиента.

На некоторых серверах вместо стороннего PHP был обнаружен веб-шелл, обеспечивающий захватчику более удобный доступ к взломанной системе. В ряде случаев использовался прямой доступ к Parrot TDS — короткое сквозное соединение, без кода-посредника.

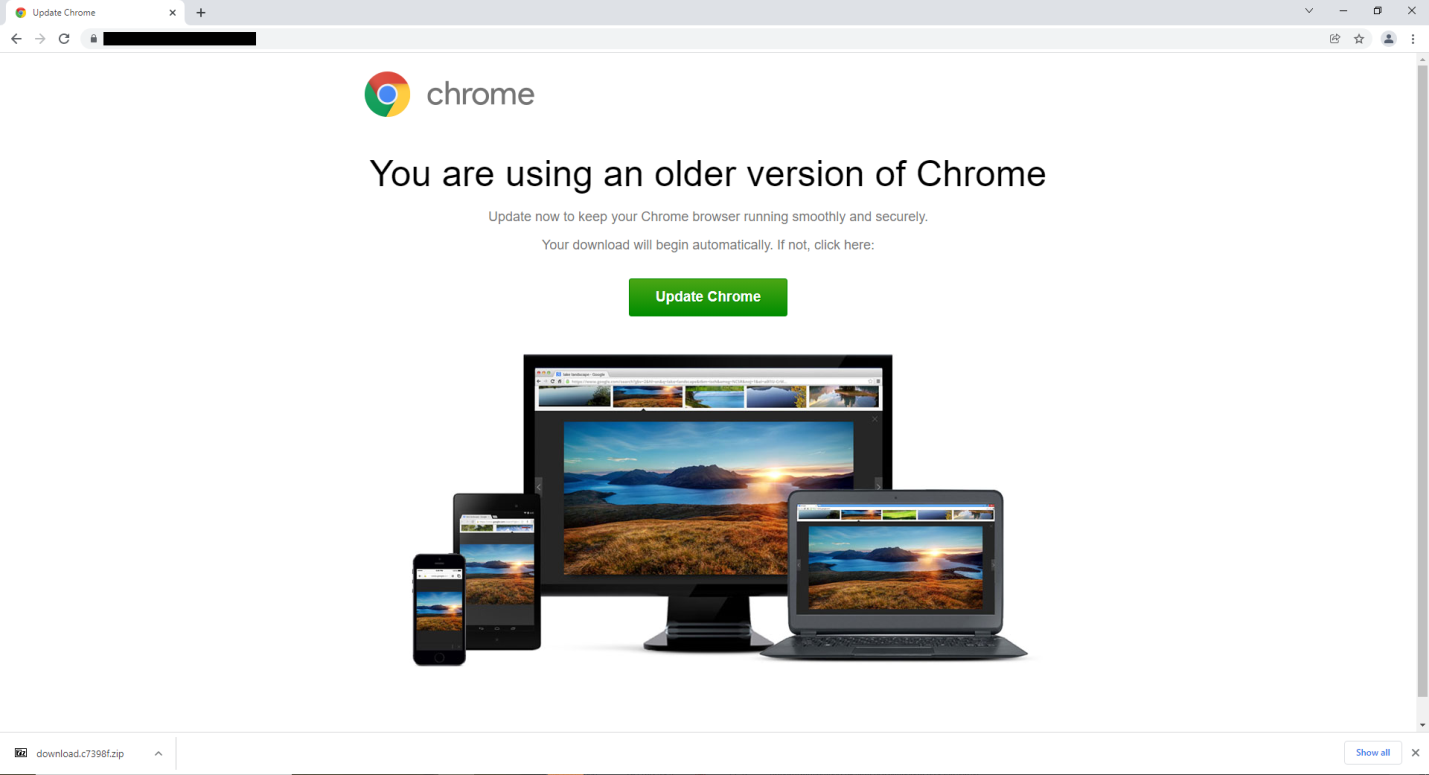
Текущая вредоносная кампания использует JavaScript для отображения фейкового сообщения о необходимости обновить браузер, со ссылкой на загрузку файла. Вместо обещанного апдейта жертве отдается инструмент удаленного администрирования NetSupport, настроенный на работу в фоновом режиме.


Текущие вредоносные атаки, по данным Avast, начались в феврале, а сам сервис Parrot был запущен в октябре 2021 года. Его используют также фишеры — исследователям попались несколько правдоподобных страниц регистрации Microsoft, доступных через TDS-шлюз.

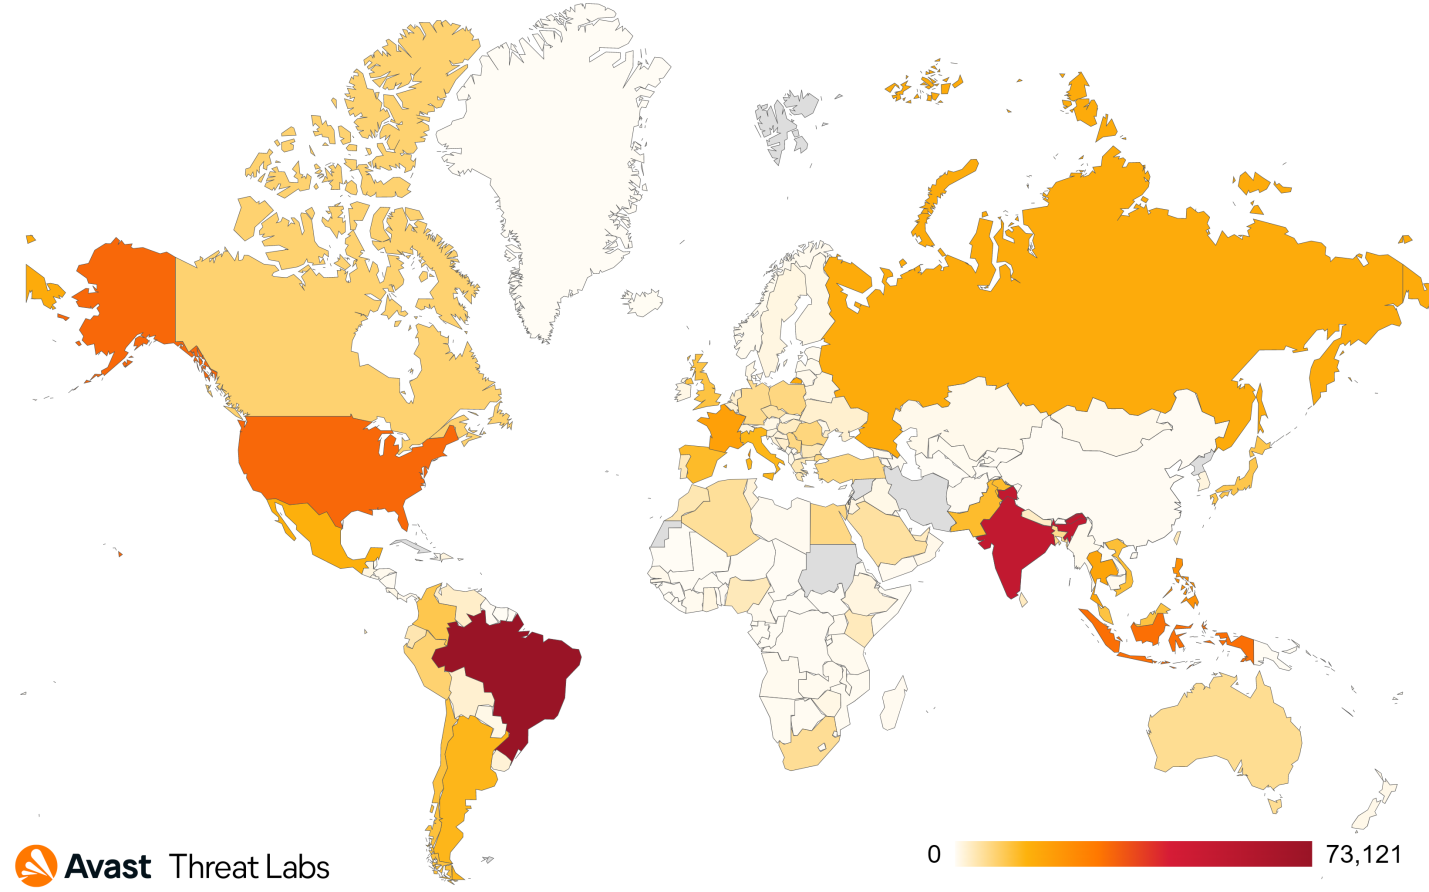
В прошлом месяце защитные решения ИБ-компании заблокировали более 600 тыс. попыток перехода на страницы с поддельным апдейтом. Большое количество таких событий было зафиксировано в Бразилии, Индии, США, Сингапуре и Индонезии. Примечательно, что настройка фильтров Parrot оказалась такой тонкой, что из тысяч потенциальных мишеней можно выбрать ту единственную, которой предназначен вредоносный груз.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru