



Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

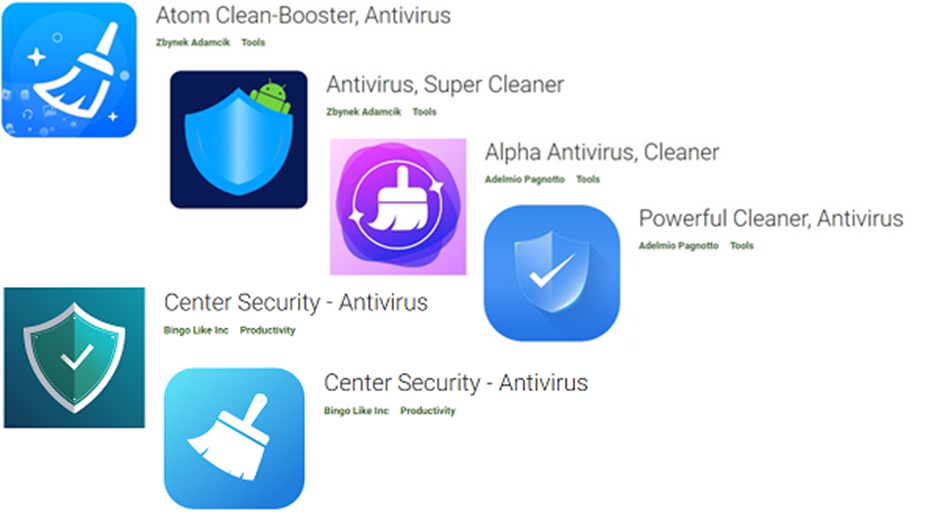
После того как Google удалила из своего магазина четыре лжеантивируса, загружающие на Android трояна SharkBot, исследователи из Check Point нашли там еще два таких же продукта. Зловреда, прикрывавшегося именем Security Center, вновь изгнали с Google Play в конце прошлого месяца.

Все опасные находки публиковались под тремя разными аккаунтами; некоторых изделий этих разработчиков уже нет в Google Play, они сохранились только в неофициальных магазинах приложений. Загрузчика SharkBot под видом антивируса, по данным Check Point, успели скачать более 15 тыс. раз — в основном жители Италии и Великобритании.


В начале прошлого месяца NCC Group опубликовала детальный разбор банковского Android-трояна, атакующего пользователей с конца октября. Новое исследование подтвердило находки экспертов и выявило дополнительные подробности.

Троян SharkBot ворует учетные данные и финансовую информацию, накладывая фишинговый экран поверх окон легитимных приложений. С этой целью он при установке запрашивает разрешение на доступ к специальным возможностям Android (Accessibility Service).

Зловред также умеет проводить мошеннические транзакции, используя системы автоматического перевода денежных средств (ATS), пресекать свой запуск в песочнице, самостоятельно распространяться с помощью вредоносных ссылок в ответах на пуш-уведомления Facebook Messenger и WhatsApp. Примечательно, что установки не происходит, если мобильное устройство находится в Китае, Индии, Румынии, России, Белоруссии или на Украине.

Для поиска C2-сервера SharkBot использует DGA-алгоритм — редкий случай в среде мобильных зловредов. На момент публикации эксперты насчитали восемь IP-адресов, к которым троян пытается подключиться, перебирая сгенерированные имена доменов. В ходе исследования были суммарно найдены 27 образцов данной вредоносной программы — они различались лишь по зерну DGA и ID бота и владельца.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru