



Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

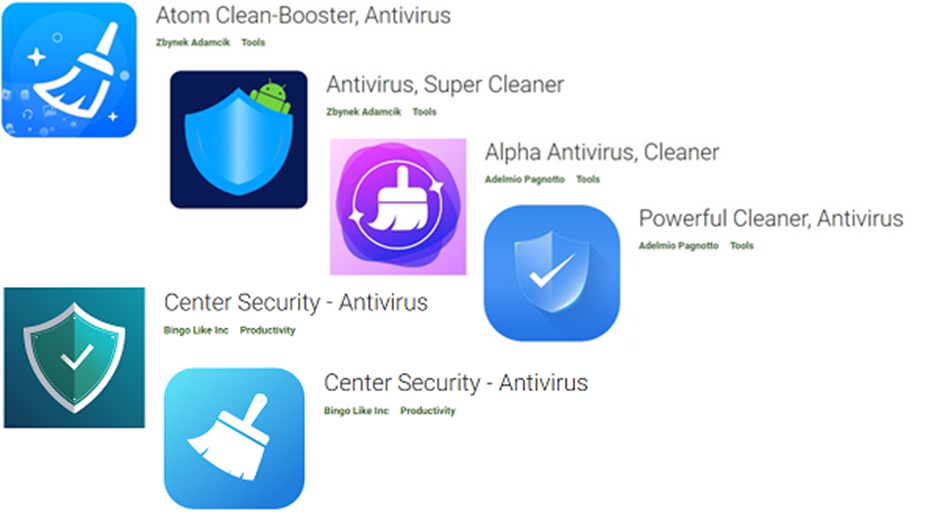
После того как Google удалила из своего магазина четыре лжеантивируса, загружающие на Android трояна SharkBot, исследователи из Check Point нашли там еще два таких же продукта. Зловреда, прикрывавшегося именем Security Center, вновь изгнали с Google Play в конце прошлого месяца.

Все опасные находки публиковались под тремя разными аккаунтами; некоторых изделий этих разработчиков уже нет в Google Play, они сохранились только в неофициальных магазинах приложений. Загрузчика SharkBot под видом антивируса, по данным Check Point, успели скачать более 15 тыс. раз — в основном жители Италии и Великобритании.


В начале прошлого месяца NCC Group опубликовала детальный разбор банковского Android-трояна, атакующего пользователей с конца октября. Новое исследование подтвердило находки экспертов и выявило дополнительные подробности.

Троян SharkBot ворует учетные данные и финансовую информацию, накладывая фишинговый экран поверх окон легитимных приложений. С этой целью он при установке запрашивает разрешение на доступ к специальным возможностям Android (Accessibility Service).

Зловред также умеет проводить мошеннические транзакции, используя системы автоматического перевода денежных средств (ATS), пресекать свой запуск в песочнице, самостоятельно распространяться с помощью вредоносных ссылок в ответах на пуш-уведомления Facebook Messenger и WhatsApp. Примечательно, что установки не происходит, если мобильное устройство находится в Китае, Индии, Румынии, России, Белоруссии или на Украине.

Для поиска C2-сервера SharkBot использует DGA-алгоритм — редкий случай в среде мобильных зловредов. На момент публикации эксперты насчитали восемь IP-адресов, к которым троян пытается подключиться, перебирая сгенерированные имена доменов. В ходе исследования были суммарно найдены 27 образцов данной вредоносной программы — они различались лишь по зерну DGA и ID бота и владельца.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru