



Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

Банковский троян SharkBot попытался вернуться на Google Play

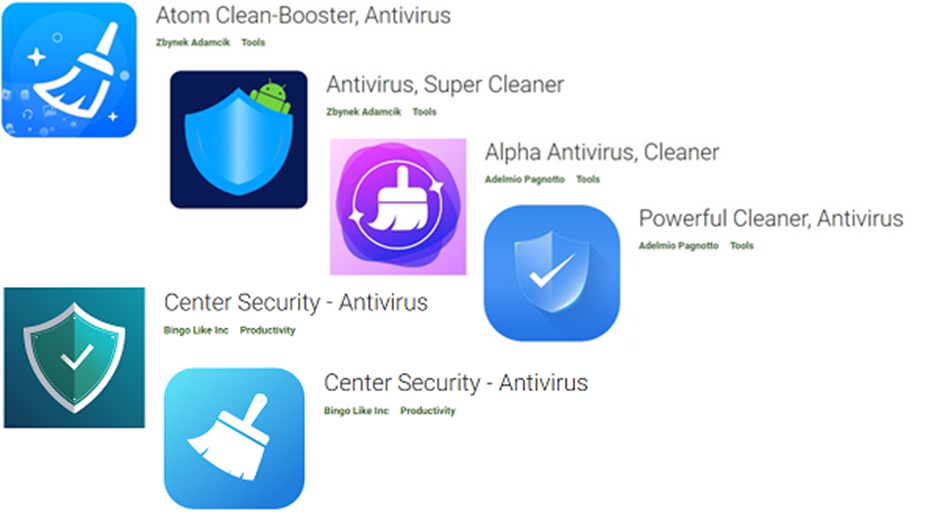
После того как Google удалила из своего магазина четыре лжеантивируса, загружающие на Android трояна SharkBot, исследователи из Check Point нашли там еще два таких же продукта. Зловреда, прикрывавшегося именем Security Center, вновь изгнали с Google Play в конце прошлого месяца.

Все опасные находки публиковались под тремя разными аккаунтами; некоторых изделий этих разработчиков уже нет в Google Play, они сохранились только в неофициальных магазинах приложений. Загрузчика SharkBot под видом антивируса, по данным Check Point, успели скачать более 15 тыс. раз — в основном жители Италии и Великобритании.


В начале прошлого месяца NCC Group опубликовала детальный разбор банковского Android-трояна, атакующего пользователей с конца октября. Новое исследование подтвердило находки экспертов и выявило дополнительные подробности.

Троян SharkBot ворует учетные данные и финансовую информацию, накладывая фишинговый экран поверх окон легитимных приложений. С этой целью он при установке запрашивает разрешение на доступ к специальным возможностям Android (Accessibility Service).

Зловред также умеет проводить мошеннические транзакции, используя системы автоматического перевода денежных средств (ATS), пресекать свой запуск в песочнице, самостоятельно распространяться с помощью вредоносных ссылок в ответах на пуш-уведомления Facebook Messenger и WhatsApp. Примечательно, что установки не происходит, если мобильное устройство находится в Китае, Индии, Румынии, России, Белоруссии или на Украине.

Для поиска C2-сервера SharkBot использует DGA-алгоритм — редкий случай в среде мобильных зловредов. На момент публикации эксперты насчитали восемь IP-адресов, к которым троян пытается подключиться, перебирая сгенерированные имена доменов. В ходе исследования были суммарно найдены 27 образцов данной вредоносной программы — они различались лишь по зерну DGA и ID бота и владельца.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru