



Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Калифорнийская ИБ-компания Imperva сообщила о новом успехе: ее прокси-фильтры в рекордные сроки погасили DDoS-поток прикладного уровня, на пике достигший 2,5 млн запросов в секунду (rps). Нападавшие использовали ботнет и требовали плату за прекращение атаки.

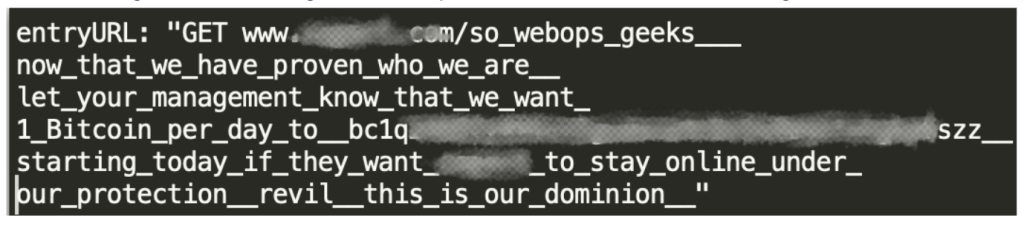
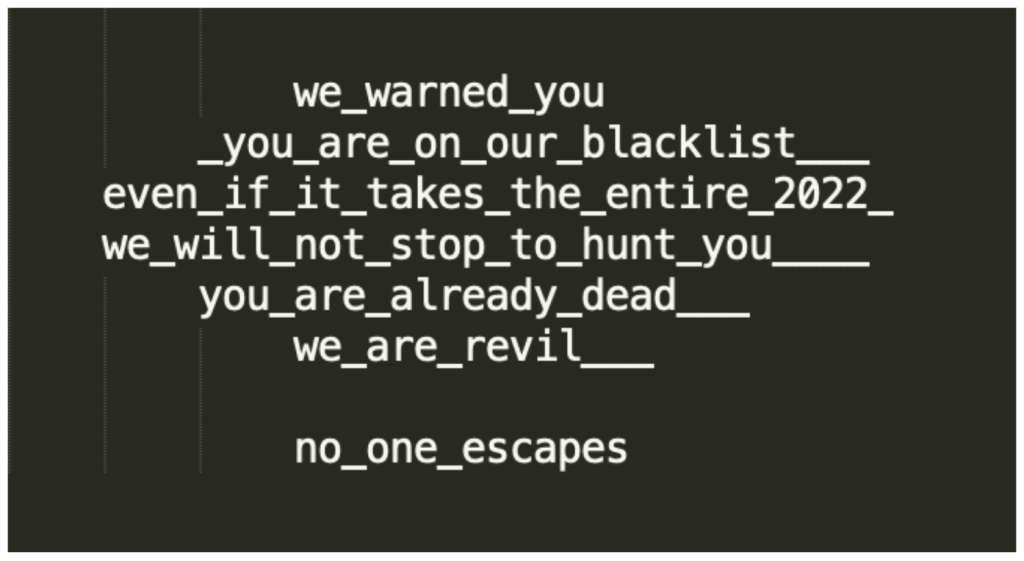
Этот инцидент также примечателен тем, что требование выкупа было озвучено не только перед началом атаки, но и многократно — в составе URL вредоносных запросов, подаваемых на сервер жертвы (клиента Imperva).


За два дня эксперты насчитали более 27 млн мусорных запросов с подобными вставками. Иногда URL содержали ссылку на файл с аналогичным текстом, загруженный на notepad.com. Избранная тактика преследовала единственную цель — заставить жертву платить под угрозой потери репутации и в итоге позиций на фондовом рынке.

Имя REvil вымогатели, видимо, упоминали, чтобы придать больше веса свои словам, хотя эксперты не исключают, что автором DDoS могла быть и сама печально известная группировка.


Наблюдаемые залпы дидосеров были очень короткими. Самый сильный из них (до 2,5 Mrps) длился меньше минуты; за это время защитные решения Imperva суммарно заблокировали более 64 млн вредоносных запросов.

Под удар попал не только основной сайт мишени, но и множество второстепенных. Атаки, создававшие дополнительную нагрузку на TCP-каналы до 1,5 Гбит/с,  продолжались несколько дней. Вымогатели меняли векторы для обхода защиты, увеличивали сумму выкупа, поторапливая жертву, но ничего так и не добились.

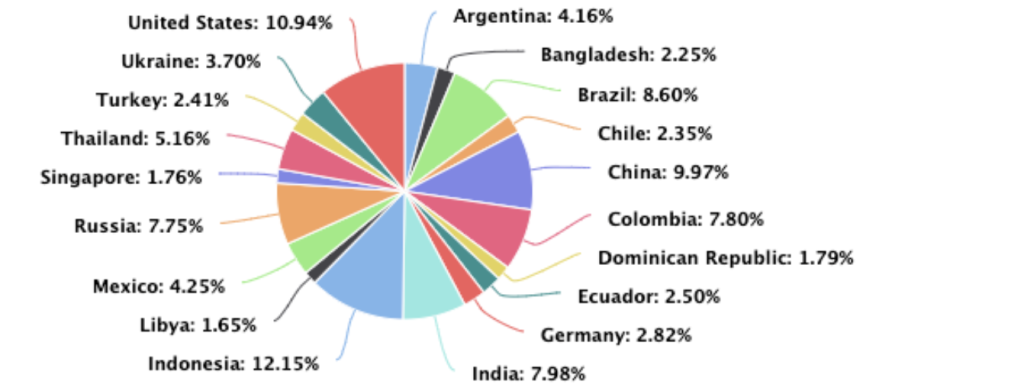
Согласно наблюдениям, мусорный трафик создавали 34 815 источников, выдававших себя за браузер пользователя или Google-бот. Наибольшую активность проявляли участники DDoS из США, Китая, Бразилии, Индии, Колумбии и России; засветившиеся IP-адреса в этих странах в среднем отослали по 2 млн вредоносных запросов.


В Imperva с большой долей уверенности предположили, что вымогатели использовали ботнет Mēris, способный создавать и более внушительные DDoS-потоки. Позднее были зафиксированы еще несколько похожих атак — на ритейлеров и операторов связи в США и Европе. Для уплаты выкупа каждой жертве назначался свой биткоин-кошелек.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru