


ЛК нашла троянца, маскирующегося под Google Wallet

ЛК нашла троянца, маскирующегося под Google Wallet

Специалисты «Лаборатории Касперского» обнаружили новую финансовую угрозу для операционной системы Android. Найденный троянец хитроумно маскируется одновременно и под официальный магазин приложений Google Play, и под приложение платежной системы Google Wallet, настойчиво вымогая у пользователя реквизиты его банковской карты. Подавляющее большинство попыток заражения зарегистрировано в России, следом с большим отрывом идут США, а затем страны Европы и Азии.

Маскировка вредоносных программ под системные сервисы – распространенный прием злоумышленников. В случае с Android нередки случаи выдать вредоносное ПО за предустановленные системные приложения, такие как «Настройки» и «Фонарик», однако авторы нового зловреда пошли дальше, имитируя не только внешний вид платежного клиента системы Google Wallet, но и используемый многими легитимным онлайн-сервисами механизм привязки банковской карты.

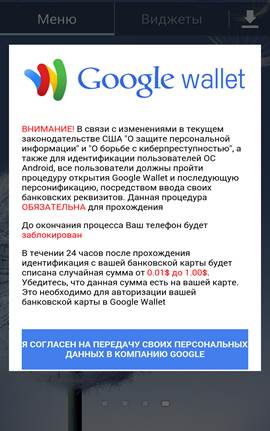
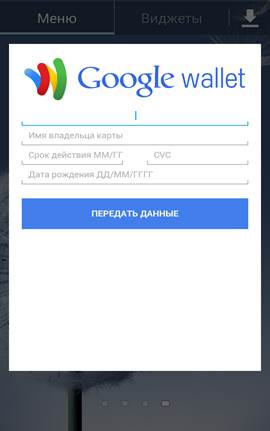
Троянец распространяется посредством SMS-спама с предложением установить обновление Google Play и сразу после запуска запрашивает права администратора, блокируя возможность работы с устройством до их получения. Добившись своего, вредоносная программа отображает окно с требованием ввода реквизитов банковской карты якобы для ее авторизации в системе Google Wallet.


Внешний вид троянца


Введенная пользователем информация о карте проверяется на соответствие формату BIN (Bank Identification Number) и на принадлежность к довольно большому списку платежных систем. Только получив корректные данные, троянец закрывает окна и отсылает собранные сведения на сервер злоумышленников. Но это не конец – вредоносная программа, не подавая внешних признаков, продолжает функционировать на мобильном устройстве, собирая информацию о его владельце, а полученные на первом этапе работы права администратора устройства позволяют зловреду укорениться в системе.

«Особая опасность зловреда в том, что его авторы используют довольно убедительный прием социальной инженерии – запрашивают реквизиты банковской карты, обещая удержать незначительную сумму для верификации учетной записи. Дело в том, что на этот крючок могут клюнуть даже опытные пользователи – они знакомы со многими легитимными онлайн-сервисами, которые применяют схожие механизмы подтверждения личности. Распознать троянца можно по напору, с которым он настаивает на вводе финансовых реквизитов, а еще проще – по уведомлению от защитного решения класса Internet Security, которое исключит возможность запуска и удалит вредоносную программу из системы», – комментирует Никита Бучка, антивирусный эксперт группы исследования угроз для мобильных платформ «Лаборатории Касперского».

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru