


ЛК нашла троянца, маскирующегося под Google Wallet

ЛК нашла троянца, маскирующегося под Google Wallet

Специалисты «Лаборатории Касперского» обнаружили новую финансовую угрозу для операционной системы Android. Найденный троянец хитроумно маскируется одновременно и под официальный магазин приложений Google Play, и под приложение платежной системы Google Wallet, настойчиво вымогая у пользователя реквизиты его банковской карты. Подавляющее большинство попыток заражения зарегистрировано в России, следом с большим отрывом идут США, а затем страны Европы и Азии.

Маскировка вредоносных программ под системные сервисы – распространенный прием злоумышленников. В случае с Android нередки случаи выдать вредоносное ПО за предустановленные системные приложения, такие как «Настройки» и «Фонарик», однако авторы нового зловреда пошли дальше, имитируя не только внешний вид платежного клиента системы Google Wallet, но и используемый многими легитимным онлайн-сервисами механизм привязки банковской карты.

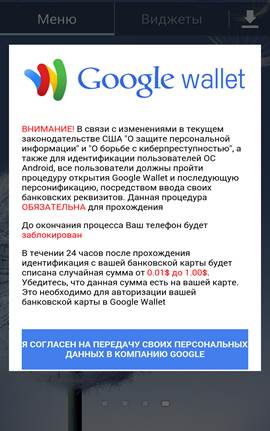
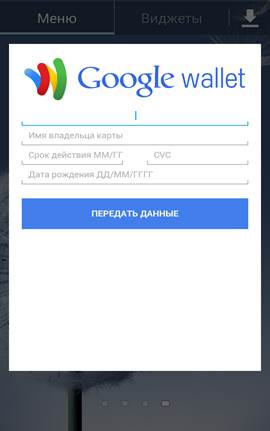
Троянец распространяется посредством SMS-спама с предложением установить обновление Google Play и сразу после запуска запрашивает права администратора, блокируя возможность работы с устройством до их получения. Добившись своего, вредоносная программа отображает окно с требованием ввода реквизитов банковской карты якобы для ее авторизации в системе Google Wallet.


Внешний вид троянца


Введенная пользователем информация о карте проверяется на соответствие формату BIN (Bank Identification Number) и на принадлежность к довольно большому списку платежных систем. Только получив корректные данные, троянец закрывает окна и отсылает собранные сведения на сервер злоумышленников. Но это не конец – вредоносная программа, не подавая внешних признаков, продолжает функционировать на мобильном устройстве, собирая информацию о его владельце, а полученные на первом этапе работы права администратора устройства позволяют зловреду укорениться в системе.

«Особая опасность зловреда в том, что его авторы используют довольно убедительный прием социальной инженерии – запрашивают реквизиты банковской карты, обещая удержать незначительную сумму для верификации учетной записи. Дело в том, что на этот крючок могут клюнуть даже опытные пользователи – они знакомы со многими легитимными онлайн-сервисами, которые применяют схожие механизмы подтверждения личности. Распознать троянца можно по напору, с которым он настаивает на вводе финансовых реквизитов, а еще проще – по уведомлению от защитного решения класса Internet Security, которое исключит возможность запуска и удалит вредоносную программу из системы», – комментирует Никита Бучка, антивирусный эксперт группы исследования угроз для мобильных платформ «Лаборатории Касперского».

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru