



Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Проведенный в Cyble анализ новых образцов Drinik показал, что распространяемый в Индии Android-зловред научился делать снимки экрана, регистрировать клавиатурный ввод, загружать файлы. К августу его создатели расширили функциональность кражи данных, добавив возможности использования оверлеев и клона сайта Департамента подоходного налога.

Согласно Cyble, мобильный вредонос стартовал в 2016 году как троян, умеющий воровать СМС-сообщения, но в прошлом году перепрофилировался в банкера и начал обрастать необходимыми функциями. В настоящее время Drinik умеет атаковать клиентов 18 индийских банков, блокировать входящие звонки и выполнять команды, получаемые в сообщениях службы FCM (Firebase Cloud Messaging).

Новейшая версия зловреда маскируется под официальное приложение налоговой службы Индии и загружается на смартфон в виде APK-файла, именуемого iAssist. При установке Drinik запрашивает разрешения на получение, чтение и отправку СМС, просмотр истории вызовов и доступ на чтение-запись к карте памяти.

Троян также пытается добраться до спецвозможностей Android (Accessibility Service); получив разрешение, он сразу отключает Google Play Protect. Доступ к Accessibility также позволяет ему через WebView загрузить страницу регистрации сайта incometaxindia.gov.in (подлинник), чтобы можно было украсть учетные данные жертвы с помощью скриншлотов и кейлоггинга.

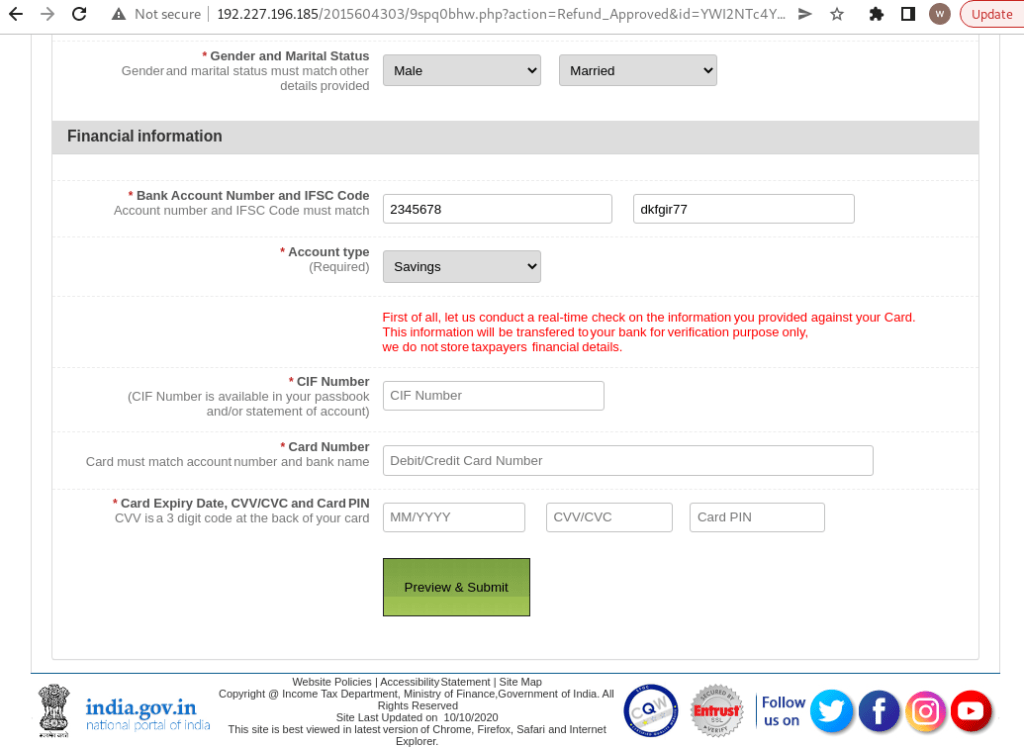
После успешного входа в личный кабинет жертве отображается поддельное диалоговое окно с сообщением о невостребованном возврате по налогам. Касание кнопки Apply в этом окне вызывает перенаправление на фишинговую страницу с веб-формой, скопированной с оригинала. Ввод в нее ПДн и финансовых данных отправит их прямиком на сервер Drinik.


Мониторинг банковских приложений тоже осуществляется средствами Accessibility Service. Когда жертва открывает клиентов, вредонос сверяется со своим списком и, найдя совпадение, накладывает поверх окна фишинговую страницу (оверлей).

Функция блокировки вызовов (с помощью API CallScreeningService), по мнению экспертов, введена, чтобы входящие звонки не мешали жертве логиниться и сливать свои данные.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru