



Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Google отчиталась в устранении серьезного бага операционной системы Chrome OS, из-за которого люди не могли пользоваться своими устройствами. Фактически версия ОС под номером 91.0.4472.165 просто превращала девайсы в кирпич.

Как известно, Chrome OS автоматически загружает обновления и устанавливает новую версию системы после перезагрузки. Благодаря этому подходу столкнувшиеся с проблемой пользователи после ребута просто не могли пользоваться компьютером.

Новый билд, получивший номер 91.0.4472.167, устраняет этот баг, однако разработчики сразу предупредили, что потребуется несколько дней, пока патч дойдёт до всех пользователей. В результате у людей остаётся два выбора: дождаться обновления или стереть все локальные данные.

Стоит учитывать, что система Chrome OS основана по большей части на облачных технологиях, поэтому если у вас нет потребности, например, запускать Linux-приложения, сброс устройства и удаление всех данных представляет меньшую проблему, чем для других операционных систем. Тем не менее ряд пользователей, конечно же, не оценит потерю важной информации.

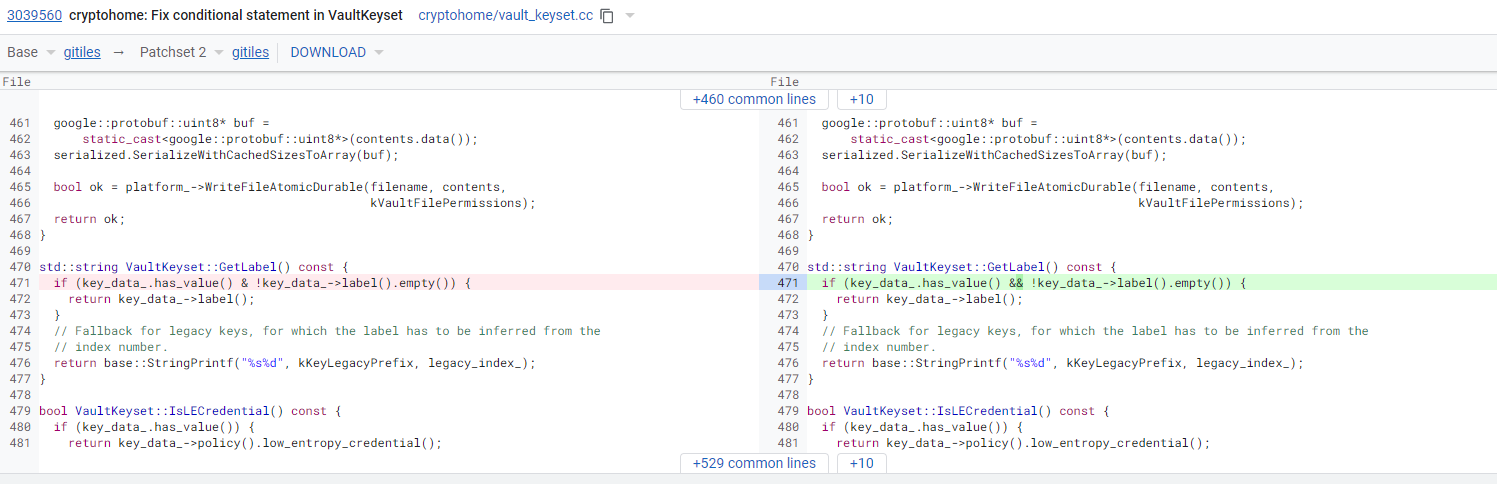
Как отметило издание Android Police, у выявленного бага, превращающего устройства в кирпич, есть интересная причина — банальная опечатка команды разработчиков.


Проблема крылась в том, что из-за опечатки Chrome OS не могла корректно проверить пароль пользователя и соотнести его с сохранёнными ключами. Таким образом, даже правильные пароли вызывали сообщение «Извините, ваш пароль не прошёл проверку».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru