



Компания «Лаборатория Касперского» постоянно модернизирует своё решение по управляемой защите от киберугроз. Недавним новшеством стала интеграция с сервисом Kaspersky Digital Footprint Intelligence. Разберёмся, каким образом это помогает повысить защищённость клиентов компании.
- 1. Введение
- 2. Как данные о цифровом следе расширяют возможности MDR
- 3. Digital Footprint Intelligence как элемент проактивной защиты
- 4. Другие изменения в Kaspersky MDR
- 5. Выводы
Введение
Согласно статистике «Лаборатории Касперского», в 2025 году 25% атак начинались с использования скомпрометированных легитимных учётных данных, купленных в даркнете. В этом сегменте интернета содержатся миллиарды учётных записей, которые может приобрести любой желающий и использовать в своих противоправных целях. Способы сбора подобной информации разные: утечки баз данных, стилеры и другие способы компрометации.
Купленные данные для первоначального доступа могут быть использованы в разных сценариях атак. Например, злоумышленник может успешно проникнуть в корпоративную сеть компании, используя учётные данные, особенно если не используется многофакторная аутентификация. Либо он может попасть в сеть путём эксплуатации уязвимостей общедоступных приложений и далее действовать под учётной записью сотрудника предприятия для того, чтобы привлекать меньше внимания.
Для повышения уровня защищённости клиентов, использующих Kaspersky MDR, «Лаборатория Касперского» в последнем обновлении продукта сделала доступной интеграцию с Kaspersky Digital Footprint Intelligence, системой для мониторинга и анализа цифрового следа организации, входящей в состав комплексного решения Kaspersky Threat Intelligence.
Как данные о цифровом следе расширяют возможности MDR
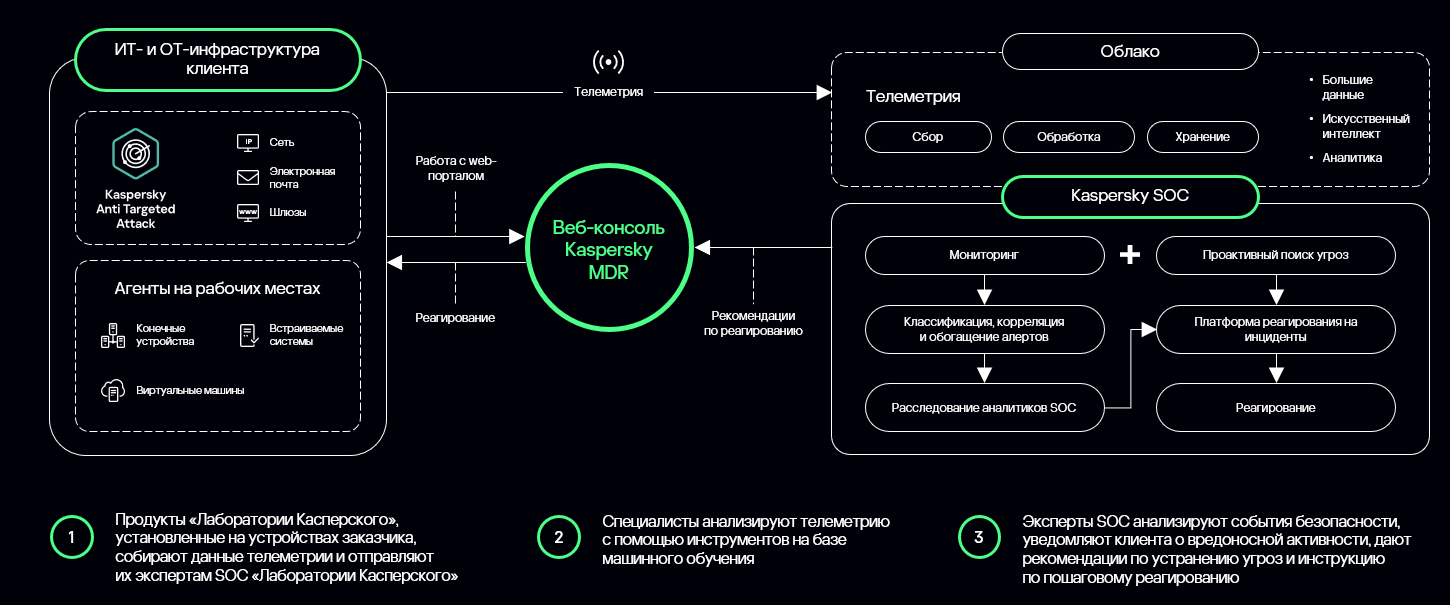
Классический Managed Detection and Response (MDR, управляемый сервис мониторинга и реагирования на инциденты информационной безопасности) — это решение, ориентированное на обнаружение киберугроз и реагирование на них, которое сочетает технологии мониторинга и анализа событий безопасности с экспертизой специалистов SOC.
Преимуществом этого сервиса является возможность использования профессиональной экспертизы поставщика услуг информационной безопасности, что значительно повышает уровень защищённости заказчика без больших временных затрат и капиталоёмких вложений в команду и инфраструктуру.
Основной особенностью такого подхода является парадигма, заключающаяся в том, что в процессе предоставления сервиса происходит мониторинг событий, происходящих внутри инфраструктуры заказчика. Это позволяет эффективно обнаруживать и пресекать вредоносную деятельность, когда злоумышленник уже предпринял какие-то действия и применил конкретные техники и процедуры.
Для того, чтобы предупредить возможные действия атакующих, важным также является анализ возможностей поверхности атаки, чтобы заранее предотвращать возможные атаки или реагировать на них на максимально ранних стадиях.
Рисунок 1. Архитектура Kaspersky MDR
Digital Footprint Intelligence как элемент проактивной защиты
Современный подход к организации защиты компании от злоумышленников должен строиться на знаниях о том, какие сведения о ней уже могут быть у атакующих. Сюда относятся не только сведения о внешних веб-ресурсах с потенциальными уязвимостями, но и другие данные, способные создавать риски для компании.
Например, это учётные данные сотрудников, похищенные стилерами, или базы данных сторонних ресурсов, на которых работники могли регистрироваться с использованием рабочей почты и доменного пароля. Обладая знаниями о том, каким путём может пойти злоумышленник, специалисты ИБ могут эффективнее строить процессы предотвращения инцидентов.
Kaspersky Digital Footprint Intelligence позволяет отслеживать риски, которые возникают за пределами корпоративной инфраструктуры. DFI собирает и анализирует информацию из внешних источников и помогает обнаруживать данные, которые потенциально могут быть использованы против компании. Один из таких типов данных — скомпрометированные учётные записи.
За счёт интеграции Kaspersky MDR и Kaspersky DFI аналитики сервис-провайдера предупреждены о том, какие учётные записи представляют повышенную опасность для инфраструктуры заказчика. Подозрительная активность, связанная с такими учётными записями, может требовать более пристального внимания, что помогает точнее приоритизировать расследования и быстрее выявлять возможные признаки компрометации.
Другие изменения в Kaspersky MDR
Кроме интеграции Kaspersky MDR и Kaspersky DFI, в сервисе улучшена операционная видимость за счёт уведомлений о состоянии активов. Если состояние защищаемых активов может повлиять на качество мониторинга, администраторы получат об этом оповещение. Это упрощает обнаружение проблем со сбором телеметрии или подключением до того, как это отразится на качестве мониторинга. Администраторы также могут изменить рекомендуемые правила оповещения, что позволяет учитывать специфику компании или её отдельных подразделений.
Ещё одним немаловажным шагом в развитии Kaspersky MDR стала поддержка Kaspersky Embedded Systems Security для Linux 4.0, что позволит мониторить состояние информационной безопасности на таких объектах, как банкоматы, торговые автоматы, медицинское оборудование, PoS-системы и прочее.
Выводы
Интеграция Kaspersky Digital Footprint Intelligence с Kaspersky MDR позволяет аналитикам сопоставлять сведения о скомпрометированных учётных данных с событиями безопасности. Это помогает раньше обнаруживать попытки их использования злоумышленниками, точнее определять приоритеты расследований и снижать риск развития атаки.
Другие обновления Kaspersky MDR направлены на улучшение контроля состояния защищаемых активов и качества мониторинга. Поддержка Kaspersky Embedded Systems Security для Linux 4.0 также расширяет возможности сервиса по защите встраиваемых систем, включая банкоматы, терминалы и специализированное оборудование.


