


В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

VPN не поможет, если маячок встроен глубже. Компания Windscribe представила открытый PowerShell-скрипт deGDID, который удаляет из Windows глобальный идентификатор устройства Microsoft и мешает системе создать новый. Правда, приватность придётся оплачивать частично сломанными облачными сервисами.

Речь идёт о Global Device Identifier — постоянном идентификаторе, который сохраняется при смене IP-адреса и работает ниже уровня VPN-туннеля.

Недавно GDID помог ФБР выйти на след предполагаемого хакера. Преступника поймали — отлично, но существование скрытого трекера без кнопки отключения заставило пользователей задуматься.

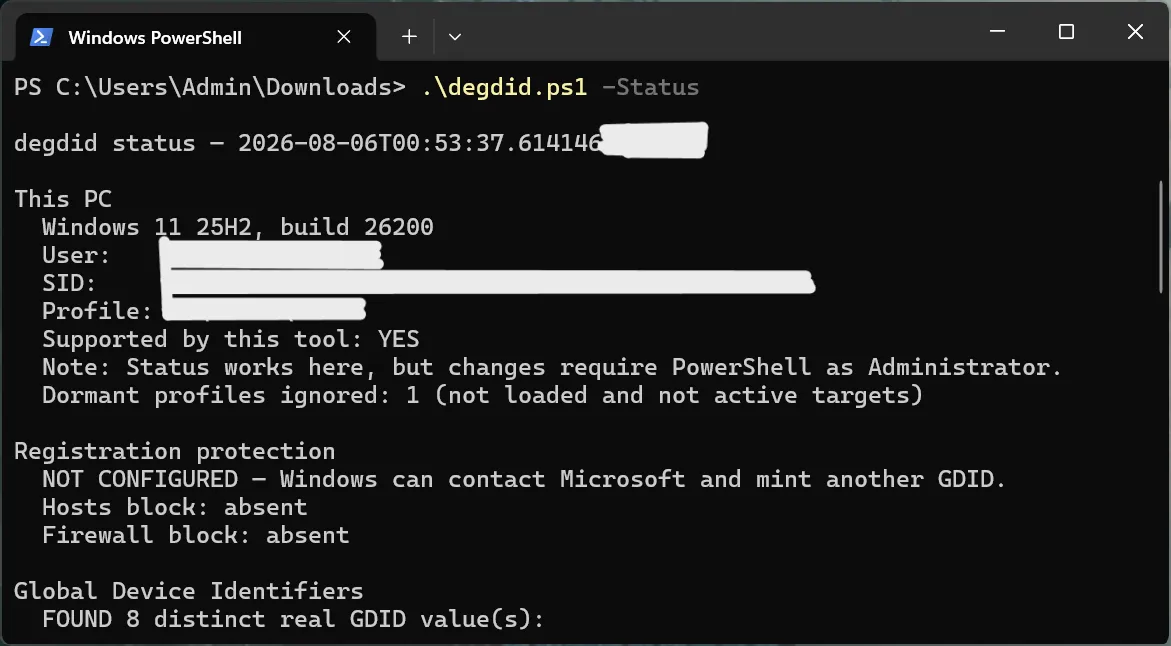
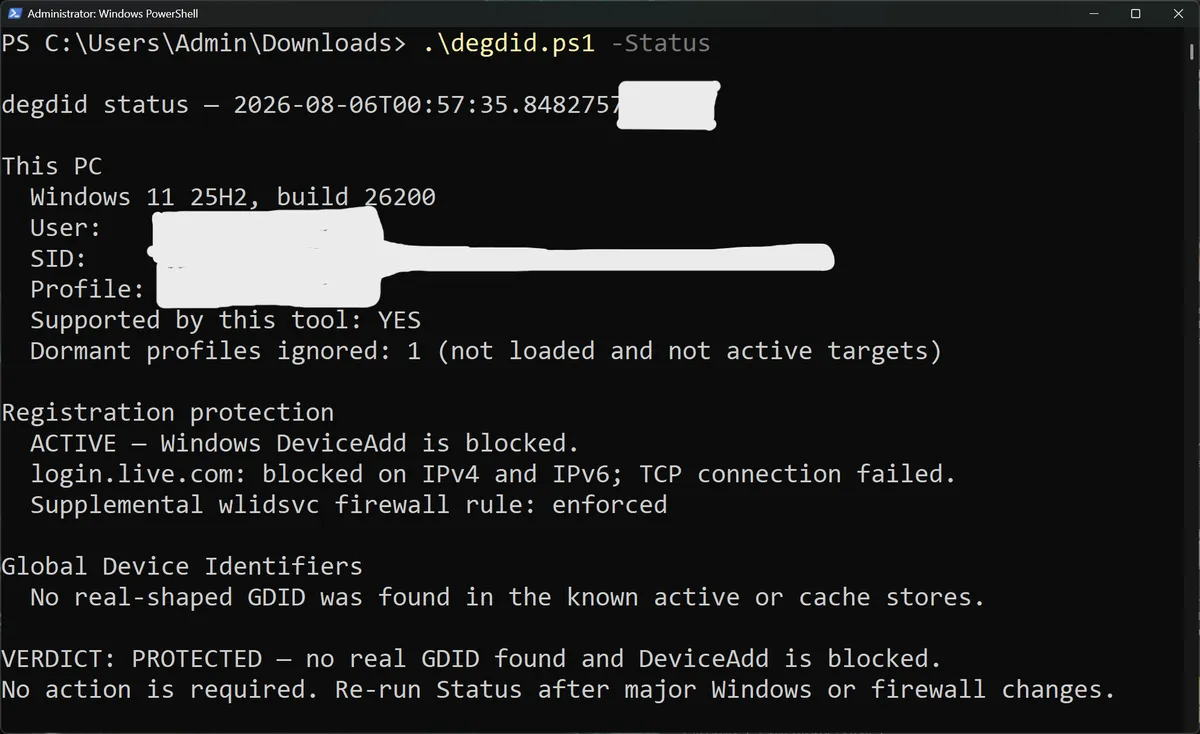
Скрипт deGDID распространяется через GitHub и запускается в PowerShell с правами администратора. Команда -Status показывает найденные идентификаторы, -Status -Redact скрывает их в диагностических журналах, а -Protect удаляет сохранённые ключи и блокирует выпуск новых. Вернуть стандартные настройки позволяет -Unprotect.


Просто стереть записи из реестра недостаточно: после перезагрузки или обращения к серверам Microsoft Windows молча создаёт их заново. Поэтому deGDID меняет списки контроля доступа и разрешения реестра, а также блокирует внутренний интерфейс DeviceAdd. После этого службы идентификации Microsoft перестают воспринимать компьютер как зарегистрированное устройство.


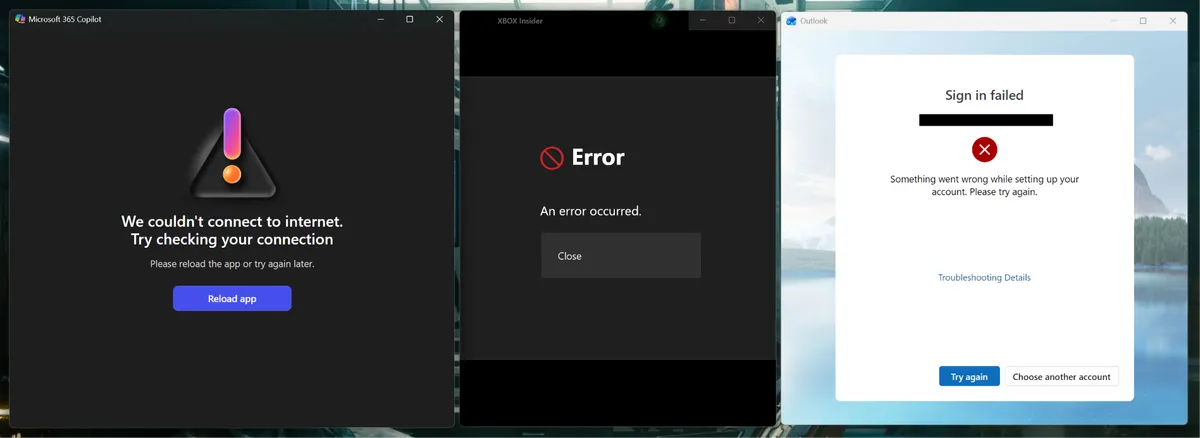
Однако после применения скрипта могут перестать работать отдельные приложения и облачные функции Microsoft. В ходе проверки возникли ошибки подключения, а аутентификация через login.live.com оказалась заблокирована во всех браузерах. При этом login.microsoftonline.com, онлайн-игры и некоторые другие приложения продолжили работать.

Удалить уже переданные Microsoft идентификаторы скрипт не способен. Кроме того, он предназначен только для неуправляемых компьютеров: на корпоративном или доменном устройстве deGDID откажется запускаться.


Windscribe называет проект исследовательским и не обещает уничтожить все следы GDID.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru