


В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

VPN не поможет, если маячок встроен глубже. Компания Windscribe представила открытый PowerShell-скрипт deGDID, который удаляет из Windows глобальный идентификатор устройства Microsoft и мешает системе создать новый. Правда, приватность придётся оплачивать частично сломанными облачными сервисами.

Речь идёт о Global Device Identifier — постоянном идентификаторе, который сохраняется при смене IP-адреса и работает ниже уровня VPN-туннеля.

Недавно GDID помог ФБР выйти на след предполагаемого хакера. Преступника поймали — отлично, но существование скрытого трекера без кнопки отключения заставило пользователей задуматься.

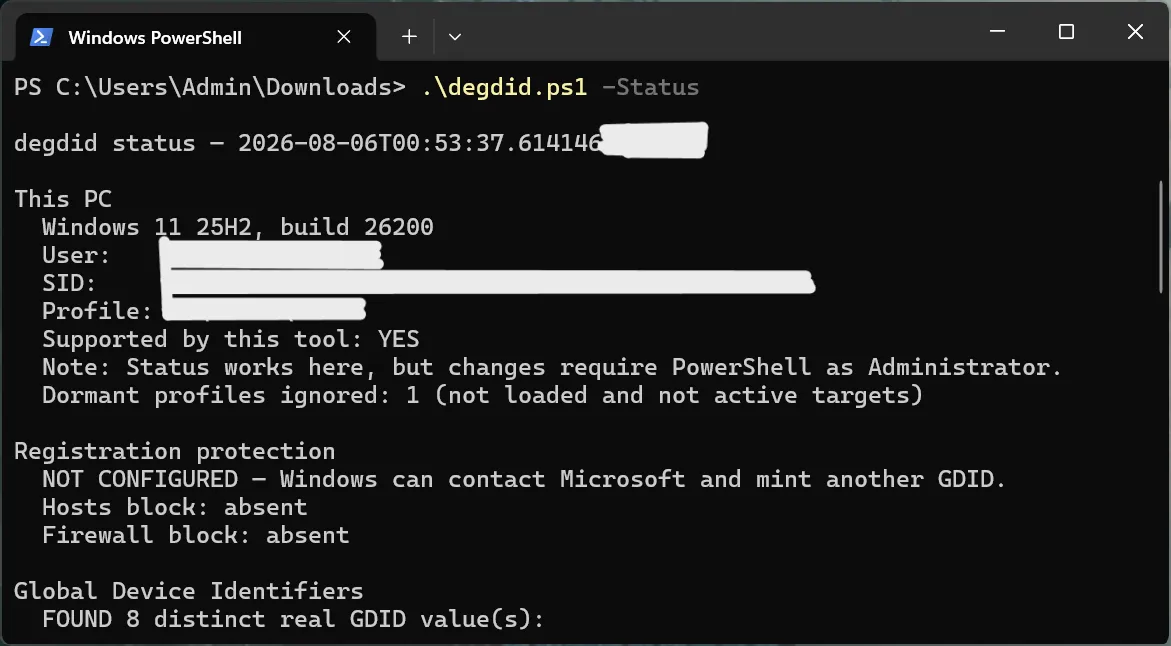
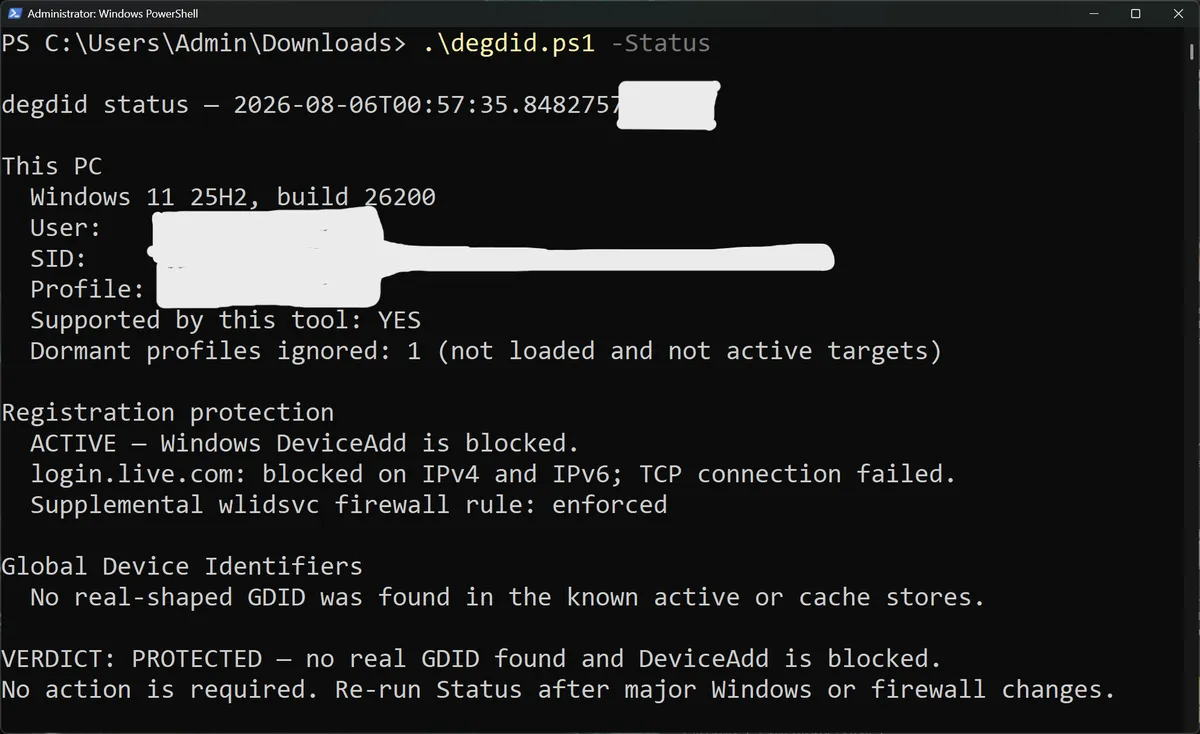
Скрипт deGDID распространяется через GitHub и запускается в PowerShell с правами администратора. Команда -Status показывает найденные идентификаторы, -Status -Redact скрывает их в диагностических журналах, а -Protect удаляет сохранённые ключи и блокирует выпуск новых. Вернуть стандартные настройки позволяет -Unprotect.


Просто стереть записи из реестра недостаточно: после перезагрузки или обращения к серверам Microsoft Windows молча создаёт их заново. Поэтому deGDID меняет списки контроля доступа и разрешения реестра, а также блокирует внутренний интерфейс DeviceAdd. После этого службы идентификации Microsoft перестают воспринимать компьютер как зарегистрированное устройство.


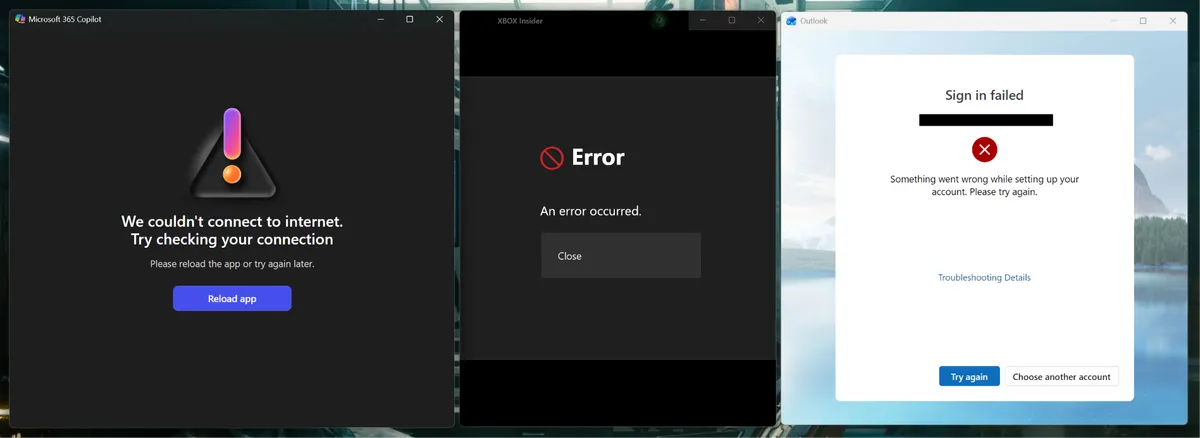
Однако после применения скрипта могут перестать работать отдельные приложения и облачные функции Microsoft. В ходе проверки возникли ошибки подключения, а аутентификация через login.live.com оказалась заблокирована во всех браузерах. При этом login.microsoftonline.com, онлайн-игры и некоторые другие приложения продолжили работать.

Удалить уже переданные Microsoft идентификаторы скрипт не способен. Кроме того, он предназначен только для неуправляемых компьютеров: на корпоративном или доменном устройстве deGDID откажется запускаться.


Windscribe называет проект исследовательским и не обещает уничтожить все следы GDID.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru