


Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест в письме может оказаться не заботой о ментальном здоровье, а входным билетом для стилера. Эксперты «Лаборатории Касперского» обнаружили активную вредоносную кампанию, нацеленную на государственный и электроэнергетический секторы России, Казахстана и Бразилии.

По данным исследователей, за атаками может стоять ранее не упоминавшаяся группировка Armored Likho.

Злоумышленники используют новый стилер BusySnake, который крадет данные с зараженных Windows-устройств, делает скриншоты, вытаскивает пароли из браузеров и отправляет конфиденциальные файлы на командный сервер.

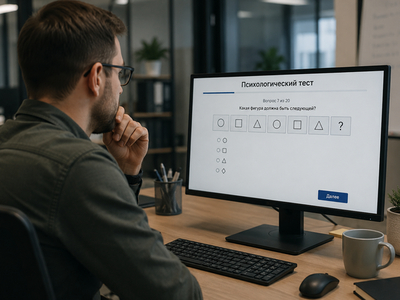
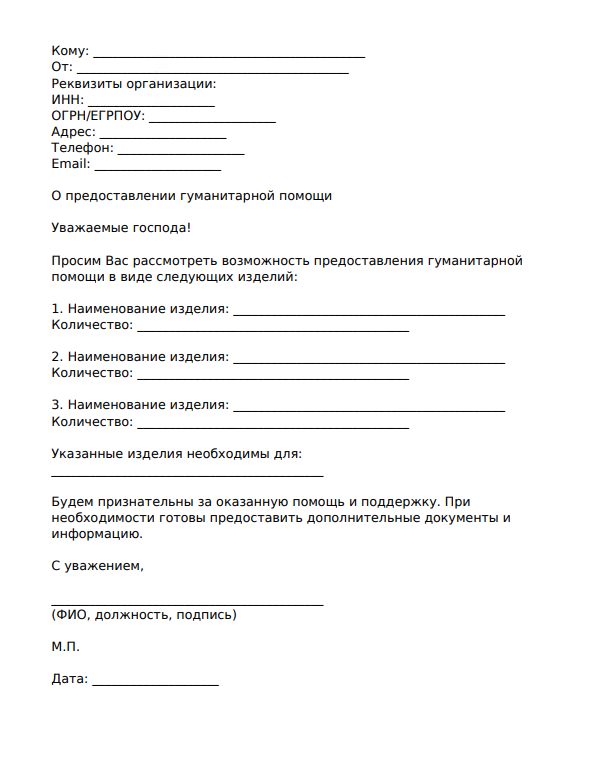
Основной способ заражения — фишинговые письма с архивами. Легенды меняются: где-то жертве предлагают пройти психологический тест, где-то — оформить заявку на гуманитарную помощь. Названия архивов подгоняются под тему письма, чтобы всё выглядело убедительнее.


После запуска содержимого на экране может открыться приложение-приманка с опросом или документ, соответствующий легенде. Пока пользователь смотрит на психологию или помощь, в фоне запускается многоэтапная цепочка загрузки, которая приводит к установке BusySnake.

Сам стилер написан на Python и уже существует в нескольких версиях. Он умеет красть данные из буфера обмена, перехватывать пароли из Firefox и Chromium-браузеров, похищать cookie через отдельный модуль и собирать файлы с устройства. В коде также предусмотрены механизмы, которые мешают обнаружению и усложняют анализ.

Любопытная деталь: загрузчики, через которые BusySnake попадает на устройство, судя по анализу кода, могли быть сгенерированы с помощью ИИ. Исследователи отмечают характерные избыточные комментарии и блоки кода.

В «Лаборатории Касперского» считают, что Armored Likho совмещает кибершпионаж против организаций с финансово мотивированными атаками на частных пользователей. Группировка развивает инструменты и встраивает в них функции, которые раньше использовала отдельно.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru