


Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест в письме может оказаться не заботой о ментальном здоровье, а входным билетом для стилера. Эксперты «Лаборатории Касперского» обнаружили активную вредоносную кампанию, нацеленную на государственный и электроэнергетический секторы России, Казахстана и Бразилии.

По данным исследователей, за атаками может стоять ранее не упоминавшаяся группировка Armored Likho.

Злоумышленники используют новый стилер BusySnake, который крадет данные с зараженных Windows-устройств, делает скриншоты, вытаскивает пароли из браузеров и отправляет конфиденциальные файлы на командный сервер.

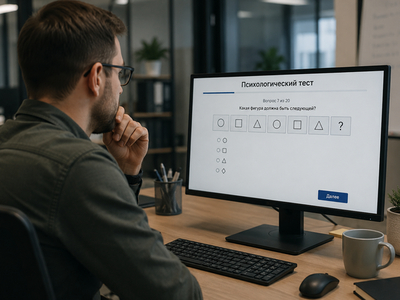
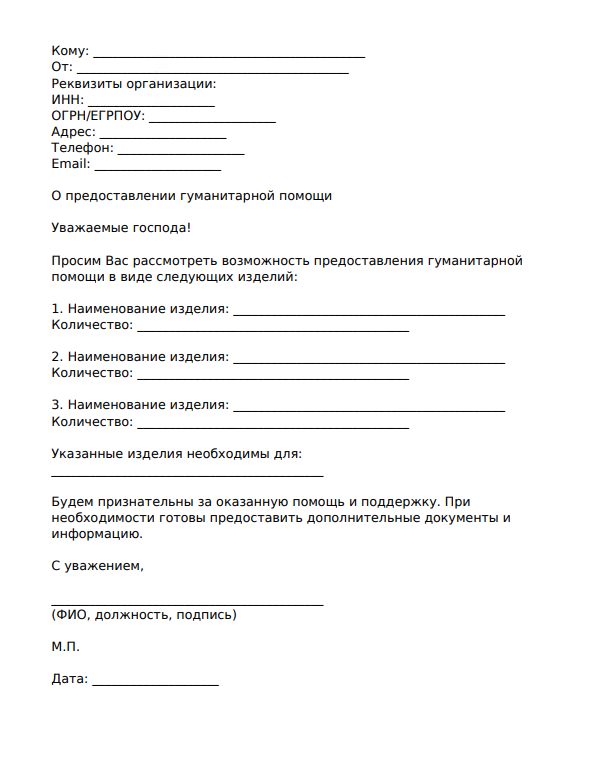
Основной способ заражения — фишинговые письма с архивами. Легенды меняются: где-то жертве предлагают пройти психологический тест, где-то — оформить заявку на гуманитарную помощь. Названия архивов подгоняются под тему письма, чтобы всё выглядело убедительнее.


После запуска содержимого на экране может открыться приложение-приманка с опросом или документ, соответствующий легенде. Пока пользователь смотрит на психологию или помощь, в фоне запускается многоэтапная цепочка загрузки, которая приводит к установке BusySnake.

Сам стилер написан на Python и уже существует в нескольких версиях. Он умеет красть данные из буфера обмена, перехватывать пароли из Firefox и Chromium-браузеров, похищать cookie через отдельный модуль и собирать файлы с устройства. В коде также предусмотрены механизмы, которые мешают обнаружению и усложняют анализ.

Любопытная деталь: загрузчики, через которые BusySnake попадает на устройство, судя по анализу кода, могли быть сгенерированы с помощью ИИ. Исследователи отмечают характерные избыточные комментарии и блоки кода.

В «Лаборатории Касперского» считают, что Armored Likho совмещает кибершпионаж против организаций с финансово мотивированными атаками на частных пользователей. Группировка развивает инструменты и встраивает в них функции, которые раньше использовала отдельно.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru