


Cloudflare выдал мессенджеру МАКС метку шпионского приложения

Cloudflare выдал мессенджеру МАКС метку шпионского приложения

Cloudflare выдал мессенджеру МАКС метку шпионского приложения

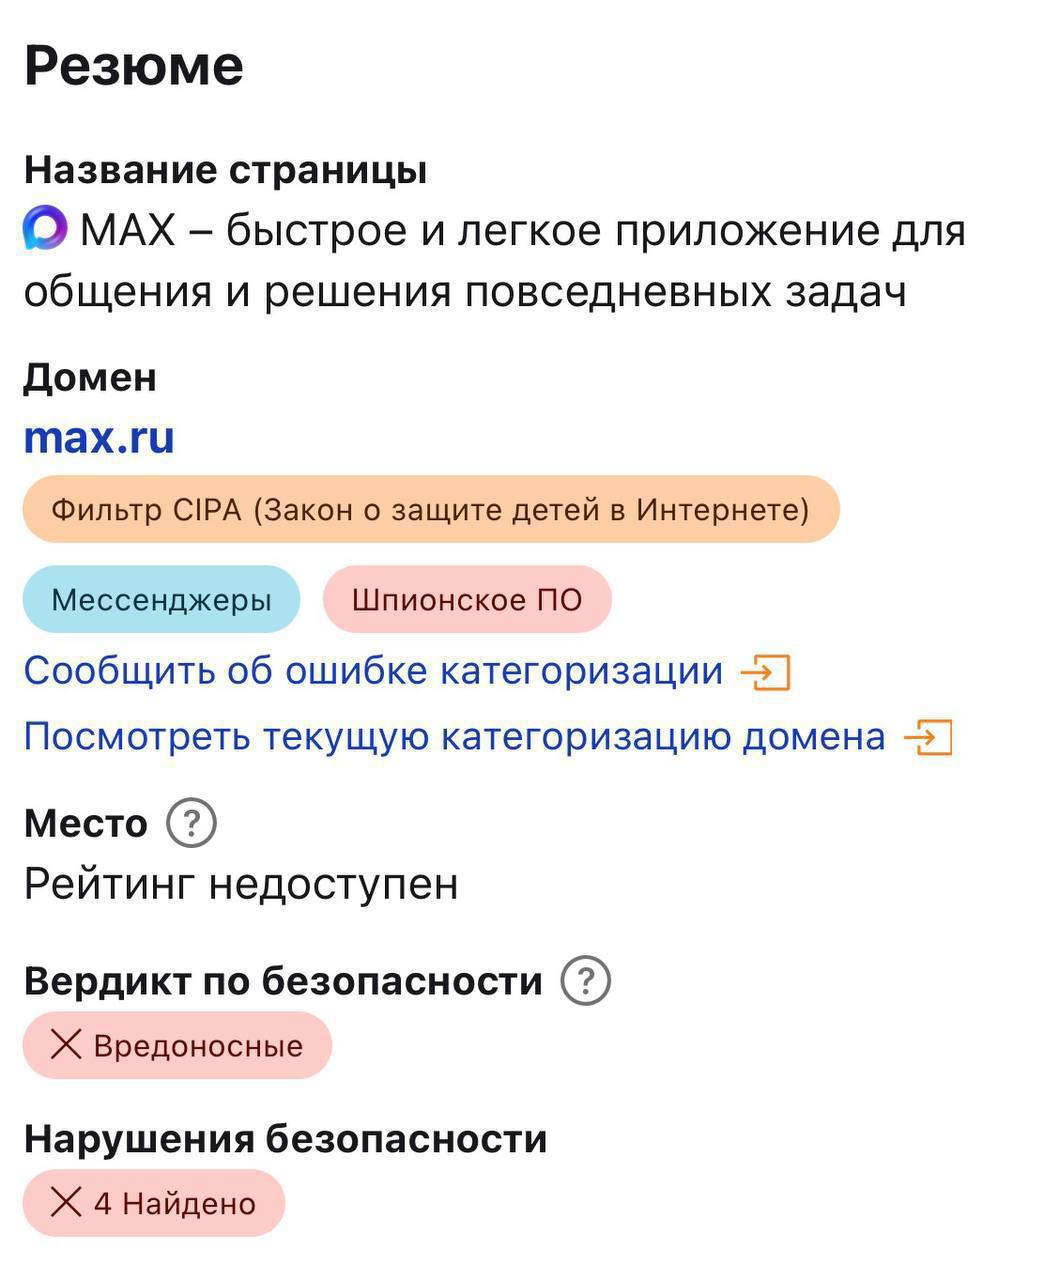
В Сети появилась информация о том, что мессенджер МАКС якобы получил у Cloudflare статус шпионского приложения. Если такая классификация действительно появилась, это могло бы стать серьёзным репутационным ударом для сервиса: подобные метки учитываются системами безопасности, фильтрации трафика и корпоративной защиты.

В открытых источниках есть обсуждения сетевой активности МАКС, а также жалобы на связанные сервисы в Cloudflare Community, но они не доказывают, что мессенджер официально внесён в категорию spyware.


Такая осторожность важна: статус шпионского софта — не просто оценочное слово, а серьёзная техническая и репутационная метка. Она может повлиять на доверие пользователей, отношение ИБ-специалистов и решения платформ, через которые распространяется приложение.

Пока представители МАКС и Cloudflare публично не прокомментировали ситуацию, говорить о санкциях со стороны магазинов приложений или массовой блокировке трафика преждевременно.

Но сам факт появления таких сообщений показывает, что к безопасности и сетевому поведению национального мессенджера сохраняется повышенное внимание.

Пресс-служба VK дала нашему изданию развернутый комментарий:

«Классификация Cloudflare вызвана неверной интерпретацией заголовков запросов к сервисам обыкновенной веб-аналитики сайта max.ru, а не на фактическом анализе кода. MAX регулярно проходит аудиты безопасности, работает с исследователями через программу Bug Bounty и имеет собственный центр безопасности для защиты пользователей от реальных угроз. Все данные пользователей МАХ надежно защищены».

Ранее та же история коснулась Telega.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru