


Cloudflare выдал мессенджеру МАКС метку шпионского приложения

Cloudflare выдал мессенджеру МАКС метку шпионского приложения

Cloudflare выдал мессенджеру МАКС метку шпионского приложения

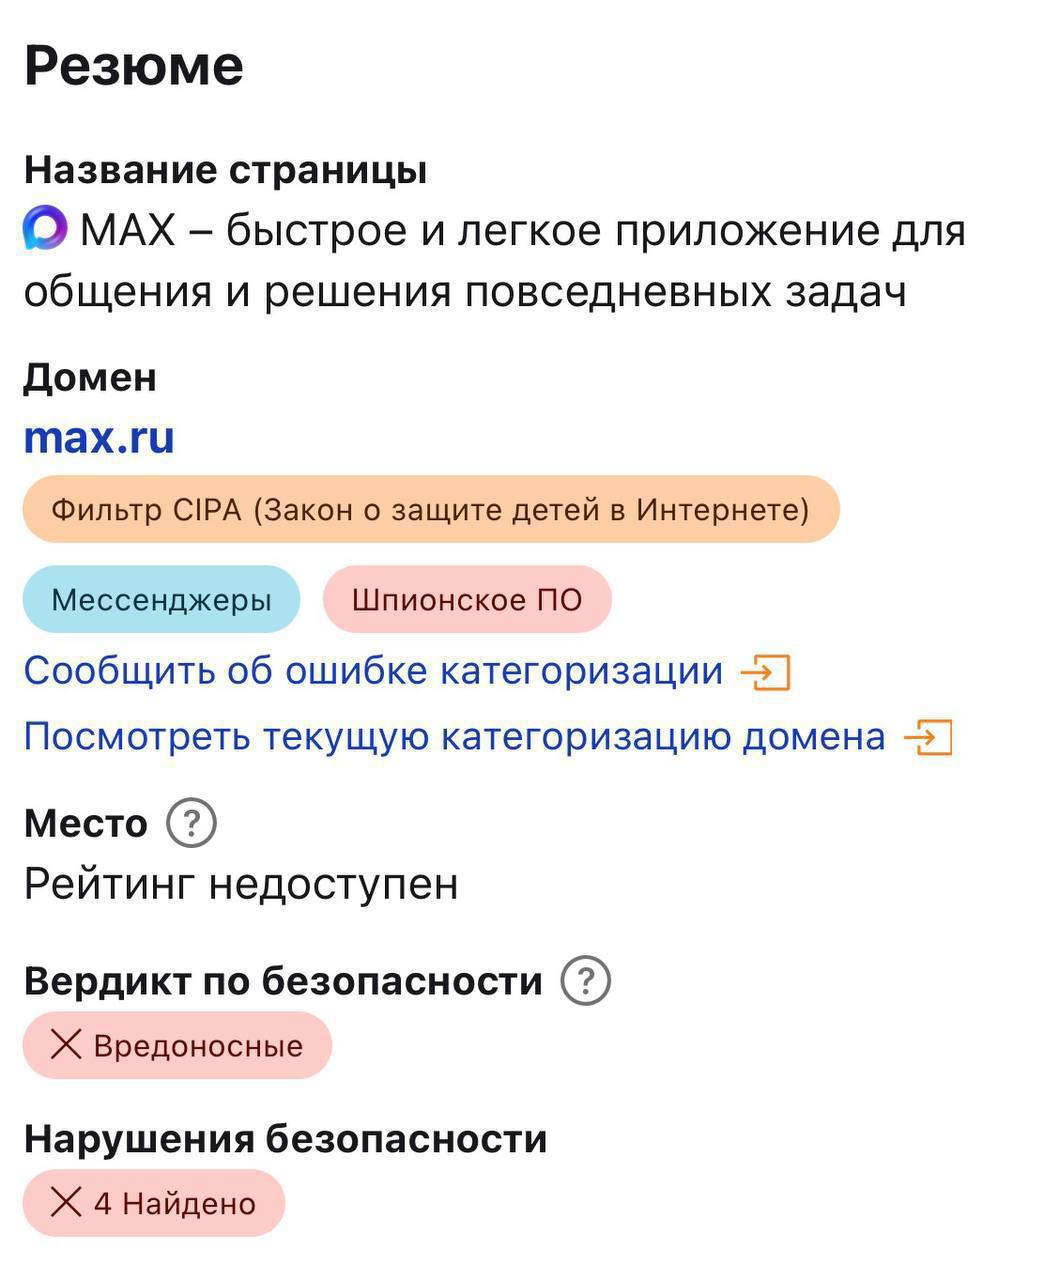
В Сети появилась информация о том, что мессенджер МАКС якобы получил у Cloudflare статус шпионского приложения. Если такая классификация действительно появилась, это могло бы стать серьёзным репутационным ударом для сервиса: подобные метки учитываются системами безопасности, фильтрации трафика и корпоративной защиты.

В открытых источниках есть обсуждения сетевой активности МАКС, а также жалобы на связанные сервисы в Cloudflare Community, но они не доказывают, что мессенджер официально внесён в категорию spyware.


Такая осторожность важна: статус шпионского софта — не просто оценочное слово, а серьёзная техническая и репутационная метка. Она может повлиять на доверие пользователей, отношение ИБ-специалистов и решения платформ, через которые распространяется приложение.

Пока представители МАКС и Cloudflare публично не прокомментировали ситуацию, говорить о санкциях со стороны магазинов приложений или массовой блокировке трафика преждевременно.

Но сам факт появления таких сообщений показывает, что к безопасности и сетевому поведению национального мессенджера сохраняется повышенное внимание.

Пресс-служба VK дала нашему изданию развернутый комментарий:

«Классификация Cloudflare вызвана неверной интерпретацией заголовков запросов к сервисам обыкновенной веб-аналитики сайта max.ru, а не на фактическом анализе кода. MAX регулярно проходит аудиты безопасности, работает с исследователями через программу Bug Bounty и имеет собственный центр безопасности для защиты пользователей от реальных угроз. Все данные пользователей МАХ надежно защищены».

Ранее та же история коснулась Telega.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru