


Telegram тестирует запрет пересылки в личных чатах

Telegram тестирует запрет пересылки в личных чатах

Telegram тестирует запрет пересылки в личных чатах

Telegram продолжает экспериментировать с новыми функциями. В бета-версии для iOS 12.5 появились сразу две любопытные возможности: защита контента в личных чатах и автоматические напоминания по датам. Пока обе функции доступны только в бета-версии для iOS, и сроки их появления в стабильной сборке не называются.

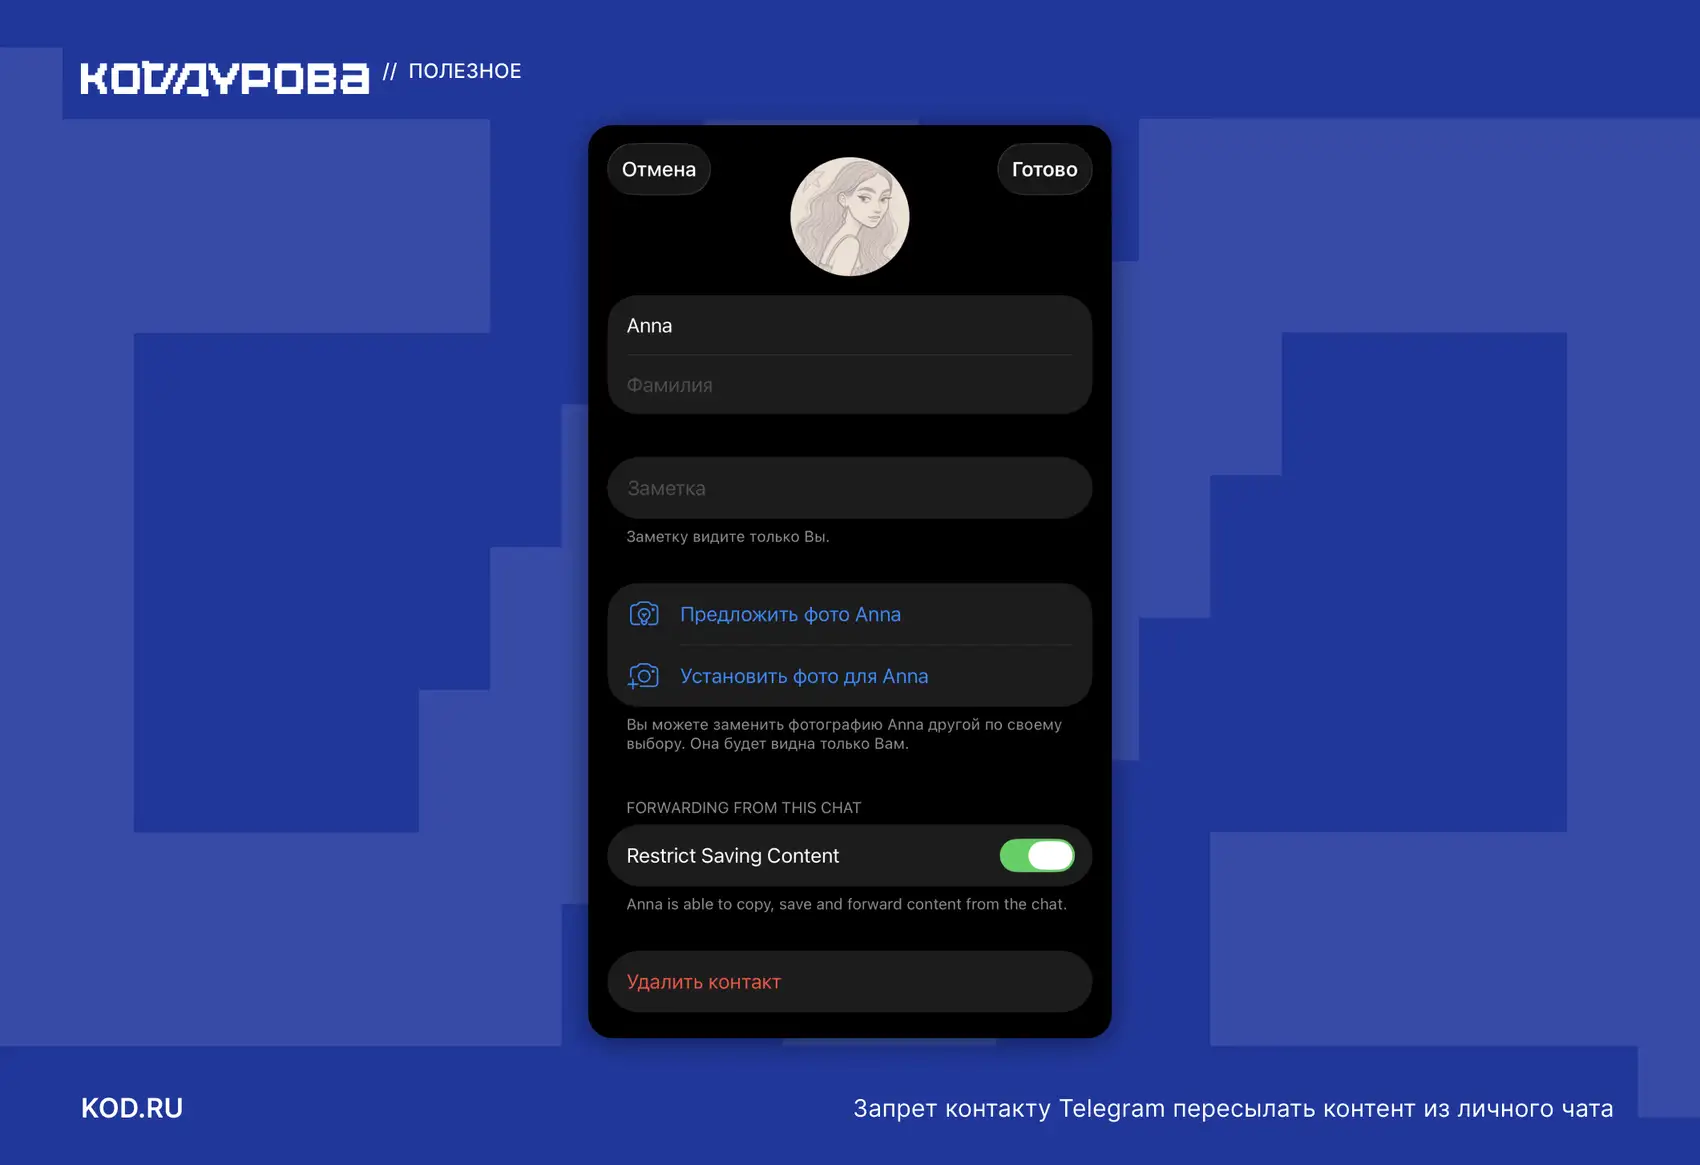
На нововведения обратил внимание «Код Дурова». Первая функция касается приватности. В бета-версии можно запретить собеседнику копировать, сохранять и пересылать материалы из личного чата.

Чтобы включить ограничение, нужно открыть профиль контакта, выбрать «Изменить контакт» и активировать пункт «Запретить копирование». Правда, пока функция работает нестабильно, что неудивительно для тестовой версии.


Если нововведение дойдёт до релиза, это станет заметным шагом к усилению контроля над личной перепиской. Ранее похожие ограничения уже применялись в секретных чатах и каналах, но теперь речь идёт об обычных приватных диалогах.

Вторая тестируемая возможность — «умные» напоминания. Telegram начал автоматически распознавать в сообщениях временные формулировки вроде «сегодня», «завтра» или конкретные даты, например «1 апреля», и предлагать создать напоминание в один тап.

Интересно, что если напоминание создаётся из группового чата, уведомление всё равно придёт в «Избранное». Это значит, что пользователь получит его даже в том случае, если уведомления от группы отключены или если он позже выйдет из неё.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru