


Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Эксперты ESET раскрыли необычную кампанию кибершпионажа против пользователей Android, замаскированную под романтические знакомства. В ход пошли дейтинг-приманки, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и шпионское приложение, которое на самом деле было нужно вовсе не для общения.

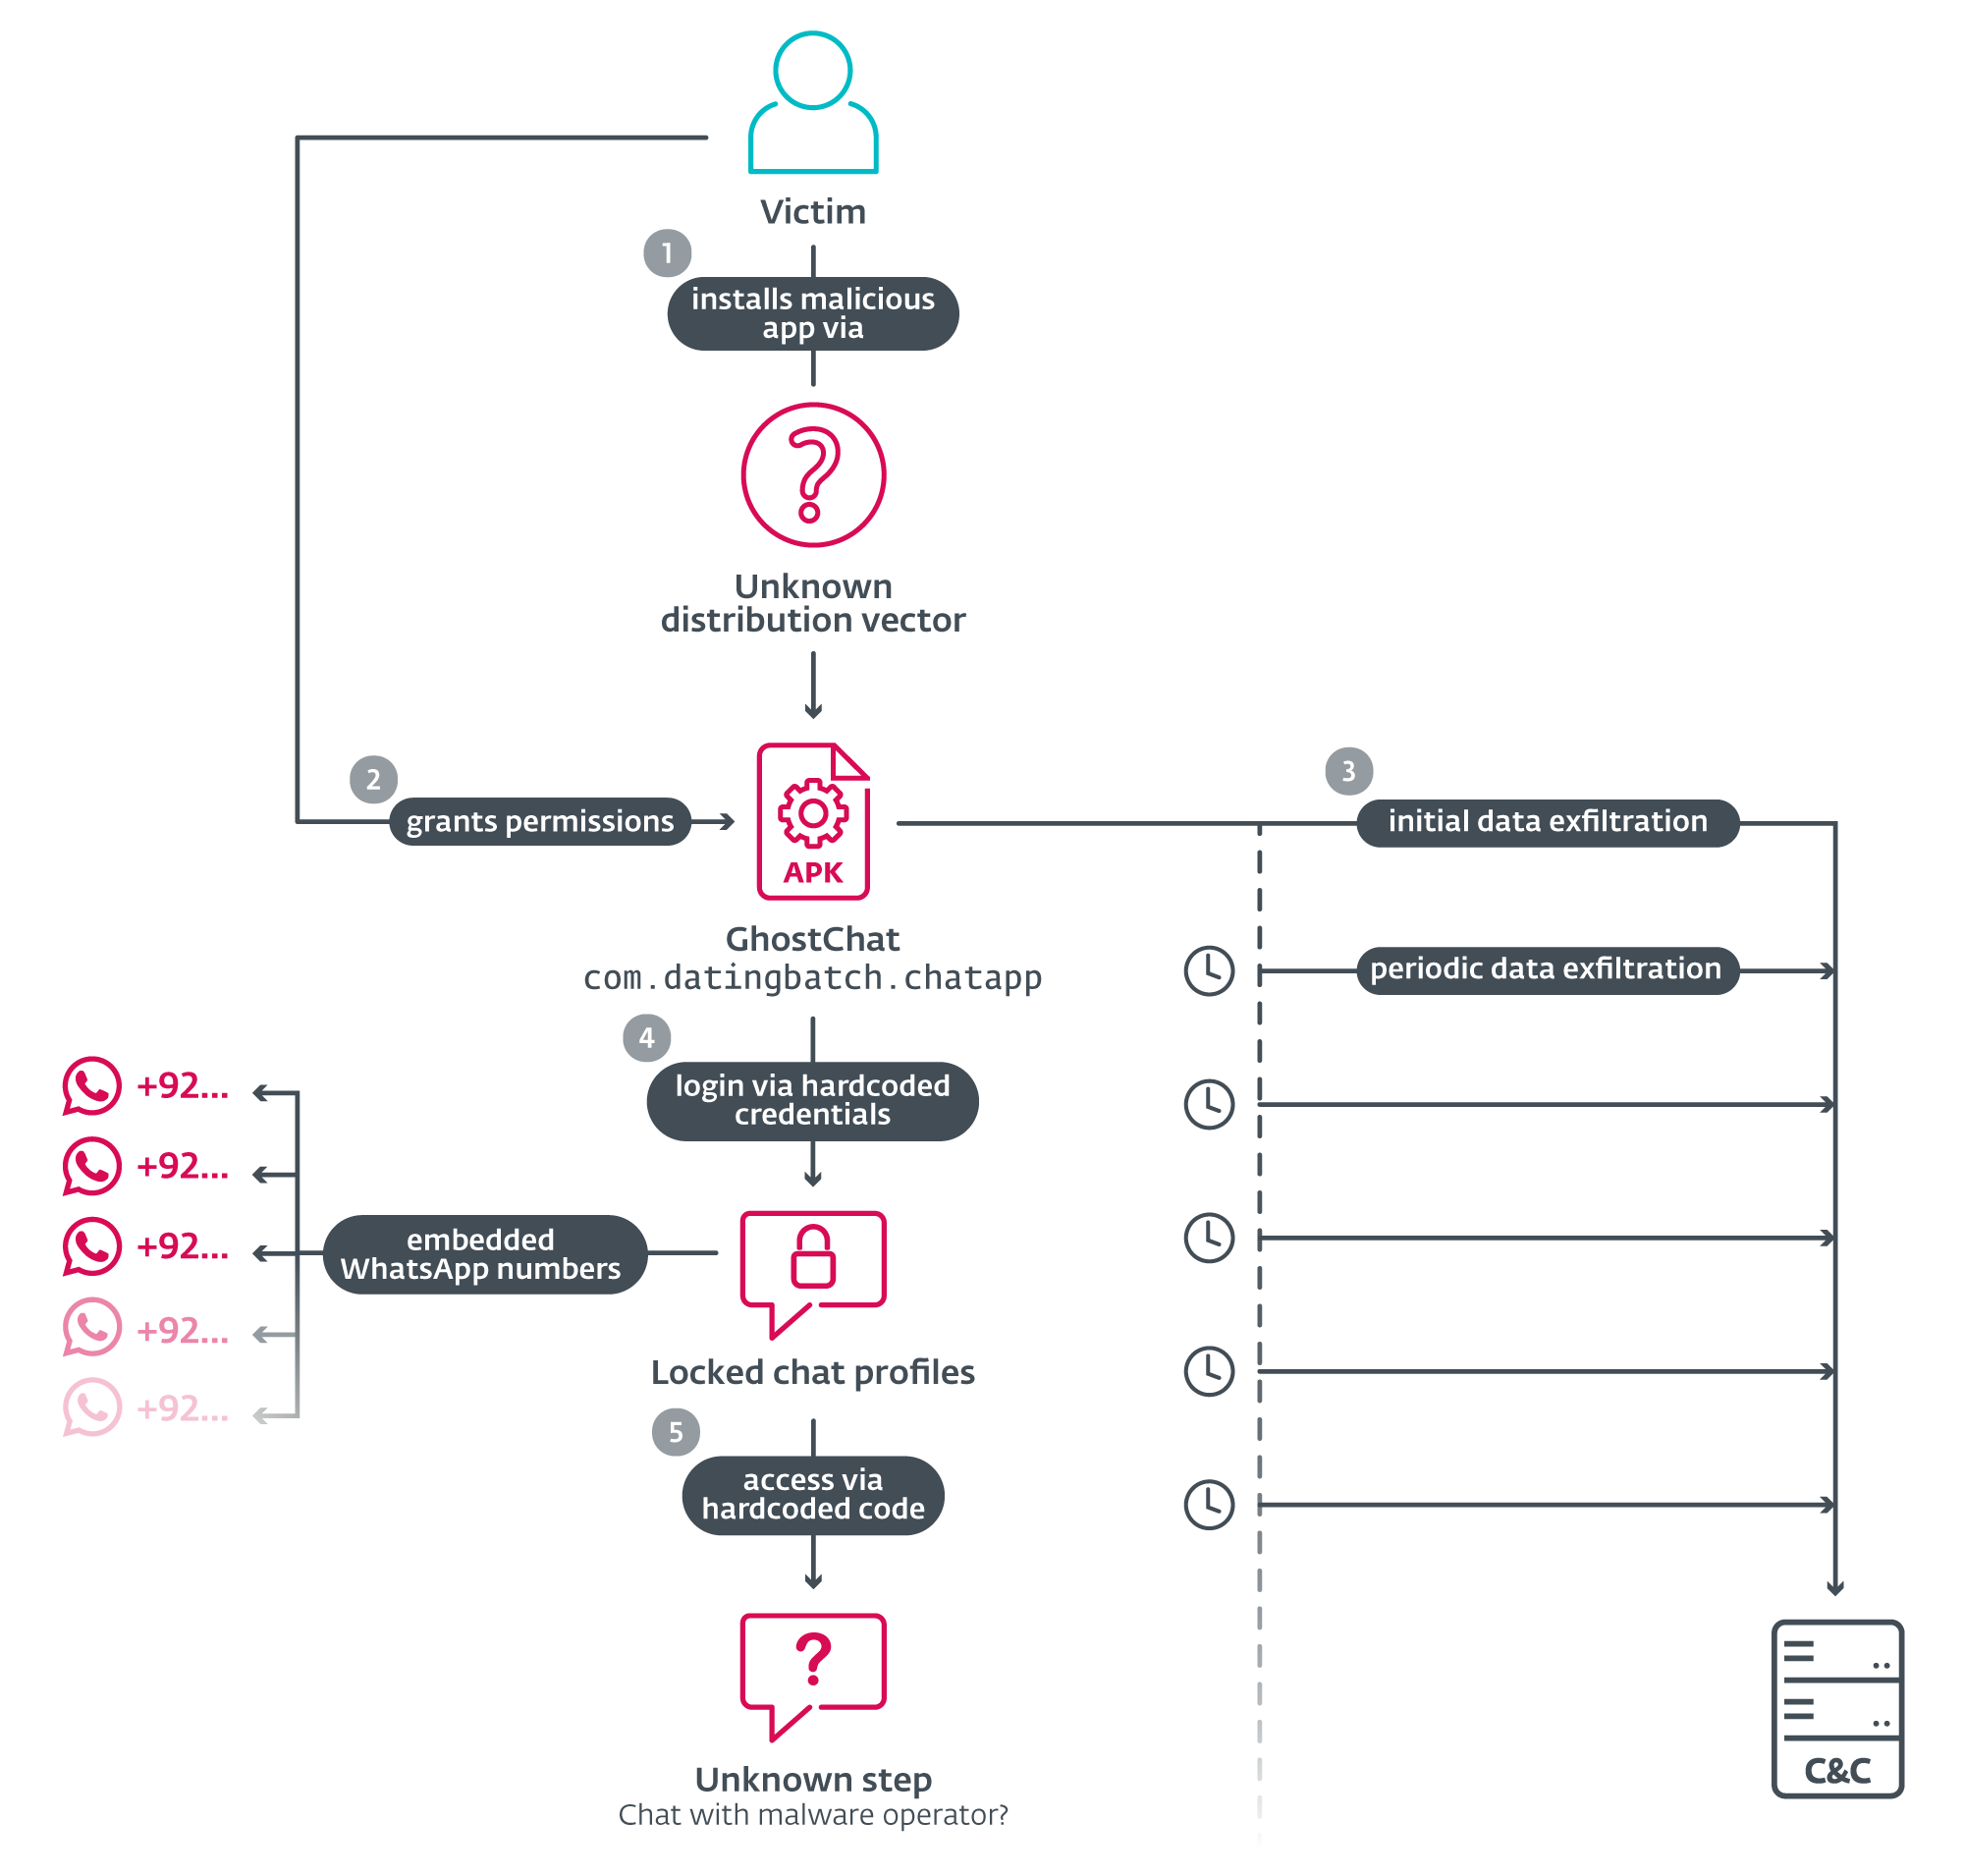
Кампания строится вокруг Android-приложения под названием GhostChat. С виду это чат-сервис с романтическим уклоном, а на практике — инструмент для скрытого сбора данных с заражённых смартфонов.

Приложение распространялось не в Google Play, а через сторонние источники, и устанавливать его жертвам приходилось вручную. Важно, что Google Play Protect по умолчанию блокирует GhostChat.


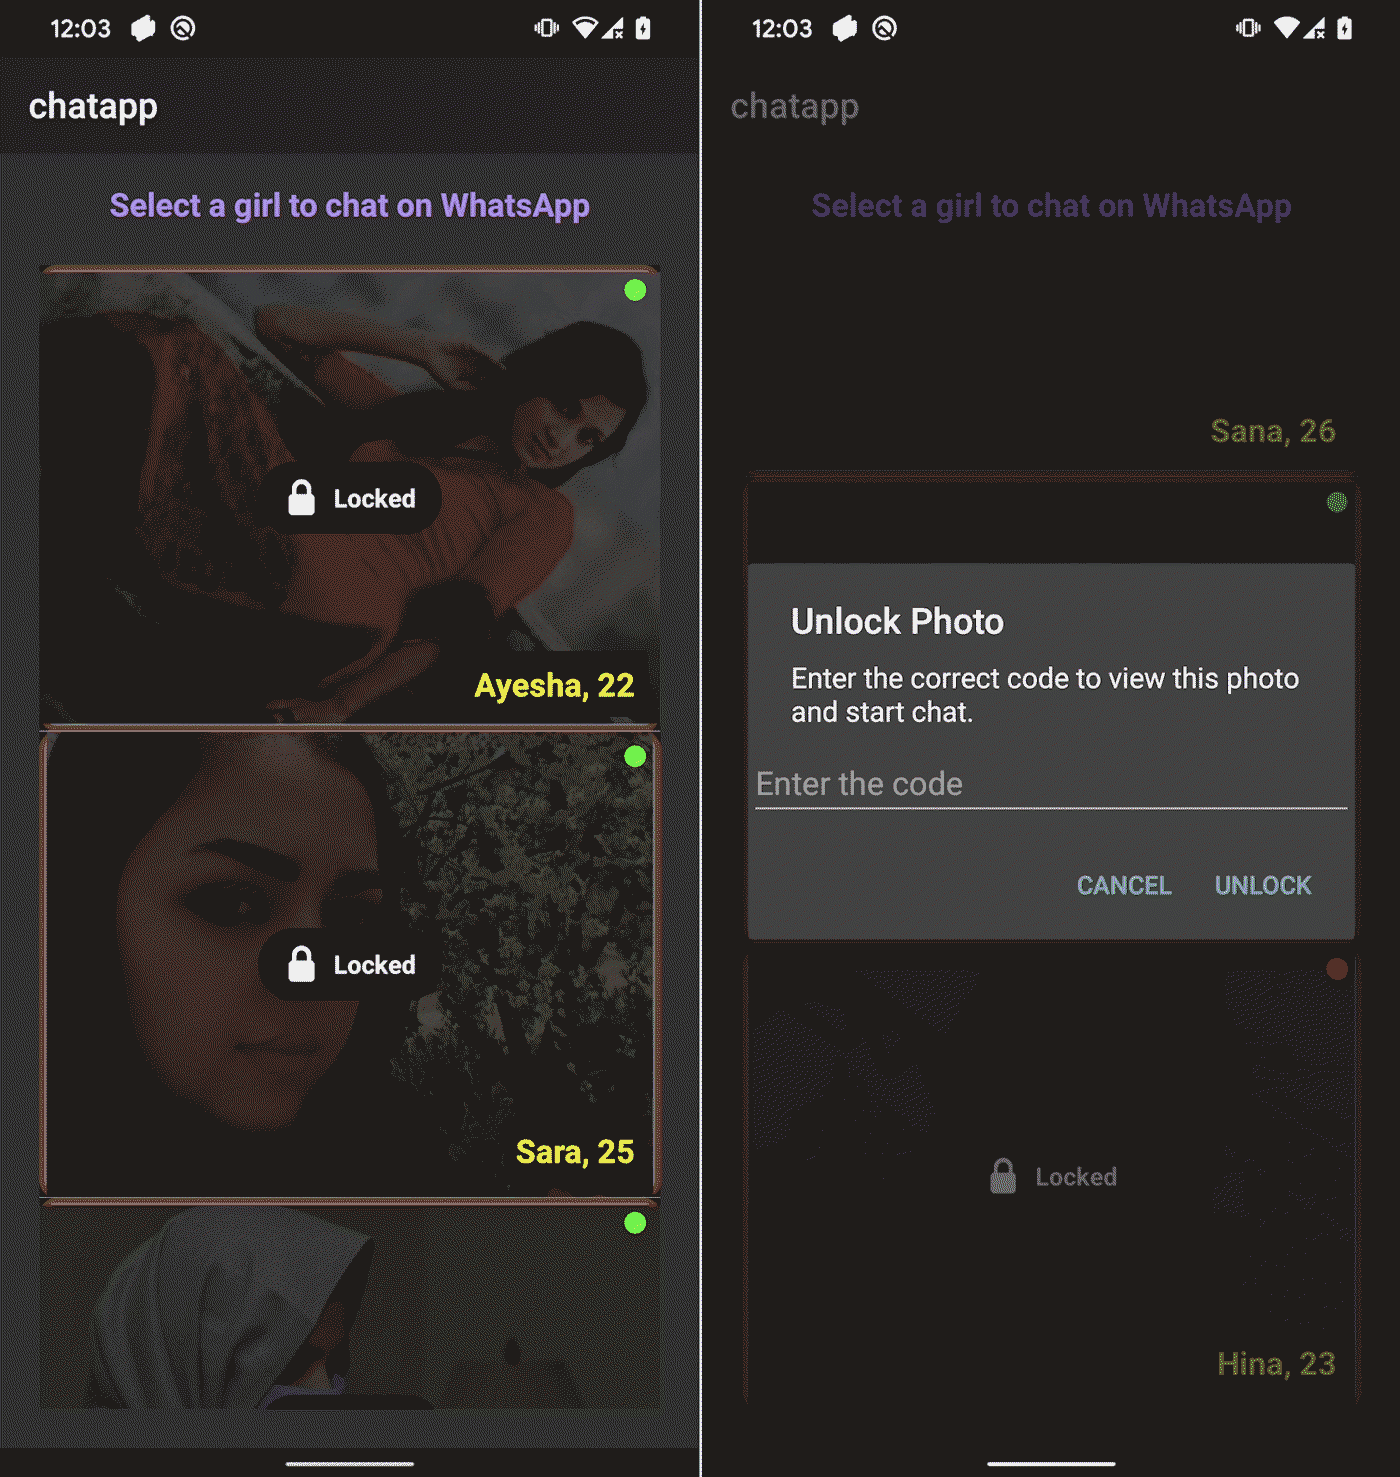
Сценарий выглядел так: после установки GhostChat пользователь видел список из 14 женских профилей. Все они якобы были «заблокированы» и требовали ввода специального кода для доступа. Этот момент — ключевая часть социальной инженерии.


«Первый раз мы наблюдаем такой приём: фейковые женские профили выглядят эксклюзивными, а доступ к ним якобы ограничен паролем. На деле коды просто зашиты в приложение и служат лишь для создания иллюзии премиального доступа», — объясняет исследователь ESET Лукаш Штефанко.

Каждый профиль был привязан к конкретному номеру WhatsApp с пакистанским кодом страны, что делало «знакомства» более правдоподобными. После ввода кода приложение просто перенаправляло жертву в WhatsApp, где начинался чат с номером, находящимся под контролем злоумышленников.


Но самое интересное происходило в фоне. Пока пользователь переписывался — и даже ещё до входа в приложение — GhostChat уже собирал данные. Шпионское приложение отслеживало активность устройства, передавало конфиденциальную информацию на управляющий сервер, а также вело постоянное наблюдение.

Например, вредонос автоматически отправлял новые изображения по мере их появления, а также каждые пять минут проверял, не появились ли новые документы.

По данным ESET, GhostChat — лишь часть более широкой инфраструктуры. Те же атакующие стоят за кампаниями с использованием техники ClickFix (когда жертву убеждают вручную выполнить вредоносные действия под видом «инструкций») и за атаками на аккаунты WhatsApp.

В одном из сценариев пользователей заманивали на поддельные сайты, маскирующиеся под государственные организации Пакистана. В другом — предлагали вступить в «официальное сообщество», якобы связанное с Министерством обороны, и просили отсканировать QR-код. Так происходила атака типа GhostPairing: устройство жертвы привязывалось к WhatsApp Web злоумышленника, давая ему полный доступ к переписке, контактам и истории чатов — фактически на тех же правах, что и у владельца аккаунта.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru