


Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Эксперты ESET раскрыли необычную кампанию кибершпионажа против пользователей Android, замаскированную под романтические знакомства. В ход пошли дейтинг-приманки, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и шпионское приложение, которое на самом деле было нужно вовсе не для общения.

Кампания строится вокруг Android-приложения под названием GhostChat. С виду это чат-сервис с романтическим уклоном, а на практике — инструмент для скрытого сбора данных с заражённых смартфонов.

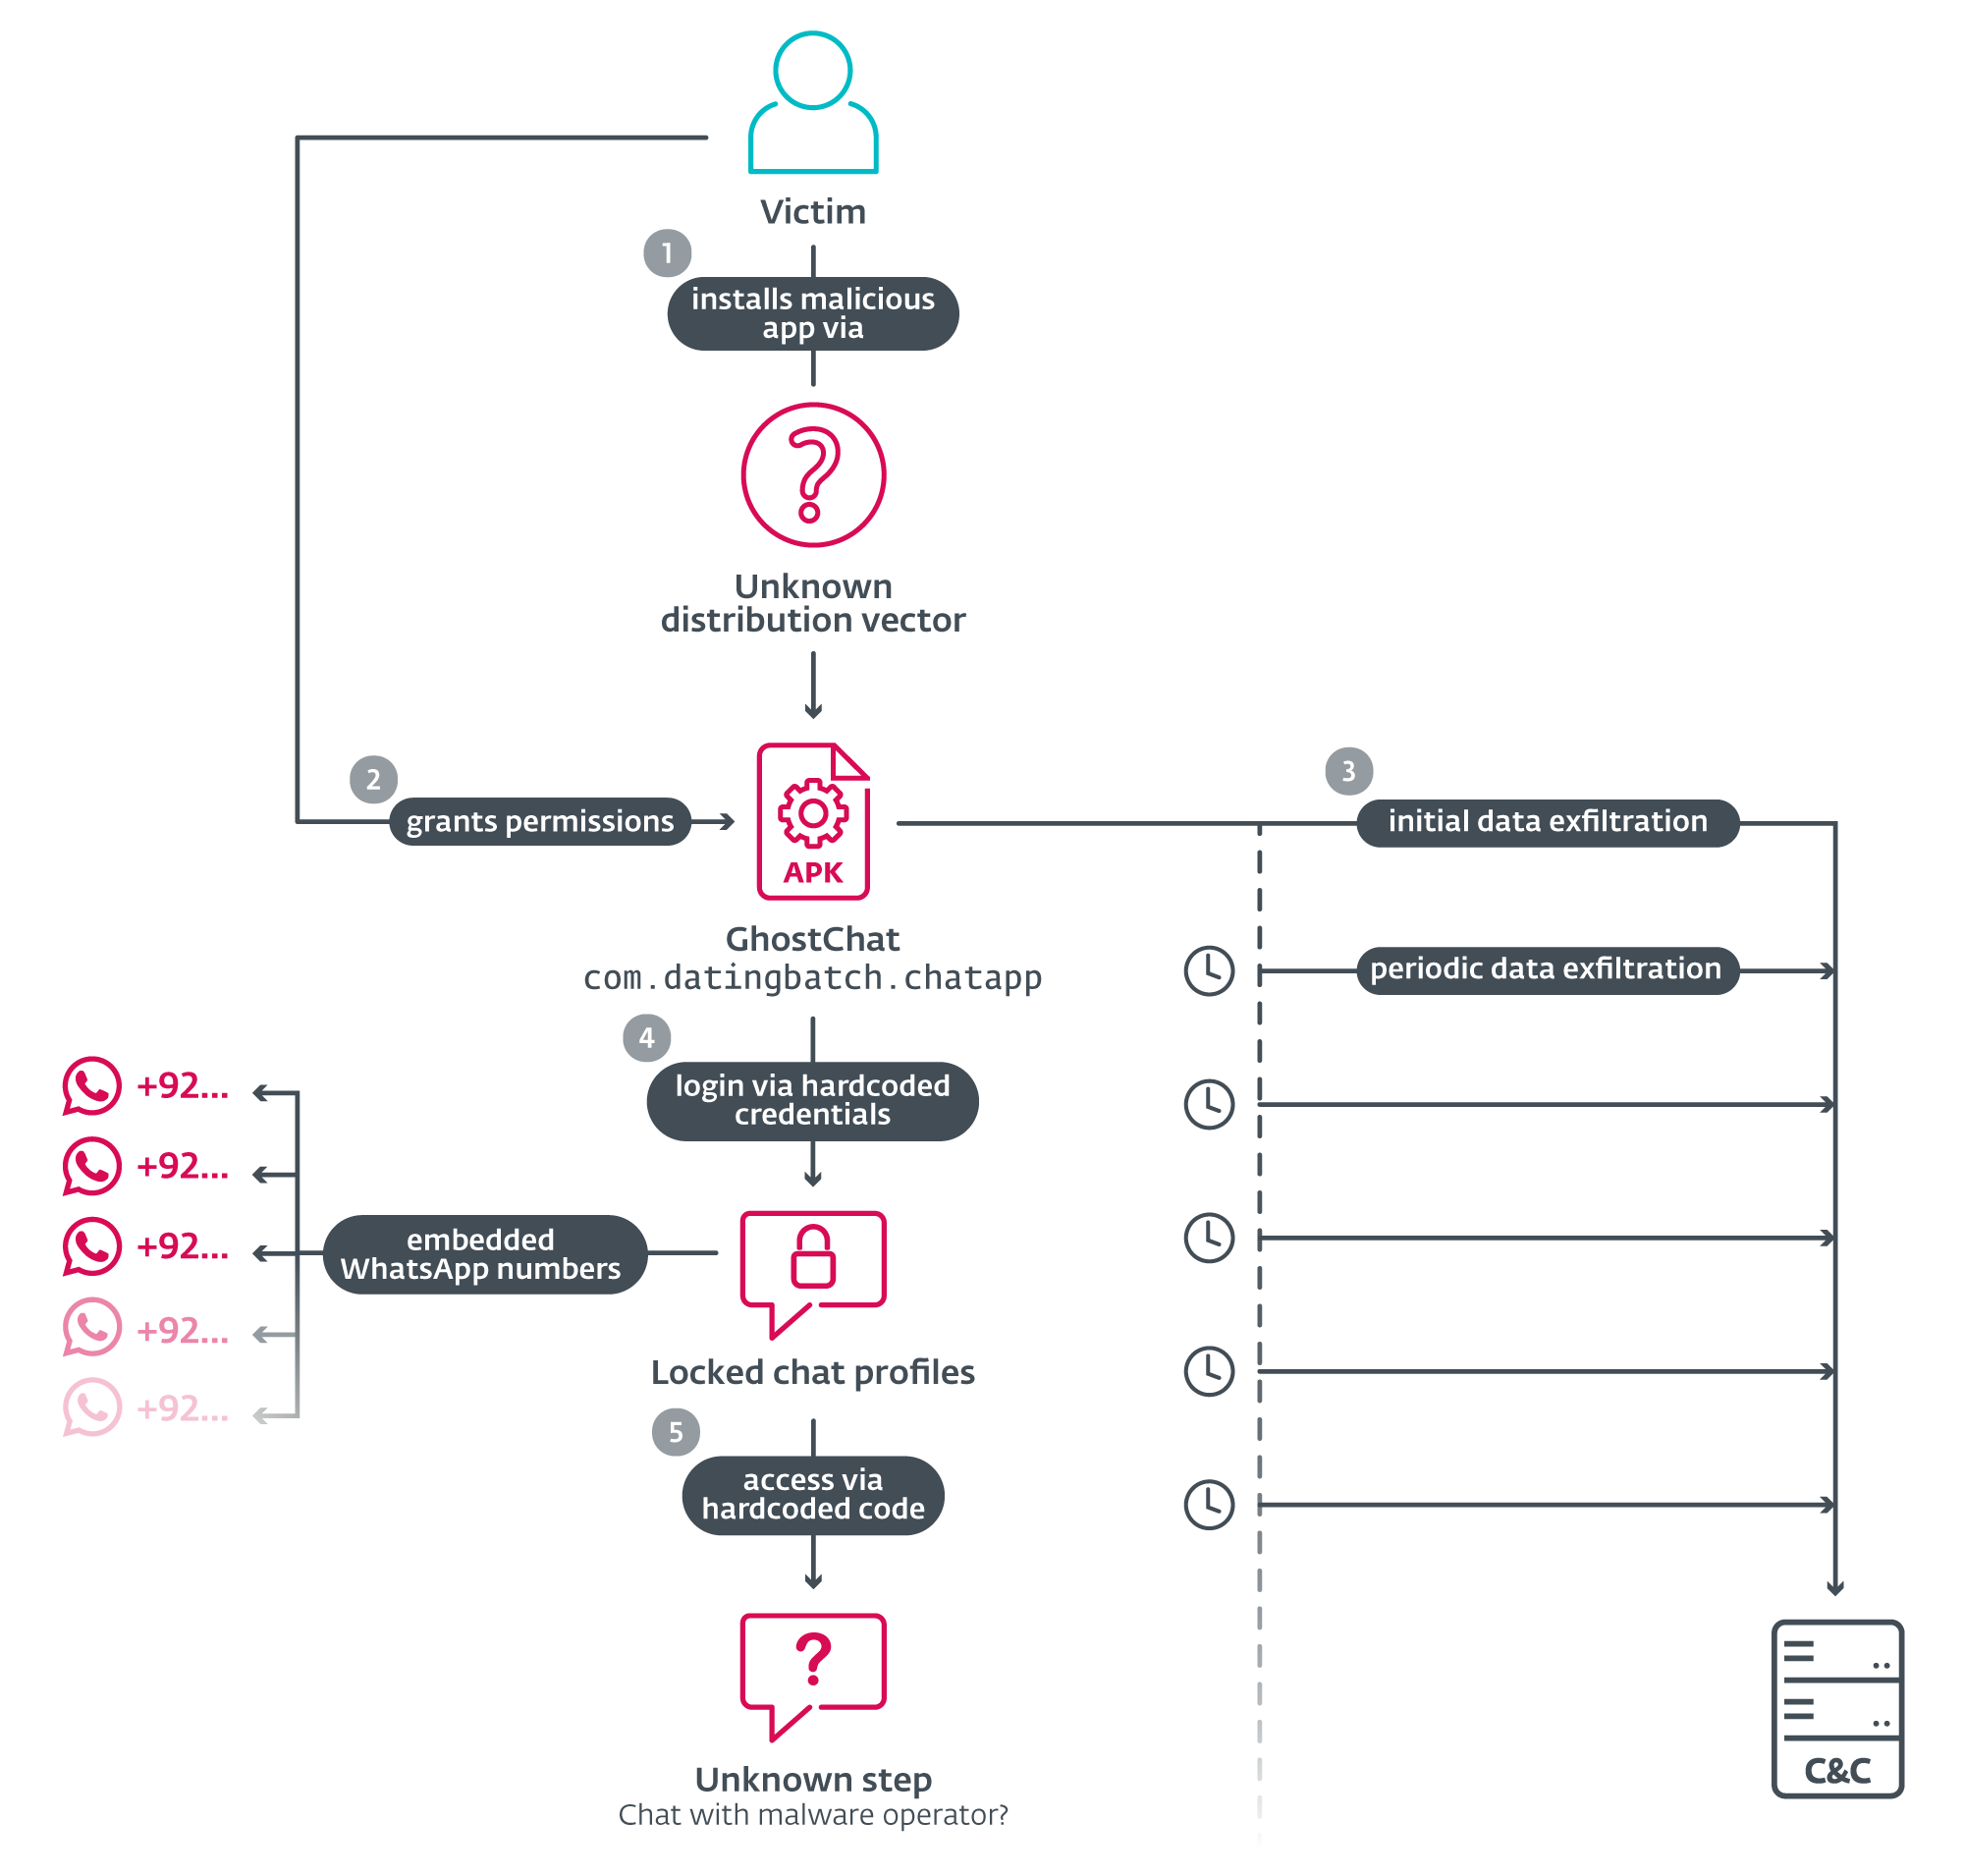
Приложение распространялось не в Google Play, а через сторонние источники, и устанавливать его жертвам приходилось вручную. Важно, что Google Play Protect по умолчанию блокирует GhostChat.


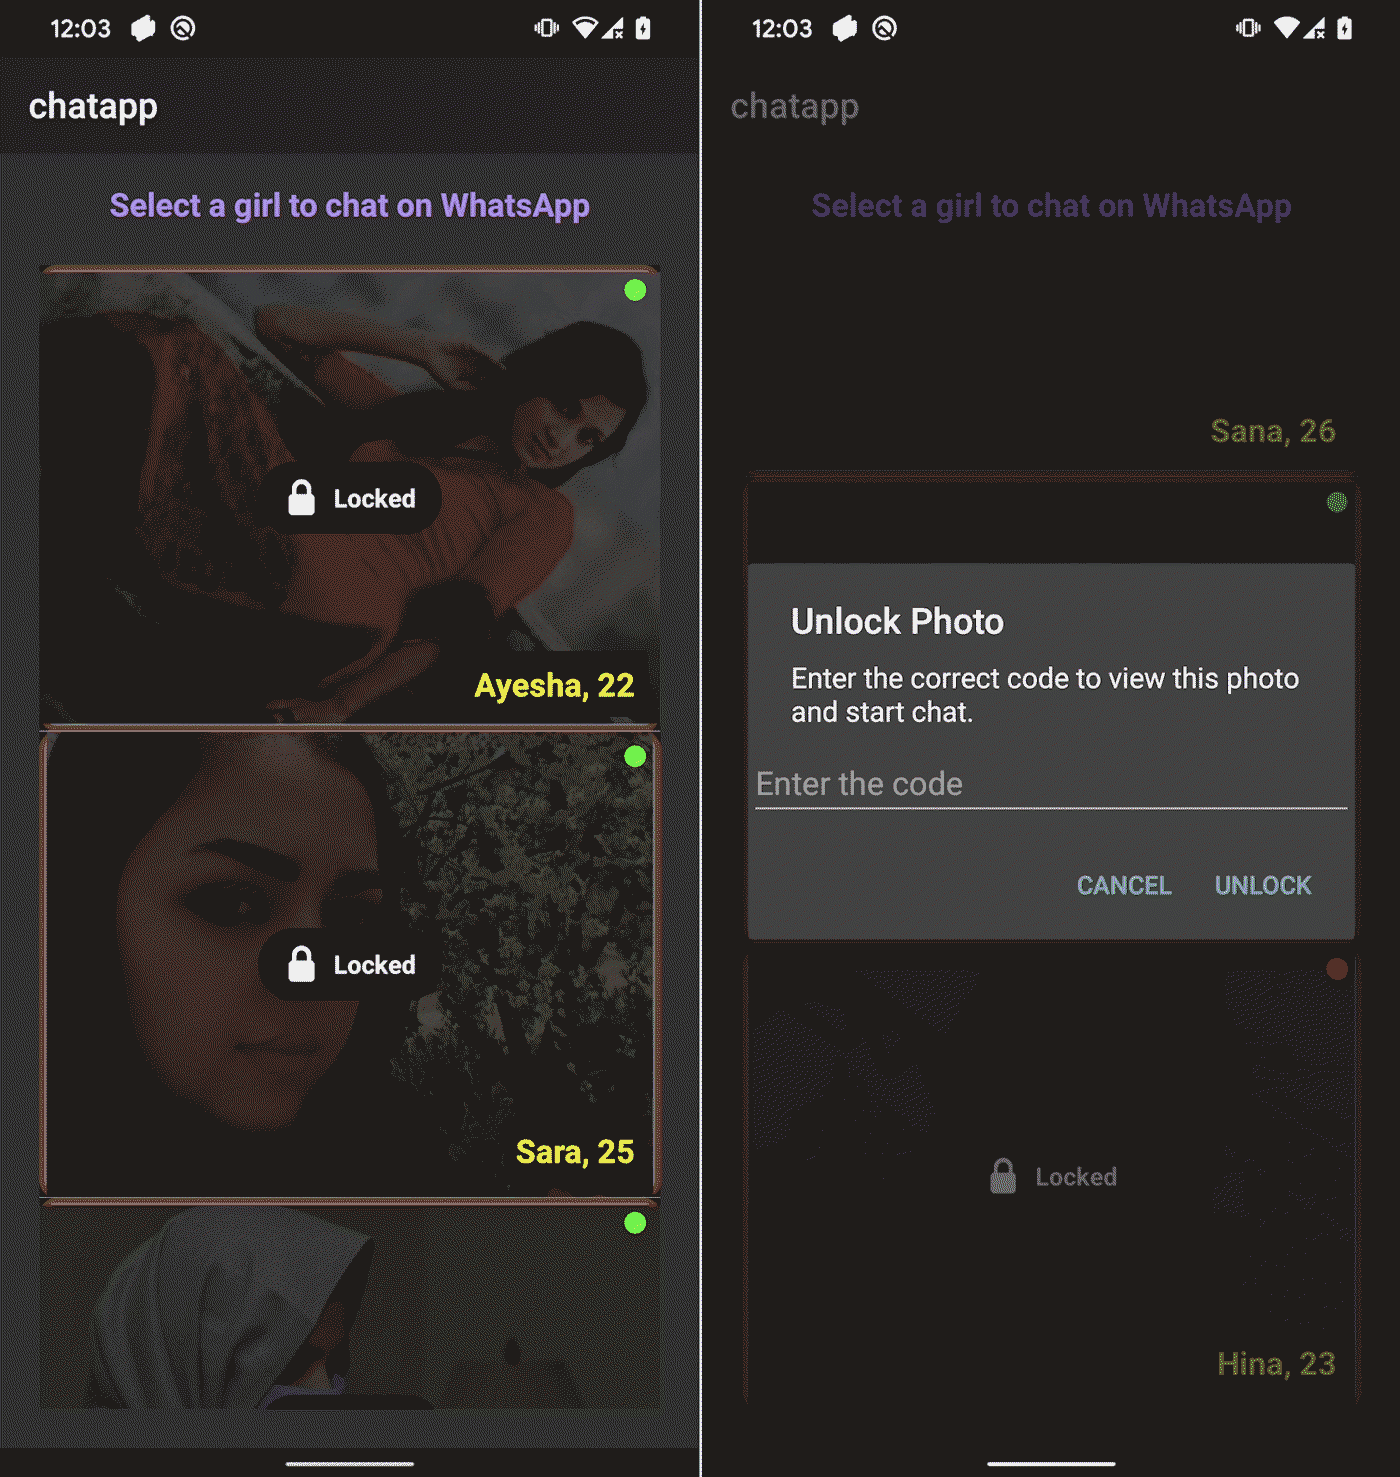
Сценарий выглядел так: после установки GhostChat пользователь видел список из 14 женских профилей. Все они якобы были «заблокированы» и требовали ввода специального кода для доступа. Этот момент — ключевая часть социальной инженерии.


«Первый раз мы наблюдаем такой приём: фейковые женские профили выглядят эксклюзивными, а доступ к ним якобы ограничен паролем. На деле коды просто зашиты в приложение и служат лишь для создания иллюзии премиального доступа», — объясняет исследователь ESET Лукаш Штефанко.

Каждый профиль был привязан к конкретному номеру WhatsApp с пакистанским кодом страны, что делало «знакомства» более правдоподобными. После ввода кода приложение просто перенаправляло жертву в WhatsApp, где начинался чат с номером, находящимся под контролем злоумышленников.


Но самое интересное происходило в фоне. Пока пользователь переписывался — и даже ещё до входа в приложение — GhostChat уже собирал данные. Шпионское приложение отслеживало активность устройства, передавало конфиденциальную информацию на управляющий сервер, а также вело постоянное наблюдение.

Например, вредонос автоматически отправлял новые изображения по мере их появления, а также каждые пять минут проверял, не появились ли новые документы.

По данным ESET, GhostChat — лишь часть более широкой инфраструктуры. Те же атакующие стоят за кампаниями с использованием техники ClickFix (когда жертву убеждают вручную выполнить вредоносные действия под видом «инструкций») и за атаками на аккаунты WhatsApp.

В одном из сценариев пользователей заманивали на поддельные сайты, маскирующиеся под государственные организации Пакистана. В другом — предлагали вступить в «официальное сообщество», якобы связанное с Министерством обороны, и просили отсканировать QR-код. Так происходила атака типа GhostPairing: устройство жертвы привязывалось к WhatsApp Web злоумышленника, давая ему полный доступ к переписке, контактам и истории чатов — фактически на тех же правах, что и у владельца аккаунта.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru