


Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Эксперты ESET раскрыли необычную кампанию кибершпионажа против пользователей Android, замаскированную под романтические знакомства. В ход пошли дейтинг-приманки, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и шпионское приложение, которое на самом деле было нужно вовсе не для общения.

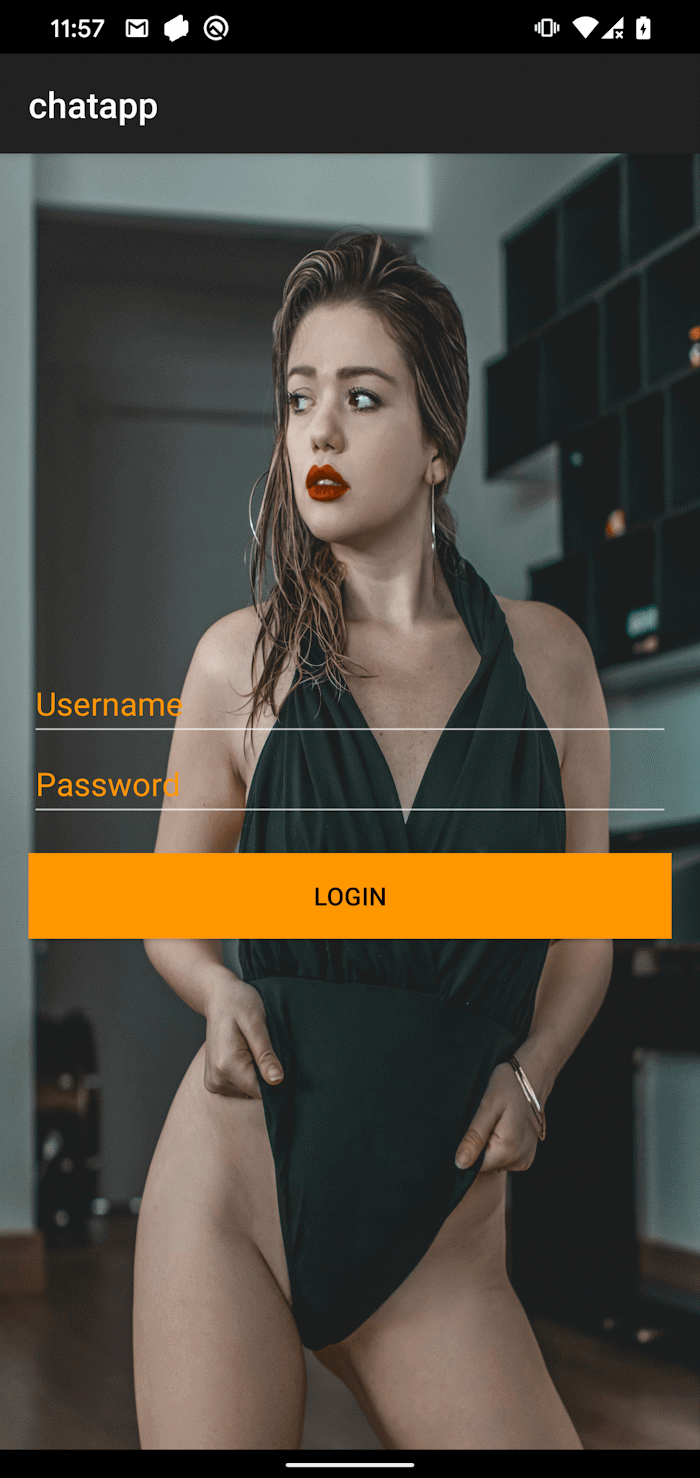
Кампания строится вокруг Android-приложения под названием GhostChat. С виду это чат-сервис с романтическим уклоном, а на практике — инструмент для скрытого сбора данных с заражённых смартфонов.

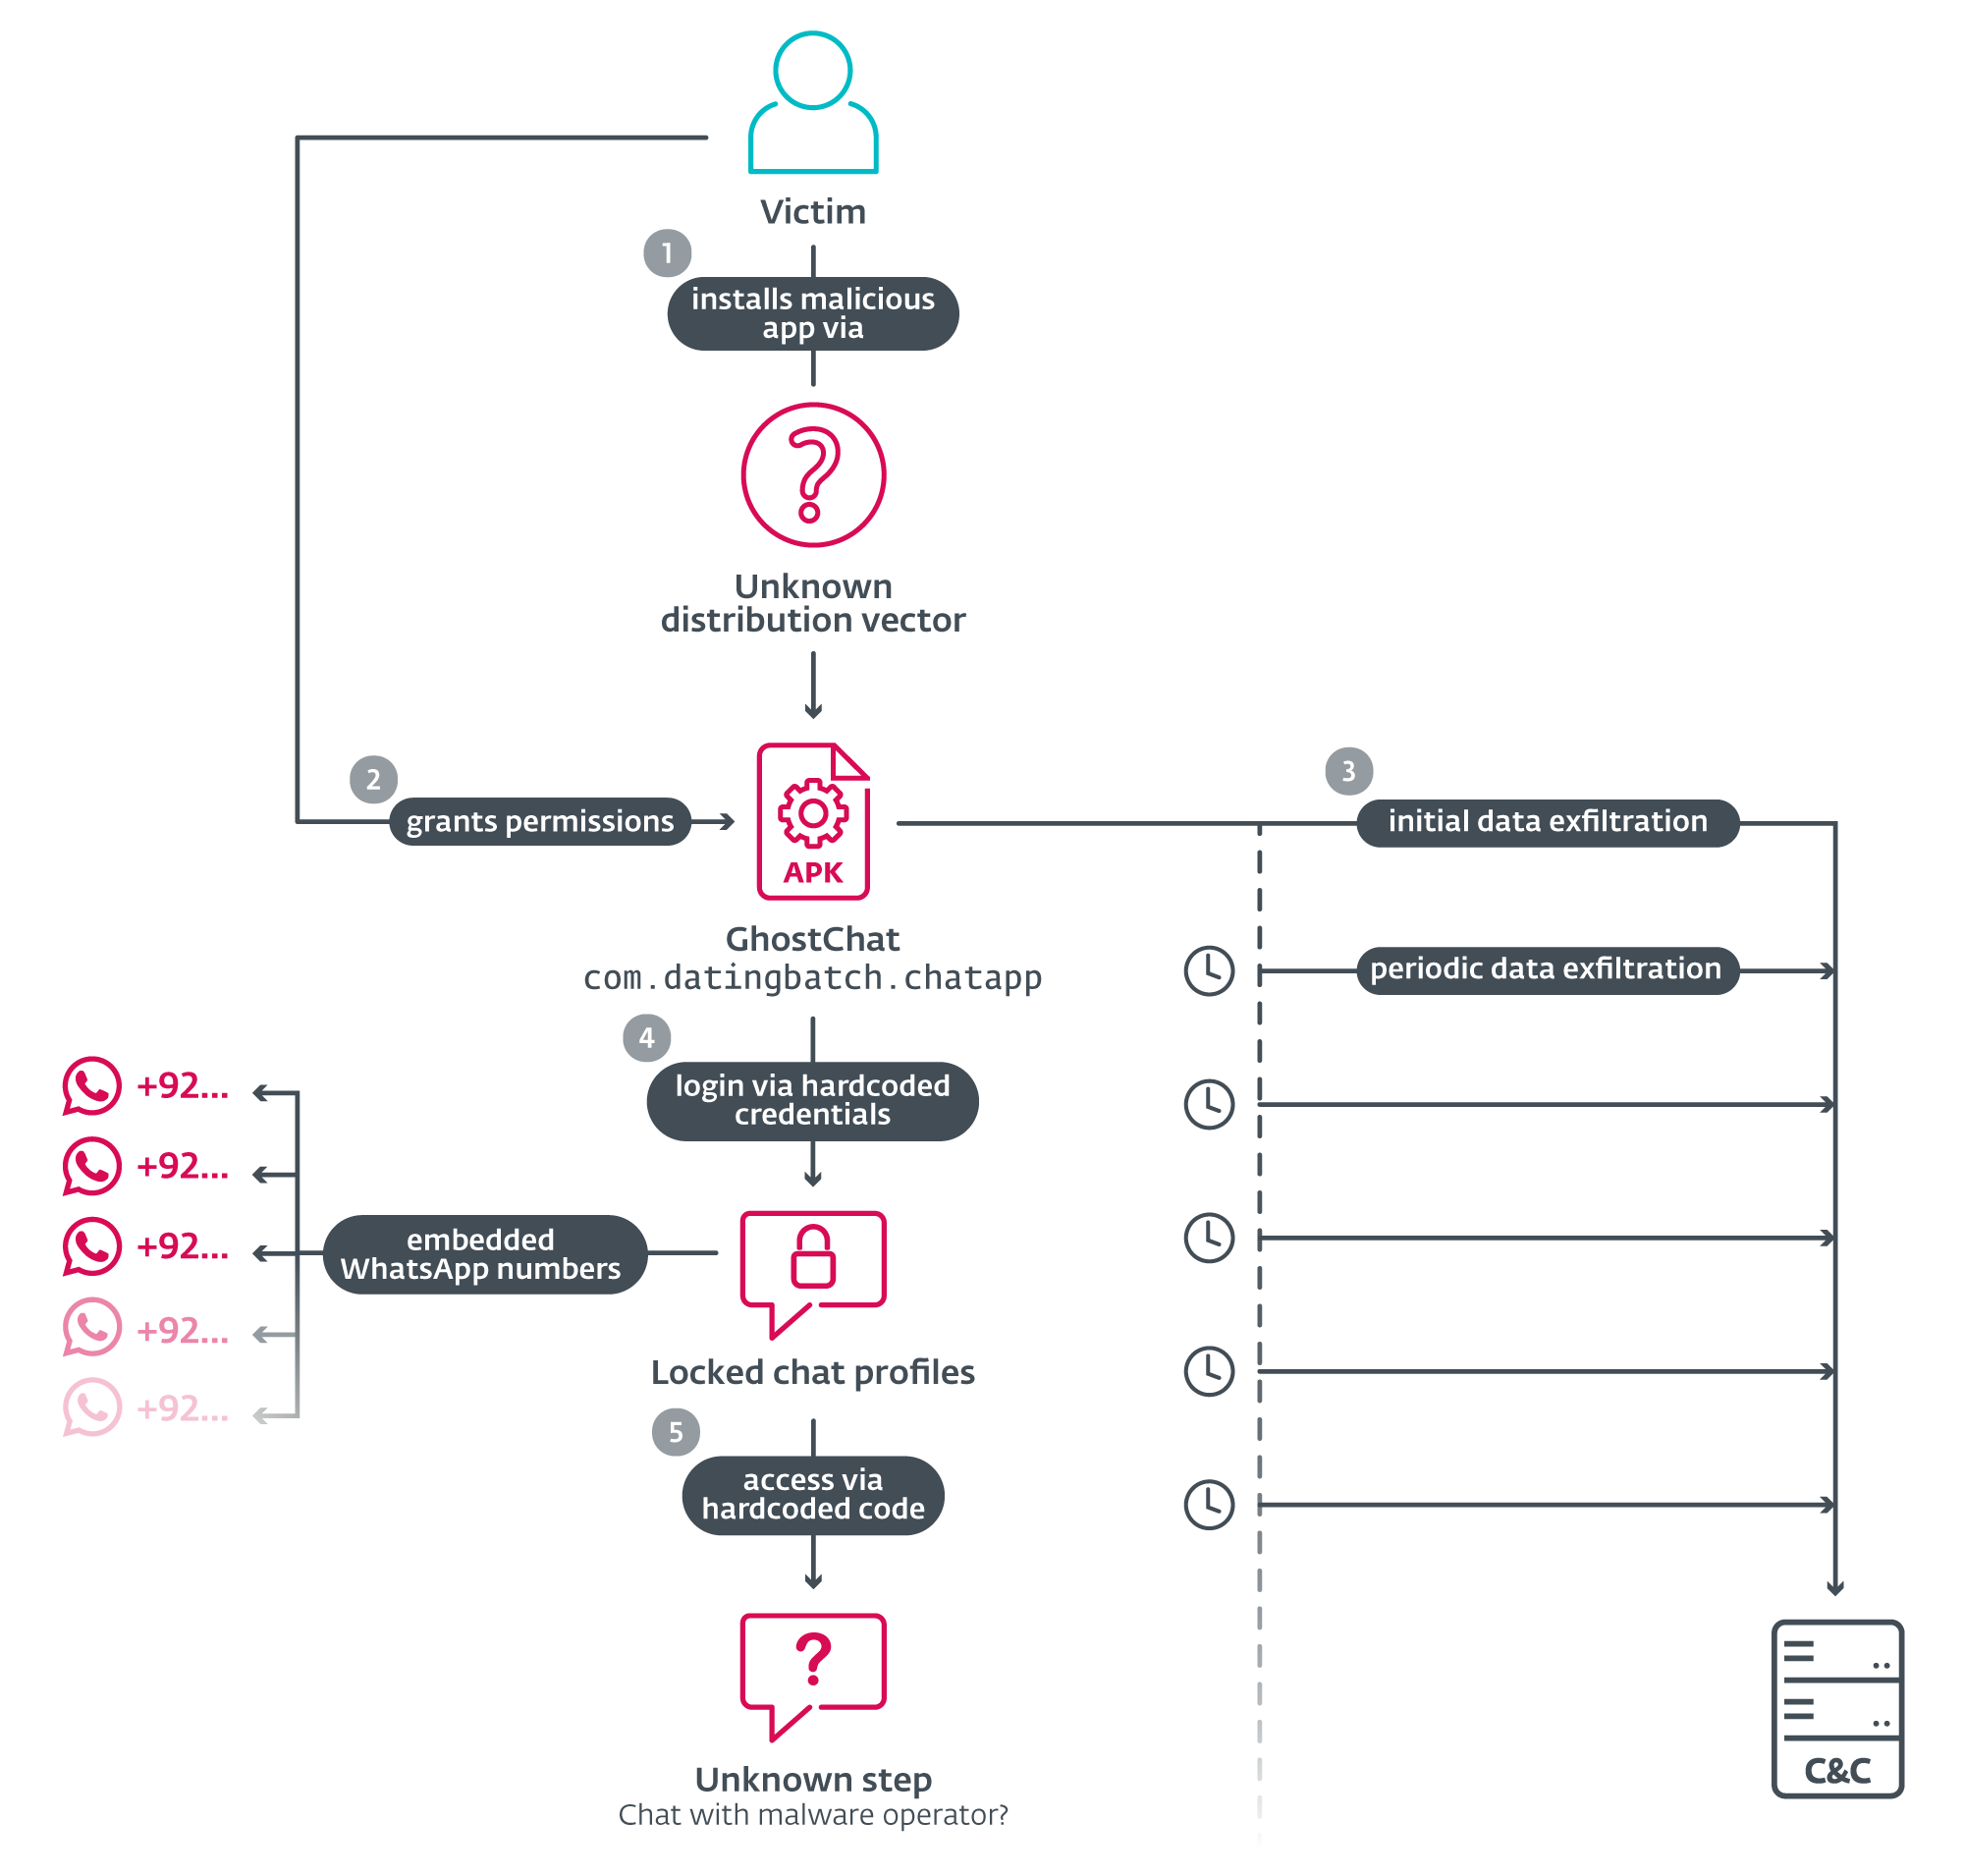
Приложение распространялось не в Google Play, а через сторонние источники, и устанавливать его жертвам приходилось вручную. Важно, что Google Play Protect по умолчанию блокирует GhostChat.


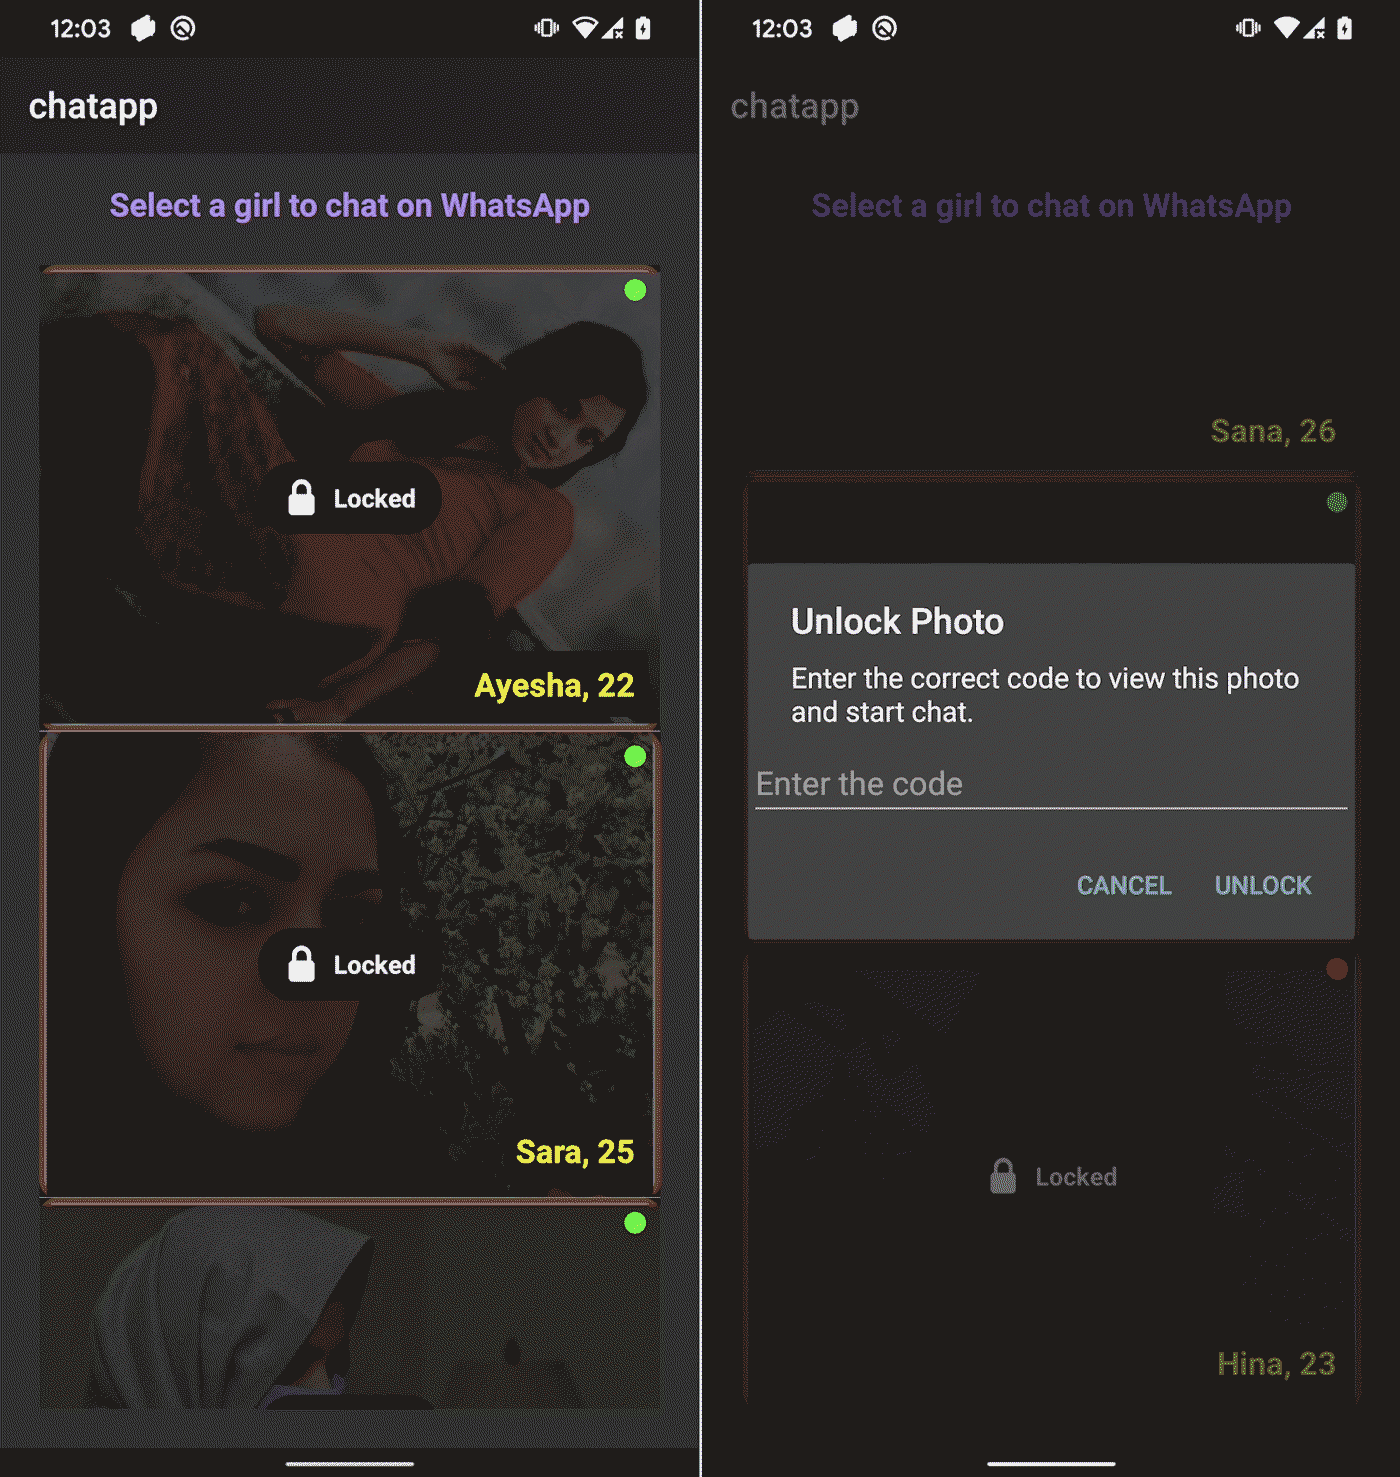
Сценарий выглядел так: после установки GhostChat пользователь видел список из 14 женских профилей. Все они якобы были «заблокированы» и требовали ввода специального кода для доступа. Этот момент — ключевая часть социальной инженерии.


«Первый раз мы наблюдаем такой приём: фейковые женские профили выглядят эксклюзивными, а доступ к ним якобы ограничен паролем. На деле коды просто зашиты в приложение и служат лишь для создания иллюзии премиального доступа», — объясняет исследователь ESET Лукаш Штефанко.

Каждый профиль был привязан к конкретному номеру WhatsApp с пакистанским кодом страны, что делало «знакомства» более правдоподобными. После ввода кода приложение просто перенаправляло жертву в WhatsApp, где начинался чат с номером, находящимся под контролем злоумышленников.


Но самое интересное происходило в фоне. Пока пользователь переписывался — и даже ещё до входа в приложение — GhostChat уже собирал данные. Шпионское приложение отслеживало активность устройства, передавало конфиденциальную информацию на управляющий сервер, а также вело постоянное наблюдение.

Например, вредонос автоматически отправлял новые изображения по мере их появления, а также каждые пять минут проверял, не появились ли новые документы.

По данным ESET, GhostChat — лишь часть более широкой инфраструктуры. Те же атакующие стоят за кампаниями с использованием техники ClickFix (когда жертву убеждают вручную выполнить вредоносные действия под видом «инструкций») и за атаками на аккаунты WhatsApp.

В одном из сценариев пользователей заманивали на поддельные сайты, маскирующиеся под государственные организации Пакистана. В другом — предлагали вступить в «официальное сообщество», якобы связанное с Министерством обороны, и просили отсканировать QR-код. Так происходила атака типа GhostPairing: устройство жертвы привязывалось к WhatsApp Web злоумышленника, давая ему полный доступ к переписке, контактам и истории чатов — фактически на тех же правах, что и у владельца аккаунта.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru