


Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Романтический обман: Android-шпион GhostChat охотится на жертв в WhatsApp

Эксперты ESET раскрыли необычную кампанию кибершпионажа против пользователей Android, замаскированную под романтические знакомства. В ход пошли дейтинг-приманки, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и шпионское приложение, которое на самом деле было нужно вовсе не для общения.

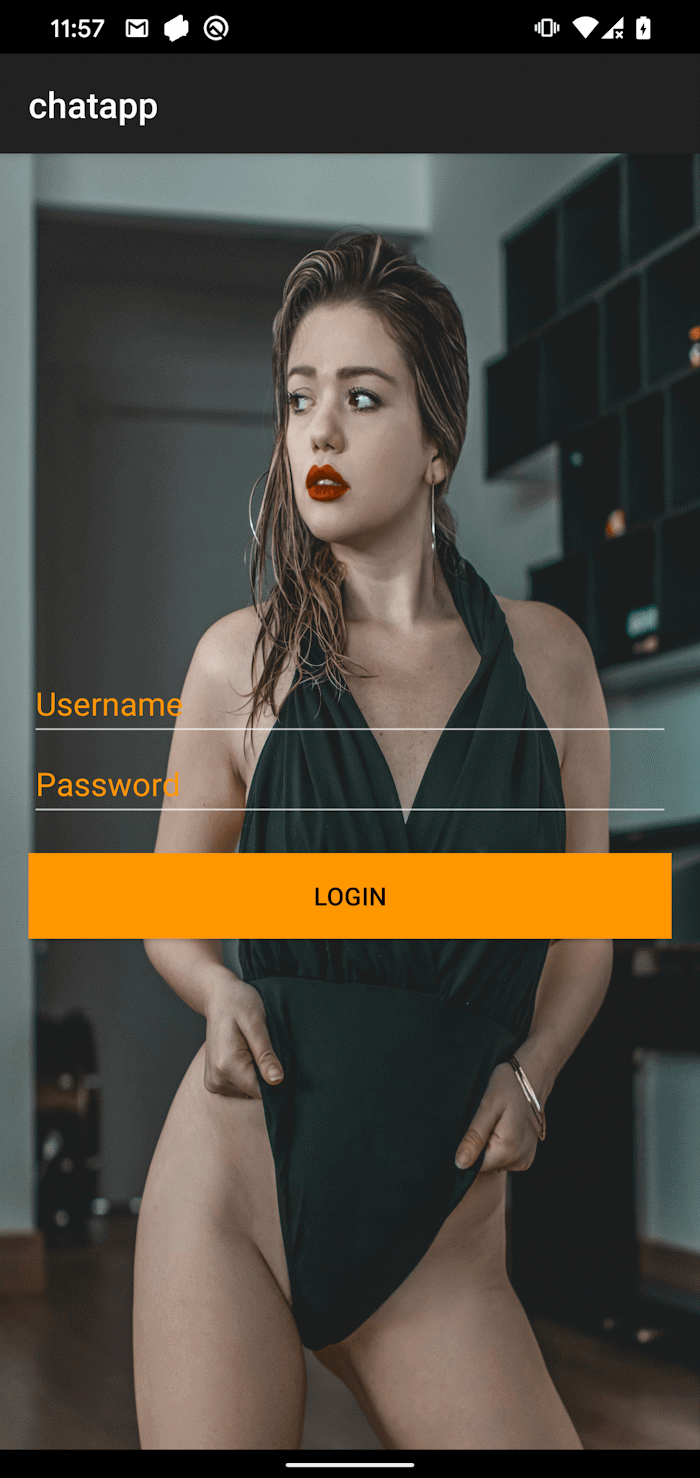
Кампания строится вокруг Android-приложения под названием GhostChat. С виду это чат-сервис с романтическим уклоном, а на практике — инструмент для скрытого сбора данных с заражённых смартфонов.

Приложение распространялось не в Google Play, а через сторонние источники, и устанавливать его жертвам приходилось вручную. Важно, что Google Play Protect по умолчанию блокирует GhostChat.


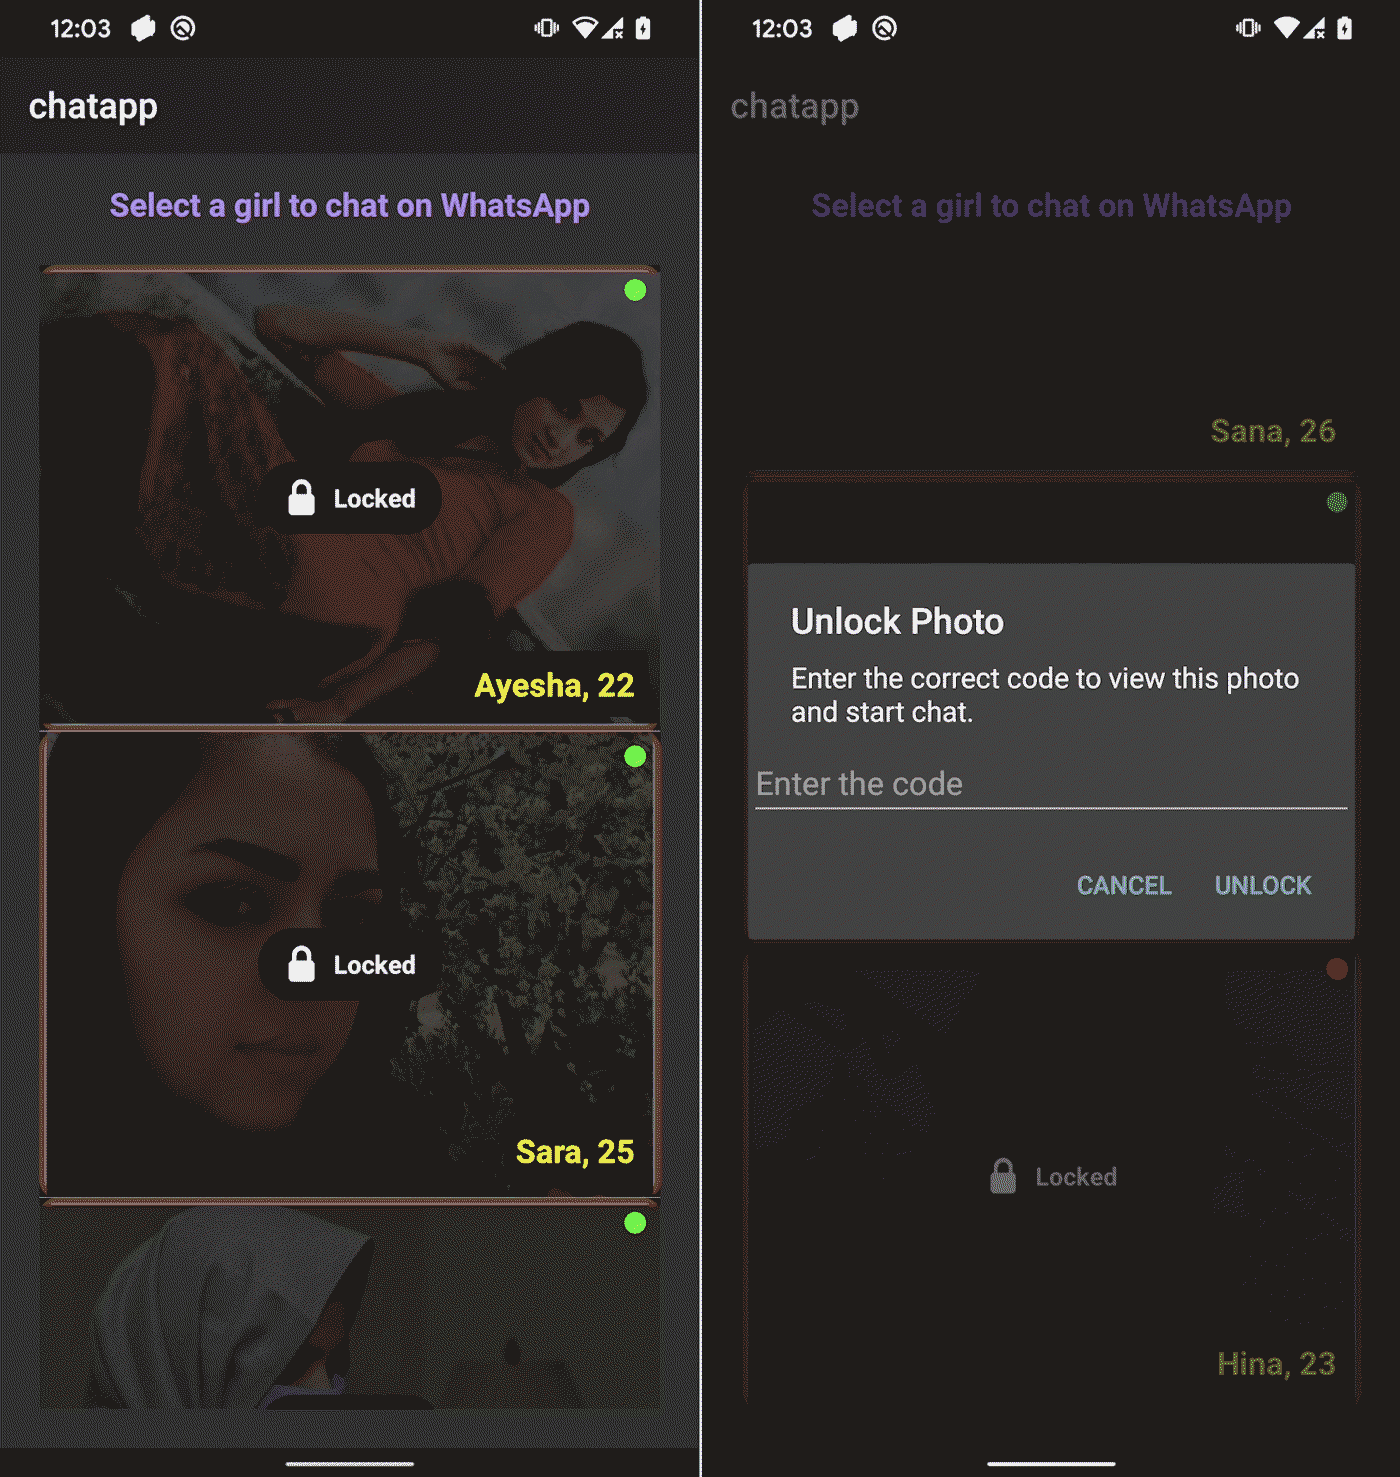
Сценарий выглядел так: после установки GhostChat пользователь видел список из 14 женских профилей. Все они якобы были «заблокированы» и требовали ввода специального кода для доступа. Этот момент — ключевая часть социальной инженерии.


«Первый раз мы наблюдаем такой приём: фейковые женские профили выглядят эксклюзивными, а доступ к ним якобы ограничен паролем. На деле коды просто зашиты в приложение и служат лишь для создания иллюзии премиального доступа», — объясняет исследователь ESET Лукаш Штефанко.

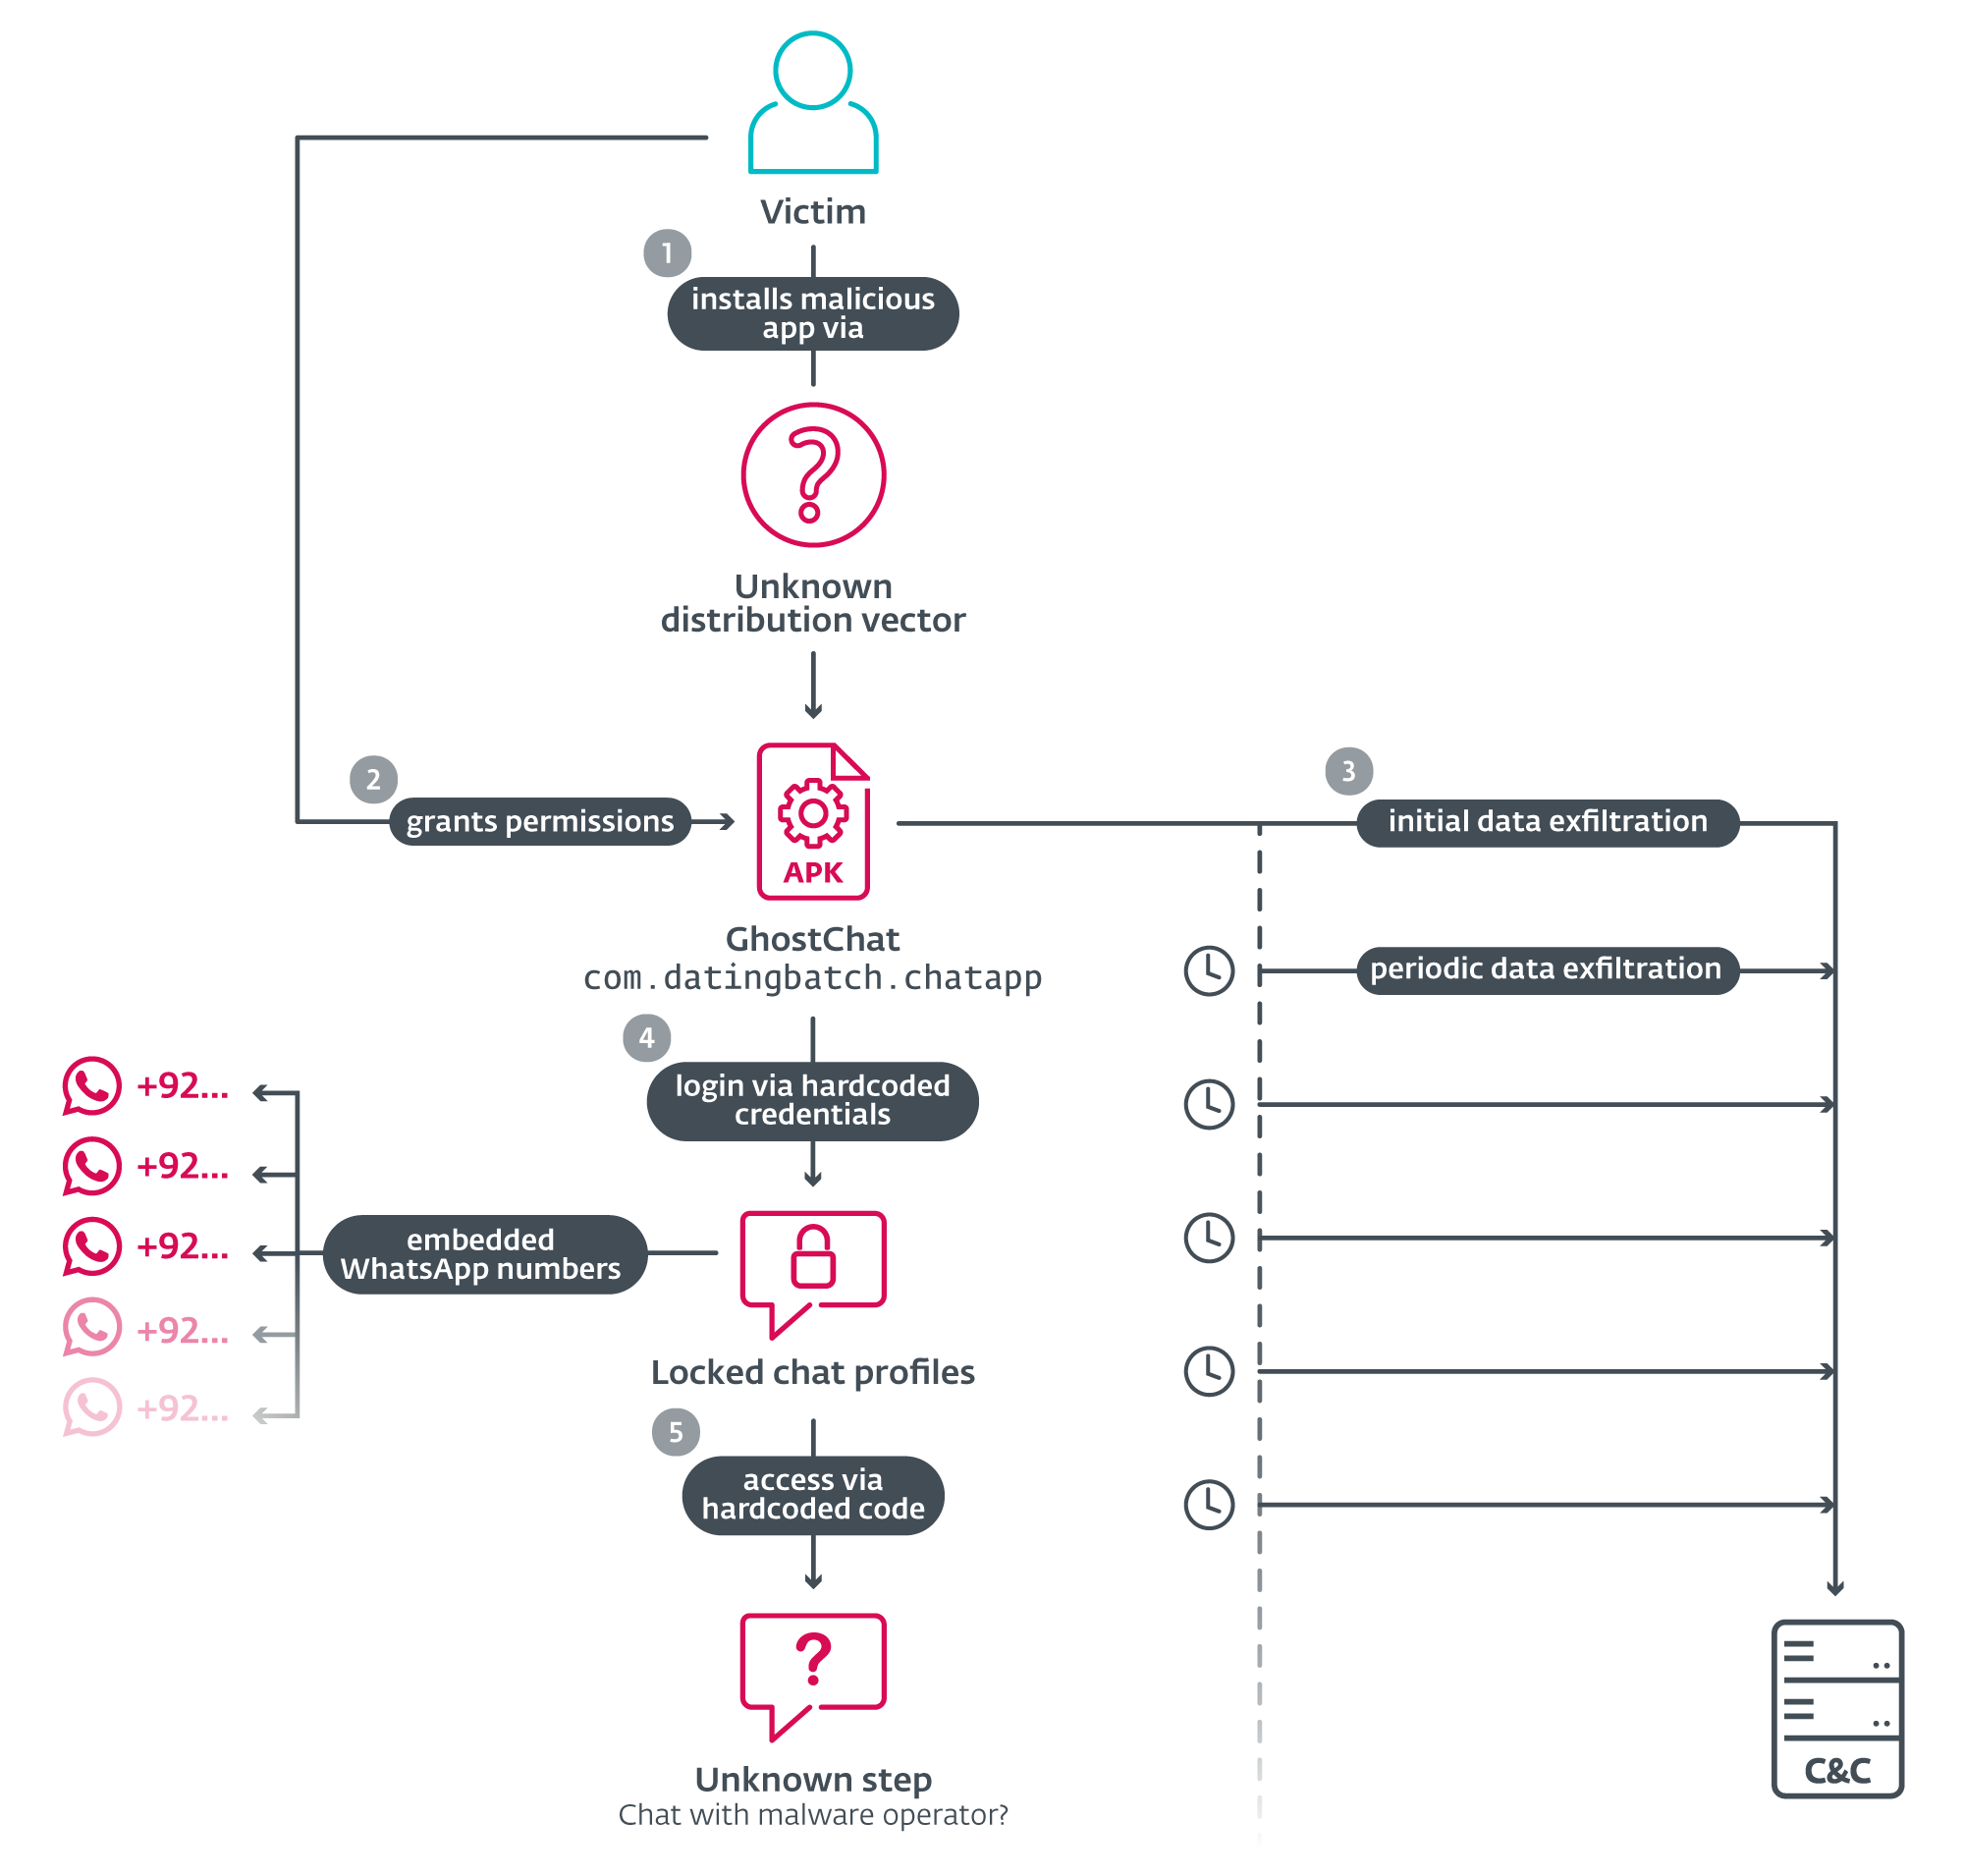
Каждый профиль был привязан к конкретному номеру WhatsApp с пакистанским кодом страны, что делало «знакомства» более правдоподобными. После ввода кода приложение просто перенаправляло жертву в WhatsApp, где начинался чат с номером, находящимся под контролем злоумышленников.


Но самое интересное происходило в фоне. Пока пользователь переписывался — и даже ещё до входа в приложение — GhostChat уже собирал данные. Шпионское приложение отслеживало активность устройства, передавало конфиденциальную информацию на управляющий сервер, а также вело постоянное наблюдение.

Например, вредонос автоматически отправлял новые изображения по мере их появления, а также каждые пять минут проверял, не появились ли новые документы.

По данным ESET, GhostChat — лишь часть более широкой инфраструктуры. Те же атакующие стоят за кампаниями с использованием техники ClickFix (когда жертву убеждают вручную выполнить вредоносные действия под видом «инструкций») и за атаками на аккаунты WhatsApp.

В одном из сценариев пользователей заманивали на поддельные сайты, маскирующиеся под государственные организации Пакистана. В другом — предлагали вступить в «официальное сообщество», якобы связанное с Министерством обороны, и просили отсканировать QR-код. Так происходила атака типа GhostPairing: устройство жертвы привязывалось к WhatsApp Web злоумышленника, давая ему полный доступ к переписке, контактам и истории чатов — фактически на тех же правах, что и у владельца аккаунта.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru