


Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Google решила серьёзно усложнить жизнь злоумышленникам, ворующим смартфоны. На этой неделе компания объявила о расширении набора защитных функций Android от краж, сделав устройства на этой ОС менее привлекательной добычей для преступников.

Речь идёт о развитии инструментов, которые Google начала внедрять ещё в 2024 году — таких как Theft Detection Lock, Offline Device Lock и удалённая блокировка. Теперь к ним добавились более жёсткие механизмы аутентификации и новые возможности для восстановления доступа.

Хотя чаще всего жертвами уличных краж становятся iPhone из-за их высокой цены на вторичном рынке, Android-смартфоны тоже регулярно оказываются в зоне риска. Особенно это касается флагманов — Google Pixel Pro, дорогих складных моделей и топовых устройств Samsung и других брендов.

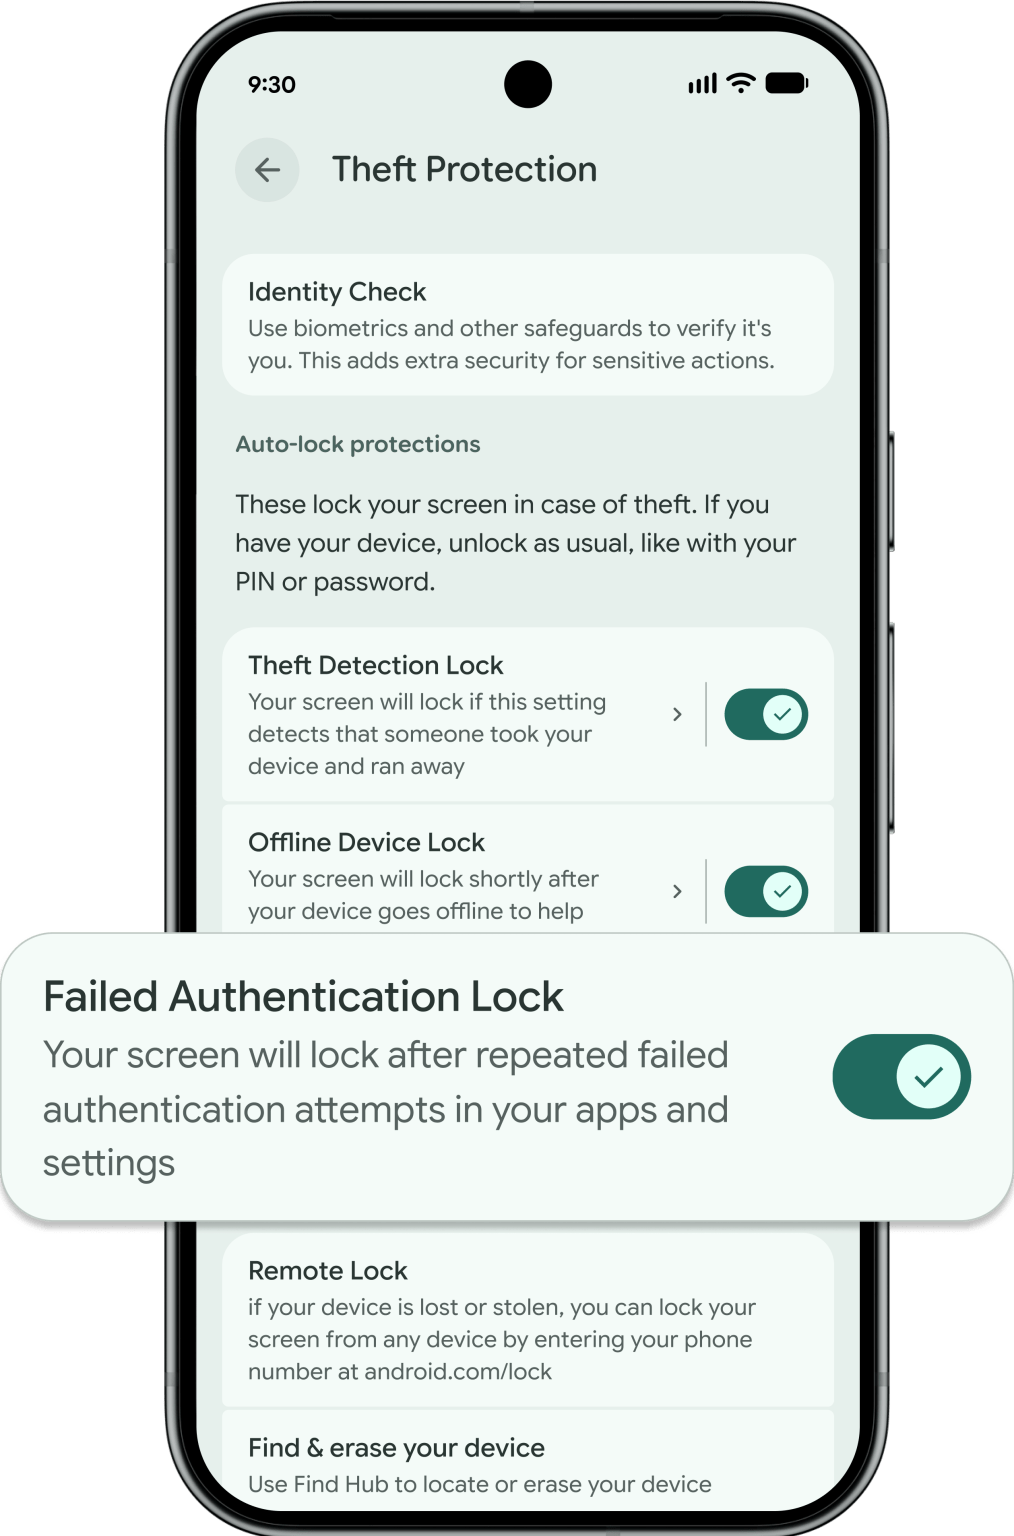
Одно из ключевых нововведений касается функции Failed Authentication Lock. Она автоматически блокирует устройство после серии неудачных попыток входа. Начиная с Android 16, у пользователей появится отдельный переключатель для этой опции в настройках — можно будет явно включать или отключать её по своему усмотрению.


Кроме того, система станет строже реагировать на попытки подобрать ПИН-код, графический ключ или пароль: время блокировки после ошибок будет увеличиваться, что делает перебор практически бесполезным.

Identity Check, появившаяся в Android 15, тоже получила апгрейд. Теперь она распространяется на все приложения и функции, использующие биометрию, включая банковские приложения и Google Password Manager. То есть даже если злоумышленник получит доступ к устройству, обойти биометрическую защиту станет гораздо сложнее.

Удалённая блокировка Remote Lock тоже стала безопаснее. Теперь при попытке заблокировать потерянный смартфон через браузер можно включить дополнительную проверку — например, контрольный вопрос. Это снижает риск того, что устройство заблокирует кто-то посторонний. Функция доступна для устройств на Android 10 и новее.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru